总线死锁超时看门狗:在途计数、completion timer、DECERR 注入与中断上报
更新时间:2026-09-28。本文是总线可靠性系列的进阶篇:四类错误响应与挂死机理见 AXI 错误响应与总线超时,表项占用的连锁后果见 outstanding 与 ID 保序,解码未命中的兜底见 互连 decoder 与 DECERR。本篇聚焦看门狗本身的微架构与 RTL 落地。
本文要回答的问题
- 总线死锁超时看门狗到底监测什么信号、挂在互连的哪个位置?
- 在途计数器(inflight counter)和每笔事务的 completion timer 怎么配合,既不误杀又不漏检?
- 超时发生后,错误响应器如何注入 DECERR/SLVERR 把主机「劝退」,协议上还挑不出毛病?
- 现场锁存、中断上报、故障从机隔离这一串恢复动作怎么编排?
- 验证阶段怎么证明看门狗「该响的响、不该响的不响」?
一、为什么协议救不了自己,必须外加看门狗
AMBA 家族(AXI/AHB/APB)的握手哲学是「valid 等 ready,等到天荒地老」——协议本身没有定义任何超时语义。这在功能上是优点:慢外设、DDR 刷新、跨时钟桥都可以合法地拖;但在可靠性上是个窟窿:一旦对端状态机死锁、时钟被门控、复位没清干净,ready 就永远为 0,事务永久在途。
后果链很短但很致命:该笔事务占住主机的 outstanding 表项不放,深度耗尽后主机发不出任何新事务;如果卡住的是取指或内核态 load/store,整核吊死;如果是 DMA,描述符环停摆(见 DMA 描述符环设计)。更糟的是这种故障在 RTL 仿真里很难自然暴露——仿真环境里的从机总是行为良好,挂死多在硅后的低功耗进出、局部复位、时钟切换瞬间出现。
所以业界的标准答案是:在互连(interconnect)或桥内部署一个独立的总线死锁超时看门狗,它的职责不是「防止死锁发生」,而是「死锁发生后让事务有个定论」——替失联的对端补一个协议上完全合法的响应,把通路释放出来,并把现场交给软件。
二、监测点:地址握手启动、响应完成清除
看门狗的第一个设计决策是「盯哪一段」。经验法则是盯事务的完整生命周期,而不是只盯某一个通道。以 AXI 为例,检测点这样布:
| 监测对象 | 启动条件 | 完成(清除)条件 | 典型挂死场景 |
|---|---|---|---|
| 读事务 timer | ARVALID && ARREADY | RVALID && RREADY && RLAST | 从机死锁、时钟被关 |
| 写事务 timer | AWVALID && AWREADY | BVALID && BREADY | 从机收完数据不回 B |
| W 通道推进 | 首拍 WVALID | 最后一拍 WLAST 被接受 | 互连对 W 反压永不解除 |
| 地址未命中 | decoder 无命中 | 立即转默认从机 | 空地址访问(走 DECERR,不等超时) |
注意第三行:很多初版看门狗只在地址握手后开一个总计时器,漏掉了「地址已收、数据通道卡死」这种半身不遂的死锁——主机 AW 已被接受,W 数据却因为下游反压永远送不进去。完整的做法是把事务拆成「地址→数据→响应」若干阶段,任一阶段停滞超阈值都判超时,这在 AXI4 完整事务生命周期 的阶段划分上可以直接对齐。
在途计数器(inflight counter)是 timer 的搭档:每端口维护一个 outstanding 计数,地址握手加一、响应完成减一。它有两个用途——一是给 timer 阵列提供分配/回收的依据(只有 inflight > 0 才可能有事务在计时);二是本身也是一个独立告警源:计数长期顶满、或复位后不归零,说明表项正在泄漏,这往往比单笔超时更早暴露问题。表项管理的细节见 outstanding 事务与信用机制。
三、核心状态机:从空闲到上报的六态流转
看门狗的事务跟踪逻辑本质上是一个每笔事务一份实例的有限状态机。下面这张图是它的标准形态,也是本文的主图:
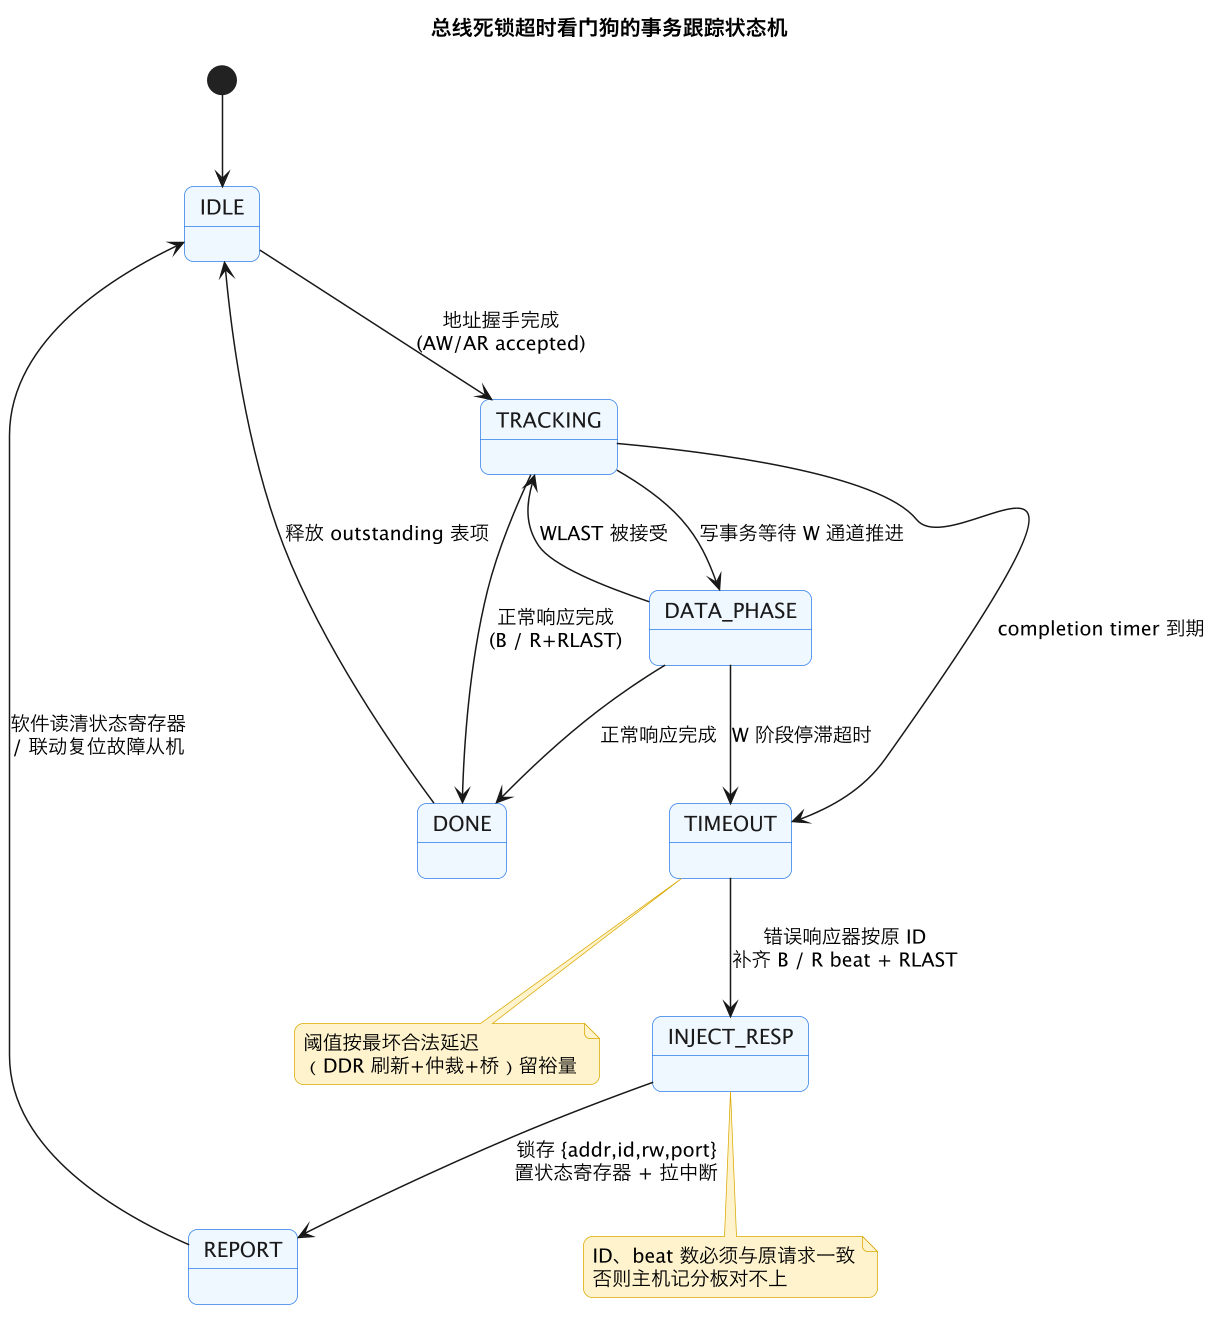
顺着图走一遍:一笔事务地址握手完成即从 IDLE 进入 TRACKING,该事务的 completion timer 开始倒数;写事务多经过一个 DATA_PHASE,W 通道每推进一拍会把阶段计时清零,只有「停滞」才累计。任何阶段超时都汇入 TIMEOUT——这是个捕获态,进来之后不再等真实对端,而是把响应权移交给错误响应器。INJECT_RESP 阶段做最精细的活儿:按原事务的 ID、AxLEN 算出的 beat 数补齐响应,读要逐拍发 R 并在末拍拉 RLAST,写发一拍 B。REPORT 阶段锁存现场并拉中断,然后等软件读清状态寄存器、或对故障从机完成局部复位后才回 IDLE。这个「等软件确认」的握手很关键:没有它,状态寄存器可能被后续超时覆盖,第一现场丢失。
状态机本身的健壮性也值得单独对待——看门狗是故障时唯一还必须工作的逻辑,它自己绝不能死锁,所有状态都要有确定的退出路径,这条原则与 鲁棒 FSM 设计 完全一致。
四、DECERR 注入:替失联从机把协议走完
超时后注入什么响应,有两种流派:
- 注入 SLVERR:语义是「从机服务失败」。适合已知从机存在但不响应的场景,软件看到 SLVERR 会走设备级故障处理(中止事务、复位设备)。
- 注入 DECERR:语义是「这个地址没人管」。适合下游端口整片掉电、从机未例化、桥后链路断开这类「事实上无此从机」的场景。很多 SoC 把超时统一报 DECERR,因为解码错误寄存器通常是现成的 RAS 入口。
注入的协议合法性是硬约束,三条缺一不可:RID/BID 必须等于原请求的 ID(多 ID 主机靠 ID 对账);beat 数必须与 AxLEN 推导一致,末拍正确拉 RLAST;响应要在对应通道满足握手规则(valid 拉高直到 ready 接受)。任何一条不满足,主机记分板照样错乱,等于把总线从一种挂死换成另一种挂死。ID 与乱序返回的约束细节见 outstanding 与 ID 保序。
还有一个容易忽略的交互:注入响应的同时,失联从机如果「复活」并把迟到的真响应送回来怎么办?互连必须把这个迟到响应吞掉(silently drop),不能让它再流向主机——主机那边的表项已经随着注入响应释放了,再来一拍 R 就是协议违规。这要求错误响应器在注入后给该事务打上「已补发」标记,对端迟到的响应据此丢弃。这类「复位/异常后迟到事务」的处理在 在途事务的复位处理 里有更完整的讨论。
五、上报与恢复:中断之后的一串动作
看门狗把总线救活只完成了一半,另一半是让系统知道「刚才哪里出了问题」。标准的上报链路是:
几个工程要点。第一,状态寄存器要只锁存第一现场:后续超时只更新计数器,不覆盖首笔的地址与 ID——排障时第一现场往往才是根因。第二,中断级别要可配:超时可能是瞬时可恢复的(从机被意外门控后唤醒),也可能是硬故障,驱动通常先读状态寄存器、尝试局部复位,复位无效再升级到系统级处理,复位与看门狗的联动可参考 系统复位控制器与 POR/WDT。第三,复位故障从机时必须联动清空互连侧对应的 outstanding 表项,否则从机复位回来了、互连还以为有旧事务在途,恢复即挂死。第四,超时计数本身是宝贵的性能数据源——频繁逼近阈值说明通路延迟预算不健康,这类数据可以和 总线性能计数器 共用一套观察基础设施。
六、RTL 防御清单与常见坑
实现侧的清单浓缩如下:
- 每端口独立阈值:DDR 口的阈值要覆盖刷新加仲裁的最坏延迟,APB 慢外设口给大值,高性能口收紧;全局一个值不是误杀就是迟钝。
- 看门狗用独立时钟/复位:它和业务逻辑同时挂死就失去意义,最好挂在 always-on 域,复位用异步断言同步释放。
- timer 粒度用计数器不用脉冲:按拍计数,阈值寄存器可配;典型实现是一个共享的 tick 计数器加每事务的超时值比较,而不是每事务一个独立递减计数器(省面积)。
- 补发响应要打标吞迟到:防止失联从机复活后的协议违规(见第四节)。
- 状态寄存器写 1 清除、读不改值:软件友好,且避免读清竞争。
- 与低功耗联动:关从机时钟前先确认该端口 inflight 为 0;无法保证时,看门狗在从机时钟域之外代答。
验证侧最常见的六个坑,按出现频率排:
- 阈值拍脑袋定:没按最坏合法延迟(刷新+仲裁+桥+时钟切换)推导,把合法的慢响应误判成超时,硅后满屏假中断。
- 只盯地址通道:W 通道或 B 通道卡死不触发,半身死锁漏检。
- 补发 beat 数不对:没按 AxLEN 补齐或 RLAST 提前,主机记分板泄漏。
- 固定 ID 补发:多 ID 主机场景下用 ID 0 应答,张冠李戴。
- 状态寄存器被覆盖:多笔连续超时冲掉第一现场,排障无从下手。
- 验证环境从不注入挂死:UVM 环境里从机永远行为良好,看门狗代码零覆盖。正确做法是专门写「从机装死」「ready 恒 0」「响应丢拍」的错误注入 sequence,并用断言(SVA)检查「超时后 N 拍内必有合法补发响应且 outstanding 归零」。形式化手段见 形式属性验证 FPV,看门狗这类强属性逻辑特别适合 FPV 兜底。
这一篇在知识体系里的位置
本篇把 AXI 错误响应与总线超时 提出的「看门狗思路」落成可实现的微架构:检测点布置对应 AXI4 完整事务生命周期,在途计数与表项释放对应 outstanding 与 ID 保序,DECERR 语义对应 互连 decoder 与 DECERR,复位联动对应 在途事务的复位处理,验证方法对应 形式属性验证 FPV。互连整体结构背景见 AXI Crossbar。
总结
总线死锁超时看门狗用「地址握手启动、响应完成清除」的 completion timer 盯住每笔事务,在途计数器同步监视 outstanding 表项,任何阶段停滞超阈值即由错误响应器按原 ID 与 beat 数注入 SLVERR/DECERR 释放通路,同时锁存第一现场、拉中断上报并联动隔离复位故障从机——阈值按最坏合法延迟留裕量、补发响应协议合法、复位联动清表,是这套机制三个不能破的纪律。