信用流控验证:发放/归还记分板、溢出与饥饿场景的全套打法
更新时间:2026-09-29。在 outstanding 事务与信用机制 里,我们讲过信用(credit)是发送方对「对方还能收多少」的预算,每发一个 flit 花掉一个信用,对方消费完缓冲后再把信用还回来。机制本身不复杂,难的是验证:信用错一个,要么缓冲溢出丢数据,要么链路空转饿死人。这一篇站在验证工程师的视角,把信用流控验证拆成「账本怎么建模、异常怎么造、覆盖怎么收」三块,与 FIFO 标志位与溢出验证、valid/ready 握手验证 两篇形成「缓冲—握手—信用」的完整反压验证组合。
本文要回答的问题
- 验证环境里为什么必须有一本独立的「信用账」,它该记哪些字段?
- 「信用守恒」这条黄金不变量怎么用断言和记分板同时锁住?
- 信用溢出(超发)和信用饥饿(不还)这两类故障各自怎么定向构造?
- 反压场景里,随机激励怎么调权重才能真正压到边界?
- 信用相关覆盖率该收哪些 bin,怎么知道「压够了」?
一、先把信用账本画清楚:验证的参照系
信用流控的本质是分布式账本:发送方记「我还有多少可发额度」,接收方记「我欠对方多少归还」。两边各自记账、异步更新,中间隔着传输延迟。验证环境的第一要务是建第三本账——记分板里的黄金参考账本,作为判定 DUT 对错的标准。
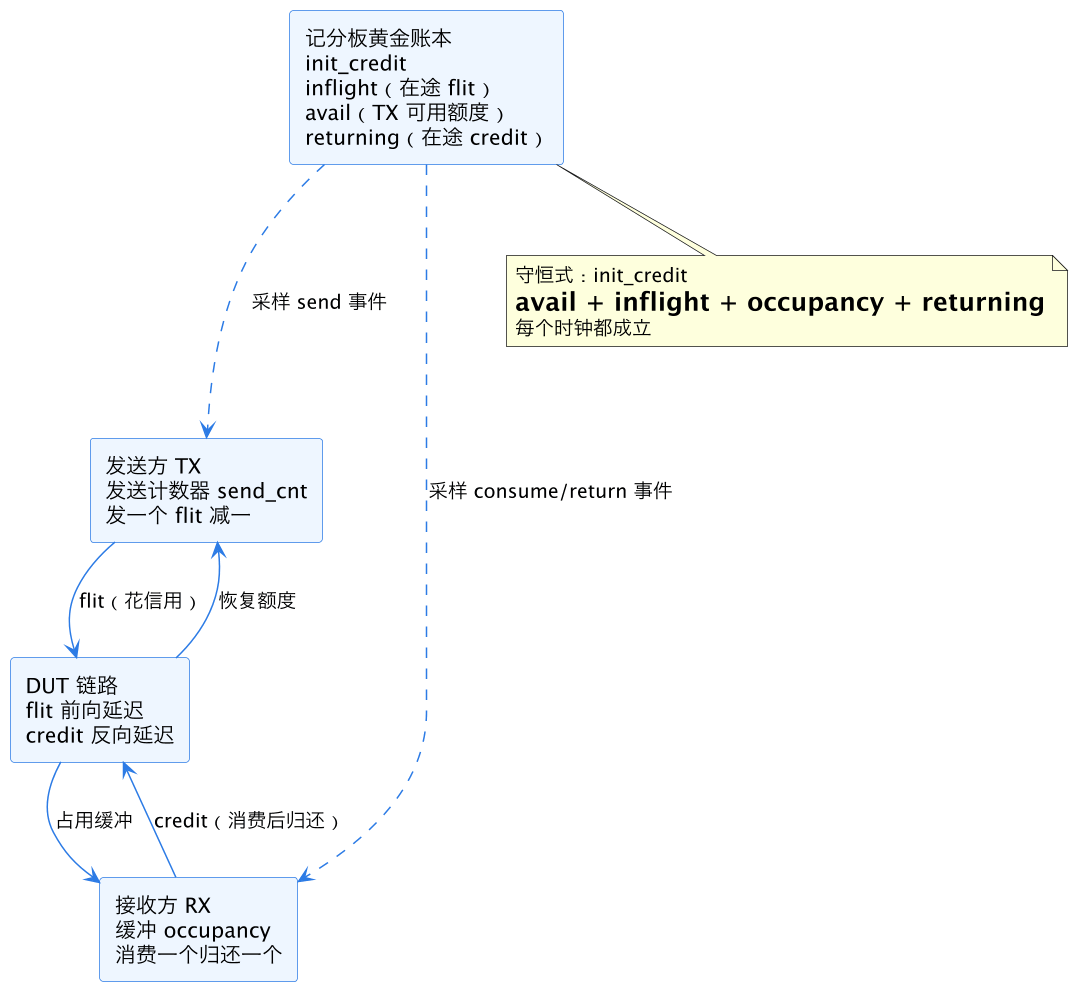
这张图给出了全篇的参照系。账上有四个变量:发送方手里还剩的 avail、已经在链路上飞但还没落进缓冲的 inflight、缓冲里躺着的 occupancy、接收方已发出但还没飞回发送方的 returning。只要硬件是对的,这四个数之和永远等于初始信用数 init_credit。任何一个时钟沿等式不成立,就是 bug——这就是信用守恒不变量,也是整体验证策略的地基。
一个典型的账本数据结构长这样:
class credit_ledger;
  int unsigned init_credit;    // 复位时初始化的总信用
  int unsigned avail;          // TX 侧可用额度
  int unsigned inflight;       // 前向链路上的 flit 数
  int unsigned occupancy;      // RX 缓冲占用
  int unsigned returning;      // 反向链路上的 credit 数

  function void on_tx_flit();      avail--; inflight++;   endfunction
  function void on_rx_arrive();    inflight--; occupancy++; endfunction
  function void on_rx_return();    occupancy--; returning++; endfunction
  function void on_tx_credit();    returning--; avail++;   endfunction

  function bit check_conservation();
    return (avail + inflight + occupancy + returning) == init_credit;
  endfunction
endclass
注意四个事件钩子分别对应账本变量的迁移。记分板从监测器(monitor)拿到总线上实际发生的事件,调用对应钩子更新黄金账本,然后每拍检查守恒式。DUT 内部的信用计数器如果跟黄金账本对不上——比如 TX 实际发出了第 9 个 flit 但账上 avail 已经是 0——就是超发实锤。
二、记分板实现:事件从哪里采、账怎么对
黄金账本要转起来,前提是监测器能可靠地捕获四类事件。两个采样点不能少:TX 输出侧(抓 flit 发出与 credit 返回)、RX 输入侧(抓 flit 到达与 credit 发出)。有些设计还能从 RX 内部引一根 consume 信号出来,那更准。
| 事件 | 采样位置 | 账本动作 | 常见采样坑 |
|---|---|---|---|
| flit 发出 | TX 接口 valid&&ready | on_tx_flit() | 只看 valid 不看 ready,多计 |
| flit 到达 | RX 输入接口 | on_rx_arrive() | 与 TX 同拍采样导致重复计数 |
| credit 发出 | RX 反向信用口 | on_rx_return() | 多 credit 合并脉冲漏数 |
| credit 返回 TX | TX 信用输入 | on_tx_credit() | 复位期间乱脉冲计入账本 |
表里四类事件对应四种典型采错姿势,其中「多信用合并脉冲」值得一提:很多实现为了省线,用一根脉冲加一个 credit_cnt 字段一次还多个信用。监测器如果只按脉冲数加一,账本立刻偏掉,必须把数值字段加进去。这是信用验证里最常见的「环境 bug 误判为 DUT bug」来源。
记分板的对账节奏建议分两层。第一层是逐拍守恒检查:每个时钟沿调一次 check_conservation(),失败立即 uvm_error,附当前四元组数值,定位极快。第二层是周期性强一致检查:每隔 N 拍或测试阶段末尾,把 DUT 内部的信用计数器(通过后门或 bind 探针)读出来跟黄金账本逐项比对。第一层抓「错了」,第二层抓「错在哪个变量」。
// 逐拍守恒断言(bind 进记分板时钟域)
property p_credit_conservation;
  @(posedge clk) disable iff (!rst_n)
  (ledger.avail + ledger.inflight + ledger.occupancy + ledger.returning
     == ledger.init_credit);
endproperty
assert property (p_credit_conservation)
  else `uvm_error("CREDIT", $sformatf(
    "conservation broken: avail=%0d inflight=%0d occ=%0d ret=%0d",
    ledger.avail, ledger.inflight, ledger.occupancy, ledger.returning))
用断言包一层的好处是:即使记分板所在的 UVM 组件因为 objection 提前退出,断言仍然在仿真器层面守到最后一拍。
还有一条工程经验值得单独说:黄金账本的更新必须跟 DUT 采样保持同一个时钟沿语义。监测器如果在时钟沿之前采到「即将握手」的组合信号就提前调账本钩子,而 DUT 计数器在沿后才翻转,两边就会差出一拍的假错位。稳妥做法是监测器统一在时钟沿之后的非阻塞采样区间取数,账本更新再用一拍后的「已确认事件」队列推进。这个细节在项目里反复咬人:账没错、DUT 也没错,错的是两者对「此刻」的定义不一致。把这种对齐约定写进环境基类,比在每个用例里打补丁省事得多。
三、溢出场景:逼 TX 超发一个信用
信用溢出是破坏性最强的故障:TX 以为还有额度,实际 RX 缓冲已满,一个 flit 落进去直接冲掉未消费数据。RTL 里典型的引入方式是信用计数器位宽不够、复位期间误发、或 credit 返回路径上丢了一拍使 TX 多算了一次归还。
验证上要分两步走:先证明「缓冲确实会被打满」,再证明「打满时 TX 绝不会多发」。
第一步靠激励整形。随机流量很难把缓冲顶到满——RX 消费速度一般设计得不慢,平均占用率远不到 100%。要把 occupancy 顶上去,标准手法是拉慢消费侧:让 RX 侧的下游模型随机插入长延迟,或者干脆挂一个可编程反压旋钮,backpressure_stall 拉满 N 拍不消费。此时 TX 持续发,缓冲单调爬升直到满。
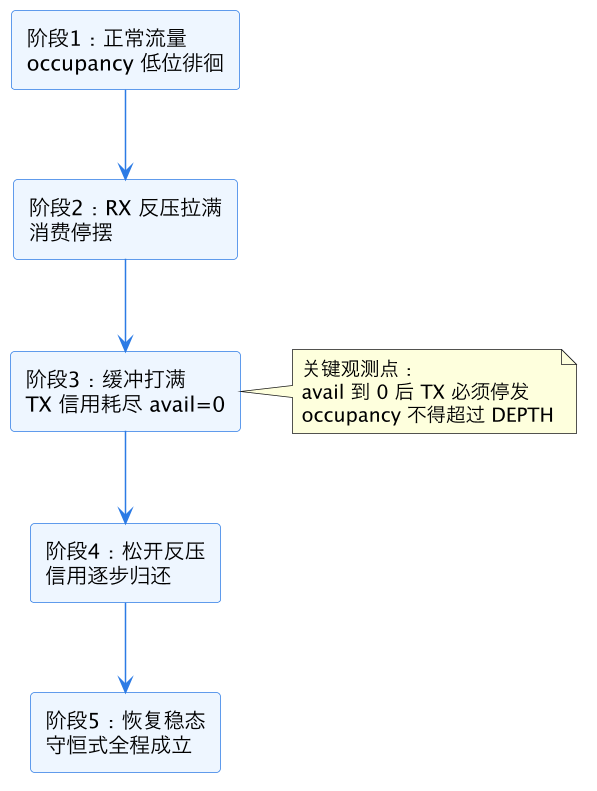
上图是溢出定向测试的五阶段剧本。真正的判定在阶段 3:当黄金账本上 avail==0,DUT 的 TX 如果还往总线上打一个 flit,守恒式立即破裂,同时 occupancy 会越过 FIFO 深度。这一阶段建议再配一条更锋利的断言直接钉在 DUT 接口上:
property p_no_overflow;
  @(posedge clk) disable iff (!rst_n)
  (rx_occupancy == FIFO_DEPTH) |=> !(tx_valid && tx_ready);
endproperty
注意时序里的 |=>:缓冲满的状态被 TX 看到要经过 credit 往返延迟,所以「满」之后的一两个周期内 TX 发出在途信用允许的 flit 是合法的——这正是断言容易误报的地方。正确写法是断言条件里扣掉在途数量,或者像上面那样只禁止「下一拍还有新 flit 握手成功」这种真正越界的行为,并把「在途合法收尾」单独建一个 cover 确认它确实发生过。
溢出场景里还有一个隐藏考点:复位与信用重新初始化。很多设计在链路重新训练时会重新发放信用,如果此刻旧缓冲里还有残留 flit,信用重发就等于凭空多印了钱。定向用例里要在「缓冲非空」状态下打一次链路复位,事后核对守恒式是否以新初始值重建、旧 flit 是否被协议允许丢弃。这类 bug 在随机回归里几乎不可能撞出来,必须定向造。
四、饥饿场景:让 credit 回不来
饥饿是溢出的镜像故障:数据一个没丢,但链路吞吐塌掉。典型成因有三种——RX 消费了 flit 却忘了发 credit(归还路径 bug)、credit 在反向链路上被反压卡死(信用本身也被流控时的死锁)、TX 收到 credit 但计数器更新逻辑少加了一个。
饥饿的麻烦在于它不报错,只变慢。仿真跑完日志干干净净,唯一的异常是「这次回归怎么跑了三倍时间」。所以饥饿验证的第一件武器是看门狗,不是断言:
// TX 有数据要发、avail==0、且 N 拍内无 credit 返回 → 饥饿告警
property p_no_starvation;
  @(posedge clk) disable iff (!rst_n)
  (tx_pending && ledger.avail == 0)
    |-> ##[1:STARVE_LIMIT] (tx_credit_return || !tx_pending);
endproperty
assert property (p_no_starvation)
  else `uvm_error("CREDIT", "starvation: no credit returned within limit")
STARVE_LIMIT 怎么定有讲究:设小了误报满天飞(合法的深度反压本来就能饿很久),设大了真 bug 漏掉。经验值是「最坏合法延迟 × 2」,最坏合法延迟 = 缓冲全满时消费整个缓冲所需拍数 + credit 往返延迟。把这个推导过程写成注释留在断言旁边,后人改 FIFO 深度时才知道要同步改这个数。
定向造饥饿的剧本和溢出恰好相反:让 TX 很快打光信用,然后观察归还节奏。把 TX 激励调成背靠背突发(burst),RX 消费速度调成时快时慢,重点观测 avail 从 0 恢复到正值的等待时间分布。健康的设计里这个等待有明确上界;归还路径有 bug 时,分布会出现长尾甚至卡死。
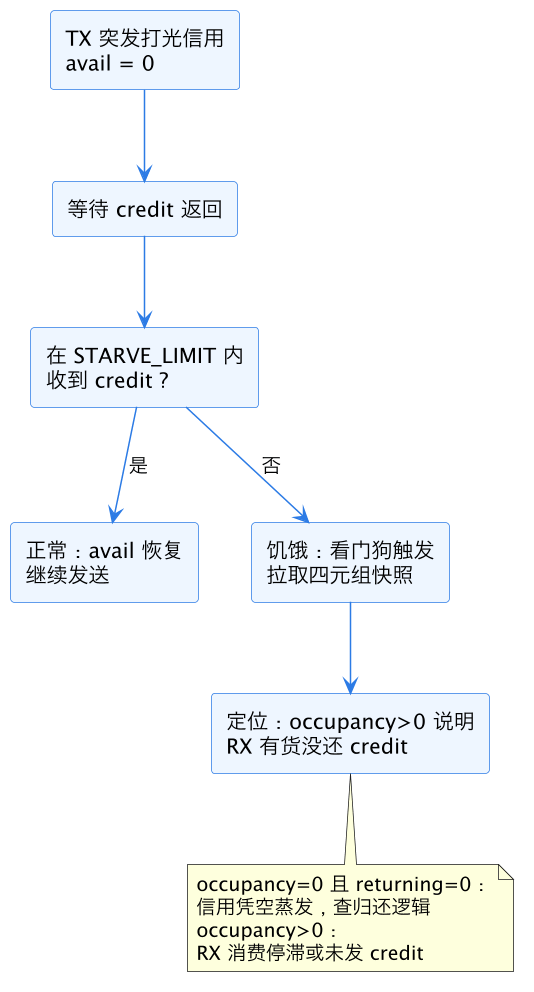
这张图给出饥饿告警后的诊断决策树。看门狗触发时把账本四元组打出来,occupancy 是不是大于 0 直接决定排查方向:有货没还,问题在 RX 的归还触发条件(常见的是「缓冲空了才批量还」这类优化写错了边界);账面干净但 TX 就是没收到,问题在反向链路的传输或 TX 的接收计数。把这个二分逻辑固化进 scoreboard 的错误信息里,每次失败能省掉半天波形排查。
五、随机激励整形与覆盖率闭环
定向用例保证两类极端故障被戳到,但信用逻辑的大量 bug 藏在中间地带——缓冲半满、credit 断断续续还、收发速度犬牙交错。这部分靠约束随机,而随机的关键是把反压和消费速度也纳入随机维度,不能只随机数据内容。
推荐的随机化维度配置:
| 维度 | 分布建议 | 目的 |
|---|---|---|
| TX burst 长度 | 70% 短突发 / 20% 中 / 10% 满信用长突发 | 覆盖额度从宽裕到耗尽 |
| RX 消费间隔 | 60% 立即 / 30% 短延迟 / 10% 长反压 | 制造占用率梯度 |
| credit 归还粒度 | 逐还 50% / 攒批还 50% | 打两种归还实现路径 |
| 链路重训练注入 | 每万次事务 1 次 | 覆盖信用重初始化 |
| 初始信用配置 | 在合法范围内随机 | 防止只验证一种深度 |
覆盖率这边,信用验证的核心 covergroup 长这样:
covergroup cg_credit @(posedge clk);
  cp_avail: coverpoint ledger.avail {
    bins empty   = {0};
    bins low     = {[1:INIT_CREDIT/4]};
    bins mid     = {[INIT_CREDIT/4+1:3*INIT_CREDIT/4]};
    bins high    = {[3*INIT_CREDIT/4+1:INIT_CREDIT-1]};
    bins full    = {INIT_CREDIT};
  }
  cp_occ: coverpoint ledger.occupancy {
    bins empty = {0};
    bins mid   = {[1:FIFO_DEPTH-1]};
    bins full  = {FIFO_DEPTH};               // 必须命中
  }
  cx_occ_avail: cross cp_occ, cp_avail {
    bins pressure = binsof(cp_occ.full) && binsof(cp_avail.empty);  // 双满边界
  }
  cp_starve: coverpoint starve_latency {
    bins short = {[1:10]};
    bins mid   = {[11:100]};
    bins long  = {[101:STARVE_LIMIT-1]};     // 逼近看门狗但未触发
  }
endgroup
三个关键 bin 必须 100% 命中才算压够:cp_occ.full(缓冲真的打满过)、cx_occ_avail.pressure(缓冲满与额度空同时出现,这是溢出最危险的时刻)、cp_starve.long(饥饿延迟逼近上界,说明归还路径被压到了极限)。如果回归跑完 pressure 这个 cross bin 是空的,说明随机整形没做到位,回去调 RX 反压权重,而不是把覆盖率豁免掉——那种做法是给自己挖坑。
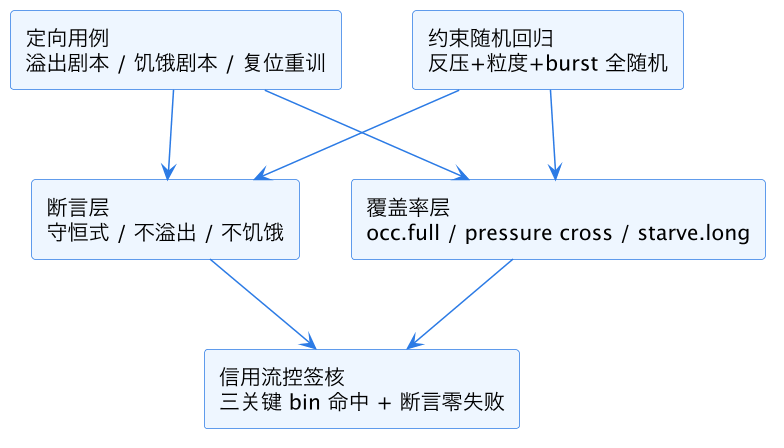
这张图收拢全篇的签核模型:定向用例负责「戳到」,随机回归负责「扫面」,断言层负责「实时抓错」,覆盖率层负责「证明压够了」。四层都绿,信用流控这个验证点才可以关掉。
常见坑
- 记分板只记 flit 不记 credit 在途,往返延迟一大账本就对不上,把延迟当 bug 追半天。
- 监测器按 credit 脉冲计数,漏掉「一次还多信用」的数值字段,环境误报淹没真 bug。
- 溢出断言没扣在途 flit,把合法收尾误判成超发;正确做法是断言里建模在途数量或从下一拍禁发判起。
STARVE_LIMIT拍脑袋定,FIFO 深度改了不同步改,要么误报要么漏报。- 只随机数据内容,不随机 RX 反压与 credit 归还粒度,跑一万次回归
occupancy.full一次没命中。 - 复位/重训练期间信用重发的守恒重建没验证,投产后链路偶发丢包才追回来。
这一篇在知识体系里的位置
- 机制基础:outstanding 事务与信用机制 讲清信用是什么、怎么流;本篇回答「怎么验证它没流错」。
- 横向组合:valid/ready 握手验证 解决单跳接口的对错,FIFO 标志位与溢出验证 解决缓冲边界的对错,本篇把两者连成跨跳、带延迟的端到端信用账本。
- 方法复用:黄金账本 + 守恒不变量的思路同样适用于 记分板预测器模式 里的各类计数型协议验证。
- 延伸方向:多虚拟通道(VC)下每 VC 一本账、共享信用池的验证,可在此框架上直接扩展账本维度。
总结
信用流控验证的核心是建一本独立于 DUT 的黄金账本,用「avail + inflight + occupancy + returning == init_credit」这条守恒不变量逐拍锁死;定向剧本分溢出(反压拉满逼 TX 停发)与饥饿(打光额度看 credit 归还上界)两条线,配好不溢出、不饥饿两条断言和复位重训专项;随机回归必须把 RX 反压、credit 归还粒度、burst 长度全部纳入随机维度,并以 occupancy.full、pressure cross、starve.long 三个关键 bin 命中作为签核门槛——四层都绿,信用这条账才算真正轧平。