lint waiver 管理:豁免项的申请、评审、到期机制与定期审计速查
更新时间:2026-10-05。RTL lint 跑起来不难,难的是处理那几千条告警里「确认无害但不改」的部分——这就是 waiver(豁免项)。本站 RTL lint 与 SpyGlass 实践 讲了规则集怎么配、违例怎么修;DRC waiver 管理 讲了物理验证侧的豁免纪律。这一篇聚焦 lint 侧的 waiver 管理机制本身:怎么申请、谁评审、何时到期、怎么防止它像野草一样膨胀,最后淹没真正的 bug。
本文要回答的问题
- 为什么 lint waiver 必须有生命周期,而不是「打上就忘」?
- 一条 waiver 从申请到归档应该经过哪几个环节,每个环节卡什么?
- waiver 膨胀有哪些可量化的风险信号?
- 定期审计怎么做,清单上应该有哪些条目?
- 哪些 waiver 模式是危险信号,评审时应该直接打回?
一、为什么 waiver 需要管理
lint 告警的现实是:一个中型 SoC 全量 lint 轻松报出上万条,其中大部分是工具按最保守口径给出的「可能有问题」。团队逐条修不现实,于是 waiver 机制诞生——对确认无害的违例打豁免,让报告收敛到「新增违例」上。问题也随之而来:waiver 是债务。每一条豁免都代表「工具觉得可疑、人判断无害」,而人的判断会错、代码会改、上下文会丢。三个典型失控场景:
- 代码改了,waiver 没跟上。原来豁免的是「该信号确实不会被使用」,重构后信号被新逻辑引用,waiver 还在静默压掉告警。
- waiver 写成过宽的模式匹配。有人图省事写
waiver -rule UNDRIVEN -regexp ".*",一条规则整个模块全哑。 - 人员流动带走判断依据。当时为什么豁免,只有写的人知道;半年后没人敢删。
业界统计里,不少流片事故回溯到最后是「lint 报过,被 waive 掉了」。所以 waiver 管理的目标不是消灭豁免,而是让每一条豁免有主、有据、有期。另一个容易忽略的动机是跨团队协作:SoC 集成方拿到 IP 供应商的 lint 报告时,唯一可信的交接物就是那份带理由的 waiver 清单——没有它,集成方只能把供应商压掉的几百条告警全部重新判断一遍,或者直接当作黑盒视而不见,两个选择都很糟。
二、waiver 的三段生命周期
健康的 waiver 流程可以拆成申请、评审、到期三段,每一段都有明确的卡点。
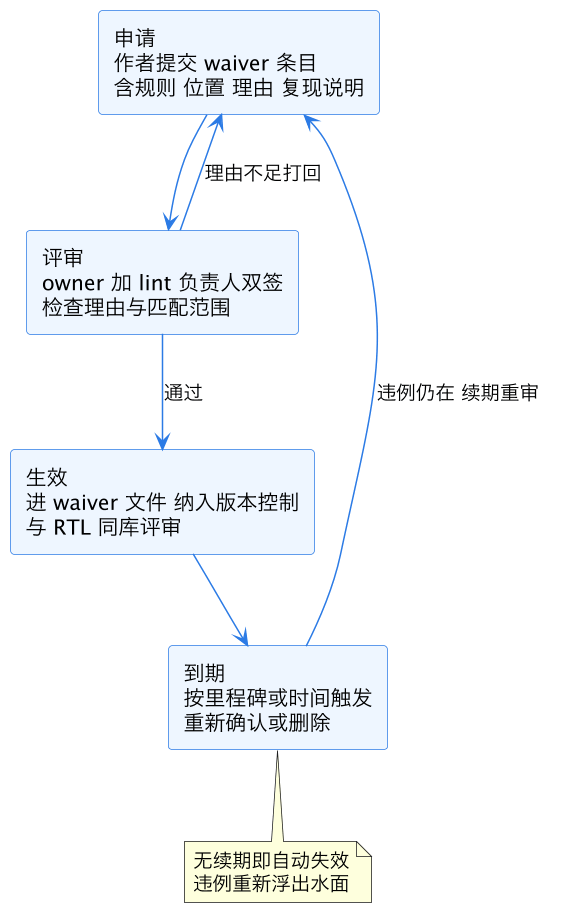
读这张图抓住两个回路:评审打回让「随手豁免」进不了库;到期强制每条 waiver 定期回到人眼前,杜绝「打上就忘」。三段各自的卡点:
申请段——禁止在工具 GUI 里随手点 waive。 waiver 条目必须包含四要素:规则名、精确位置(文件+行号或层级路径)、文字理由(为什么无害)、影响范围(只这一条还是一类)。理由写「工具误报」等于没写,必须给出结构性解释,例如「该信号的 default 分支已被上层约束保证不可达」。
评审段——双签制:模块 owner 确认设计意图,lint 负责人确认豁免范围不越界。评审重点不是「这条违例对不对」,而是「豁免的写法是不是最小化」——能写行号就不写文件名,能写文件名就不写通配符。
到期段——每条 waiver 挂到期条件:某个里程碑(如 freeze、tapeout)或固定周期(常见九十天)。到期不续期就自动失效,违例重新出现在报告里,逼当事人再看一眼。
三、waiver 膨胀的风险信号
waiver 数量本身不是问题,增速和结构才是。建议在 lint 与 CDC 结构化签核 的看板上加四个监控指标:
| 信号 | 健康线 | 越线意味着什么 |
|---|---|---|
| waiver 总数 / RTL 千行数 | 基本平稳 | 持续上涨 = 团队在「豁免」而不是「修复」 |
| 通配符 waiver 占比 | < 5% | 有人在批量压告警,漏报风险高 |
| 超期未处理的 waiver 数 | 0 | 到期机制空转,纪律失守 |
| 单人 waiver 集中度 | 分散 | 某个人豁免了全模块,评审可能流于形式 |
膨胀的深层危害有三个。一是信噪比恶化:报告里 95% 是豁免过的「安全」违例,新冒出的真问题没人看。二是 waiver 之间互相掩盖:A 的豁免范围被写得过宽,顺带压掉了 B 模块新引入的真违例。三是签核口径失真:对上汇报「lint clean」时,clean 的分母里藏着几千条豁免,管理层对风险的感知被系统性低估。这和 ASIC CI/CD 回归 里讲的回归看板同源——数字变绿不代表没风险,只代表「定义过的检查通过了」。
四、定期审计怎么做
waiver 审计建议每个里程碑做一次,操作清单如下:
- 失效扫描:跑一遍「关掉全部 waiver」的 lint,对比豁免前后违例集合。重点看豁免后仍出现的违例——代码改了但 waiver 还匹配上的,十有八九是过宽的 pattern,逐条收紧。
- 到期清理:列出所有超期条目,要么续期重审,要么删除。不允许「默认顺延」。
- 模式审查:把所有含
regexp、通配符、module 级的 waiver 挑出来逐条过。这类豁免占总数应控制在个位数百分比。 - 理由抽查:随机抽 10% 的 waiver,让非原作者的人读理由,看不懂就打回重写——理由的读者永远是「半年后接手的人」。
- 规则维度统计:按规则统计 waiver 分布。某条规则 waiver 异常多,往往不是代码问题而是规则配置问题,应该回头调规则集参数(参考 RTL lint 与 SpyGlass 实践 的规则分级),而不是继续豁免。
工具层面,SpyGlass 的 waiver 文件、Real Intent 的 waiver 机制都支持版本化管理和审计报告导出;关键是把 waiver 文件当代码管——进 Git、走 merge request、改动要评审,流程坐标见 数据流 S1:RTL 设计数据。
五、评审时应直接打回的危险模式
以下几类 waiver 申请,评审看到就该退回:
- 无理由或模板理由:「confirmed safe」「design intent」这类一句话,没有结构性解释。
- 超宽匹配:
.*级别的 regexp、整模块整层级的豁免,除非有正式的黑盒 IP 豁免单。 - 豁免安全相关规则:多驱动(multi-driver)、组合环(combinational loop)、CDC 相关规则原则上不许 waive,要走 CDC/RDC 检查 的专门确认流程。
- 代人申请:waiver 作者必须是理解该段代码的人,禁止「帮别人批量补豁免」。
- 新增模块带旧 waiver:从老项目复制 waiver 文件过来,理由和代码对不上——必须逐条重审。
一句话概括评审口径:豁免的写法要窄到「只压住这一条」,理由要写到「换人也能看懂」,期限要短到「下次里程碑必须再看一眼」。
这一篇在知识体系里的位置
本篇是 lint 签核链路的「治理篇」:规则与修复见 RTL lint 与 SpyGlass 实践,结构化签核看板见 lint 与 CDC 结构化签核,CDC 专项豁免走 CDC/RDC 检查,物理侧豁免对照 DRC waiver 管理,回归与 CI 联动见 ASIC CI/CD 回归。
总结
lint waiver 管理的核心是把每条豁免当成「有主、有据、有期」的技术债务来管:申请带四要素(规则、位置、理由、范围)、评审双签且坚持最小匹配、到期自动失效强制重看;用「waiver 增速、通配符占比、超期数、集中度」四个信号监控膨胀,每个里程碑做失效扫描、到期清理、模式审查、理由抽查、规则统计五件事——这样 waiver 才是收敛报告噪声的工具,而不是掩盖真实违例的黑洞。