SVA 递归属性:递归 property 的表达力、工具支持差异与可替代写法
更新时间:2026-10-04。写 SVA(SystemVerilog Assertion,SystemVerilog 断言)写到一定程度,总会遇到一类需求:检查的重复次数不是常量,而是由事务内容动态决定——比如「收到 length 字段为 N 的包,就要连续检查 N 拍数据有效」。直觉写法是让 property 调用自己,像软件递归一样一层层展开,这就是递归属性(recursive property)。IEEE 1800 标准确实开了这个口子,但附带的限制多得让它的实战价值大打折扣,而且各家仿真器、形式工具对它的支持参差不齐。站内的 SVA 断言实践 讲了断言的基本写法,SVA property 参数化 讲了带参 property 的组织方式,这一篇专门处理递归这个「标准允许、工程慎用」的角落:递归属性能干什么、被什么限制卡死、不支持时用什么替代。
本文要回答的问题
- 什么是 SVA 递归属性,它能表达哪些普通 property 写不出的检查?
- IEEE 1800 对递归 property 规定了哪些硬限制,为什么?
- 主流仿真器与形式工具对递归属性的支持差异有多大?
- 工具不支持递归时,有哪些语义等价或近似等价的替代写法?
一、递归属性能表达什么:动态深度是它的主场
递归属性的定义很直白:一个 property 在自己的定义体里实例化自己。经典教科书例子是检查「n 拍之后某信号成立」,其中 n 是运行时才知道的值。
// 意图:从当前拍起,第 n 拍时 data_valid 必须为高
property delayed_check(n);
  if (n == 0)
    data_valid
  else
    1'b1 |=> delayed_check(n - 1);
endproperty这个写法的表达力在于:展开的层数由实参动态决定,不需要在编译期把每一种 n 都写死。同样的思路可以写「握手之后恰好间隔 k 拍出现响应」「payload 长度字段决定后续连续检查的拍数」这类变长协议检查。普通 property 用 ##[0:$] 或重复操作符也能表达「不定长」,但表达不出「长度由数据内容决定、且长度和检查动作绑定」的语义——这是递归属性唯一真正不可替代的场景,其他场景多半有更稳的写法。
二、LRM 的三条硬限制:递归被拴得很紧
IEEE 1800 没有把递归属性放开了用,而是拴了三条限制,条条都影响实战。
第一条,禁用 operator 的地方一律禁用递归。凡是出现在 not、disable iff 作用域内,或者 accept_on 等中止操作符内部的 property,不允许递归实例化。原因是这些操作符的语义依赖对「一次求值尝试」的静态边界做否定或中止,递归让边界变成动态的,求值器无法判定中止条件该套用到哪一层。第二条,递归深度必须在求值时有限。LRM 要求递归在实际展开时是有限深度的,无限递归(比如参数递减逻辑写错,n 永远到不了 0)属于未定义行为——有的工具报 elaboration 错误,有的工具跑到内部深度上限给一个不友好的内部错误,排查体验很差。第三条,递归展开的深度上限由工具实现定义。标准没有规定工具必须支持多少层,于是各家自己定:有的默认几十层,有的几百层,超出就截断或报错。这意味着同一段递归断言换个工具可能直接不 elaboration,可移植性天然受损。
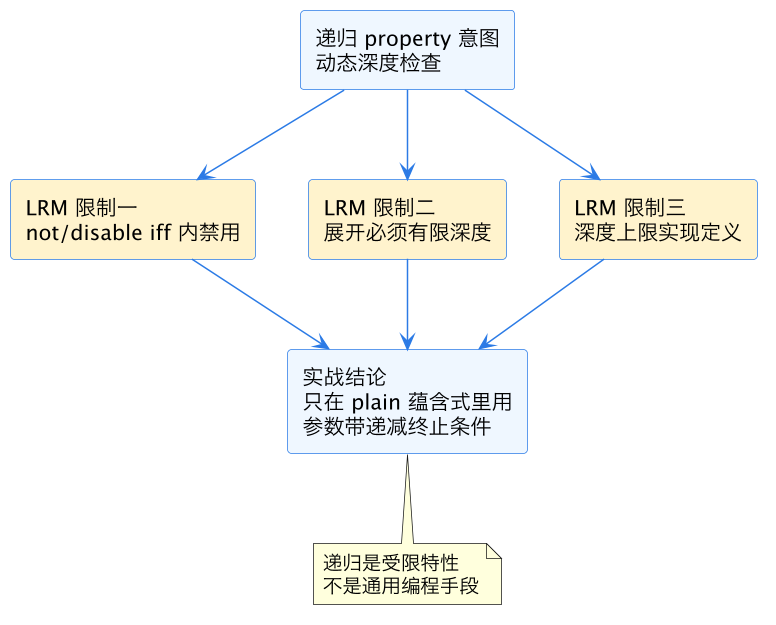
上图把三条限制收拢成一个工程结论:递归属性只能在「干净的」蕴含式主体里用,参数必须带明确的递减终止条件,且展开深度要控制在工具支持的范围内。把它当成软件里的通用递归用,是一定会踩坑的。
三、工具支持差异:仿真器尚可,形式工具普遍保守
递归属性最大的现实障碍不是标准限制,而是工具支持的参差不齐。仿真侧,主流商业仿真器(VCS、Xcelium、Questa)对递归 property 的支持相对完整,但都有内部展开深度上限,超出后的报错信息质量不一;开源仿真器对递归的支持则普遍缺失或实验性。形式验证侧情况明显更保守:形式工具要把 property 编译成有限状态机或时序电路检查器,递归展开意味着状态机规模随深度参数膨胀,不少形式工具直接拒绝递归 property,或者只支持「深度上限已知且很小」的退化形态——而深度上限已知时,递归其实已经没必要了,展开写就是。这对工程选型的影响很直接:只要断言有可能喂给形式工具,就不要用递归写法。站内 形式验证基础 讲的断言编译流程决定了形式工具对 property 结构的挑剔程度远高于仿真器。
| 工具类别 | 递归 property 支持 | 深度上限行为 | 工程建议 |
|---|---|---|---|
| 商业仿真器 | 较完整 | 内部上限,超出报错 | 小深度可用 |
| 开源仿真器 | 缺失或实验性 | 不可依赖 | 避免使用 |
| 形式验证工具 | 普遍拒绝或受限 | 要求静态可知上限 | 禁用,改替代写法 |
四、可替代写法:重复操作符与局部变量
绝大多数「想用递归」的需求,用 SVA 现成的两个机制就能覆盖,而且仿真和形式双兼容。
替代写法一,重复操作符加局部变量计数。SVA 的 sequence 支持 [*n]、[*m:n] 重复,配合局部变量(local variable)在 sequence 内部做计数和判断,可以表达「重复执行直到满足某条件」的逻辑。站内 SVA 重复操作符 有完整用法,SVA 多时钟与局部变量 讲了局部变量的赋值时机。变长 payload 检查的典型写法是:在 sequence 开头把 length 存进局部变量,用 first_match 加重复加局部变量递减判断,走完 N 拍后检查收尾条件。
// 替代递归:变长 payload 连续有效检查
property payload_check;
  int unsigned cnt;
  @(posedge clk) disable iff (!rst_n)
  (sop, cnt = length) |-> (vld, cnt = cnt - 1) [*0:$]
    ##1 (cnt == 0 && eop);
endproperty
这套写法还有一个隐性收益:局部变量在波形调试时可以直接加入观察列表,失败那拍的 cnt 值立刻告诉你检查走到第几步断的,定位比递归展开的多层尝试直观得多——递归属性失败时,调试器里呈现的是一串嵌套的求值尝试,哪一层出错经常要靠人工往回数。
替代写法二,生成块静态展开。如果深度参数其实是编译期可知的(比如配置参数化的模块,最大深度是参数),用 generate for 循环生成一组覆盖各深度的独立断言,每条都是普通 property,仿真和形式通吃。这本质是「手工展开递归」,断言数量变多,但每一条都简单、可独立签核,配合 SVA checker 库复用 的参数化 checker 组织,维护成本可控。替代写法三,改写成活性加安全两条断言。有些递归需求拆开看,其实是「最终要发生」(liveness)和「中间过程不出错」(safety)两件事,按 SVA 活性与安全性 的分类拆成两条普通断言,往往比一条递归断言更清晰、也更容易被形式工具证明。
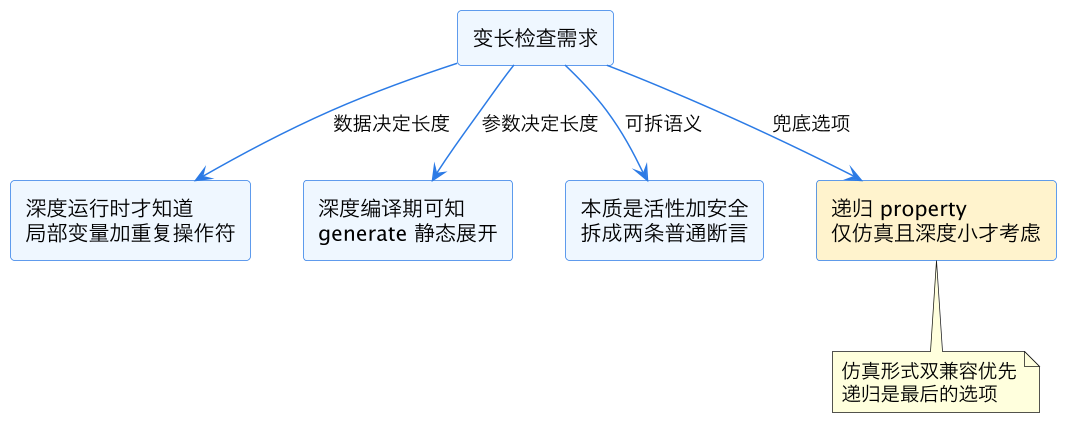
这张分流图是选型决策:拿到变长检查需求,先判断深度是运行时决定还是编译期决定,前者走局部变量加重复,后者走 generate 展开;语义可拆的优先拆成活性和安全两条;只有前三条路都走不通、且确认目标环境只是支持递归的仿真器时,才动用递归 property 这个兜底选项。
这一篇在知识体系里的位置
本篇是 chip-design/verification 目录下 SVA 系列的一篇 L 层长尾文,主关键词 SVA 递归属性。向上承接 SVA 断言实践 与 SVA property 参数化 的写法体系,把「property 能不能调用自己」这个进阶问题讲透。横向与 SVA 重复操作符、SVA 多时钟与局部变量 互为替代方案参考,与 形式验证基础 衔接于「断言要喂给形式工具时的写法约束」。
总结
SVA 递归属性是 IEEE 1800 允许但严格受限的写法——禁止出现在 not/disable iff 等作用域、展开必须有限、深度上限由工具实现定义;它能表达「长度由数据内容决定」的动态深度检查,但形式工具普遍拒绝、开源仿真器支持缺失,工程上的正确姿势是优先用局部变量加重复操作符、generate 静态展开或活性安全拆分的替代写法,只在纯仿真、小深度的场景才把递归 property 作为兜底选项。