形式可达性管理:cover 点设定、可达性收敛节奏与不可达目标处置
更新时间:2026-10-04。形式验证跑起来之后,团队很快会面对一个比「断言证没证出来」更磨人的问题:cover 目标列表里躺着几百个 cover property,有的秒出目击波形,有的跑几天没动静,还有一些从数学上就注定打不到。形式可达性(formal reachability)管理要回答的就是:哪些 cover 点值得设、设的粒度对不对、打不到的点是真的 bug 还是目标本身有问题、以及这份「打不到」的结论和 deadcode 分析结论如何对齐。覆盖率不是把 cover 点铺满就算完,它是一套需要设定、收敛、裁决、归档的管理流程。站内的 形式验证基础 讲了 FPV 的基本流程,assertion assume cover 三角 讲了 cover 在三种 property 里的角色,形式验证 vacuity 调试 讲了用配对 cover 防空真,形式 deadcode 不可达分析 讲了设计侧死代码的判定。这一篇把视角从「单条 cover 怎么排查」拉到「整份覆盖率目标清单怎么管理」——这是 FPV 项目从能跑走向能签核的关键一跃。
本文要回答的问题
- 形式覆盖率目标和仿真覆盖率有什么本质差别,为什么不能照搬 covergroup 的思路?
- cover 点该怎么设:从哪些来源提取、设多细、设多少算够?
- 可达性收敛的节奏怎么安排,witness 深度怎么用?
- 打不到的 cover 目标怎么分类裁决,每一类的处置动作是什么?
- 形式可达性结论和 deadcode 分析结论如何对齐,两边结论打架时听谁的?
一、形式覆盖率与仿真覆盖率的本质差别
很多团队第一次做 FPV 覆盖率时,本能地把仿真那套 covergroup 搬过来:定义 bins、看命中率、催收敛。这条路走不通,原因是两者的语义根基不同。
仿真覆盖率是事后统计:跑了一批激励,数哪些场景被砸中了。它回答的问题是「测过了什么」,天然带幸存者偏差——激励生成器偏好什么,覆盖率就反映什么。形式可达性是事前判定:对每一个 cover 目标,工具在整个合法状态空间里搜索一条能触发它的目击波形(witness trace),找到了就是 covered,证明不存在就是 unreachable,找不动就是 inconclusive。它回答的问题是「这个场景在数学上可不可能发生」。
这个差别带来三个直接后果。第一,形式 cover 没有「覆盖率百分比」的连续性,每个目标只有三态:covered / unreachable / unknown,管理动作按三态分流,而不是盯着一个总数字。第二,形式 cover 的结论依赖约束——同一个 cover 点,约束紧一档就从 covered 变 unreachable,所以可达性结论必须和约束版本绑定归档,离开约束谈可达性没有意义。第三,unreachable 是一个有信息量的强结论,它不是「没测到」,而是「在当前约束下不存在任何合法路径」,它要么指向目标设错,要么指向约束过紧,要么指向设计真实不可达——三种可能对应三种完全不同的处置,这正是本文后半部分的主题。

上图把两条技术路线的差别摆在同一视角下:仿真覆盖率关心「已发生的分布」,形式可达性关心「可能存在性的判定」。注意右侧那条注释——可达性结论绑定约束版本,这是后面所有管理纪律的地基:回归里约束一动,上一轮的 unreachable 裁决全部需要重估,不绑定版本号的管理就是在流沙上记账。
二、cover 点的设定:来源、粒度与数量控制
cover 点从哪来?工程实践里有四个可靠来源,按优先级排。
第一个来源是断言前件。每条 assert 的前件都应该有配对 cover,这是 形式验证 vacuity 调试 里已经确立的纪律,不再展开。第二个来源是接口协议的关键场景:握手完成的每种路径、每种 burst 类型、每种异常响应(error、retry、abort),协议文档里凡是有「应当支持」字样的行为,都值得一条 cover。第三个来源是状态机覆盖:每个状态可达、每条合法转移可达,可以借助 SV FSM 覆盖率断言 的方法自动提取,状态机是形式工具最擅长穷举的结构,性价比极高。第四个来源是验证计划里的人工审查点——架构评审里被反复追问的「万一……怎么办」场景,比如「full 和 empty 同时撤掉的那个边界拍」「配置切换进行到一半来了新请求」,这些场景仿真很难刻意构造,恰恰是形式 cover 的主场。
粒度上有一条经验法则:cover 点应当表达一个「事件」,而不是一个「状态」。cover property (fifo_count == 4) 这类状态 cover 通常第一拍就被复位值命中,毫无信息量;cover property (push && pop && fifo_count == 4) 表达的是「在深度为 4 时发生同推同弹」这个事件,才有验证价值。数量上的控制同样重要:一个中等模块的 cover 目标通常在 50 到 300 条之间,超过这个规模说明粒度太细或者在重复表达同一场景,收敛和评审的成本都会失控。宁可 100 条精心设计的 cover 全部三态闭环,也不要 1000 条自动生成的 cover 大半躺在 unknown。
| 来源 | 例子 | 优先级 |
|---|---|---|
| 断言前件配对 | cover (req_accept) 配 req→deq 活性断言 | 必须 |
| 接口协议场景 | error 响应、abort 中途、backpressure 拉满 | 高 |
| 状态机状态与转移 | 每状态可达、每合法边可达 | 高 |
| 评审追问场景 | 配置切换中途来请求 | 中高 |
三、可达性收敛:分层推进与 witness 深度管理
cover 清单建好之后,收敛不是一锅端地全跑,而是分层推进。推荐三层节奏。
第一层是冒烟层:先跑全部 cover 的浅深度模式(比如 bound 10 以内),预期 60% 以上的目标在这个深度就该出目击。冒烟层的价值不是收敛,而是暴露配置错误——如果一大批 cover 在浅深度集体无目击,九成是约束写错、时钟复位接错或者 cover 表达式里信号名敲错,这时候深挖任何一个点都是浪费,先修环境。第二层是主力层:放开深度限制跑全量,配合引擎调度(形态引擎、witness 引擎轮换),预期把 covered 推到 85% 以上。第三层是攻坚层:剩下的目标逐条过堂,能加引擎资源的加资源,能切小目标(把复合 cover 拆成子条件序列)的切小,实在推不动的进入 unknown 队列等待裁决。
witness 深度是收敛过程里最被低估的信息源。每条 covered 的 cover 都有一条目击波形,它的深度(从复位到触发经过多少拍)本身就是诊断信号。同一接口的 cover 目击深度如果突然整体变深,说明约束或设计改动把场景推远了;某条 cover 的目击深度异常浅(比如 2 拍就触发了一个本该在深流水后才出现的事件),很可能是 cover 表达式写松了,触发了一个不该算数的场景——浅目击和空真一样,是「看起来成功」的陷阱,签核前值得抽查最深的 10 条和最浅的 10 条目击波形各看一眼。
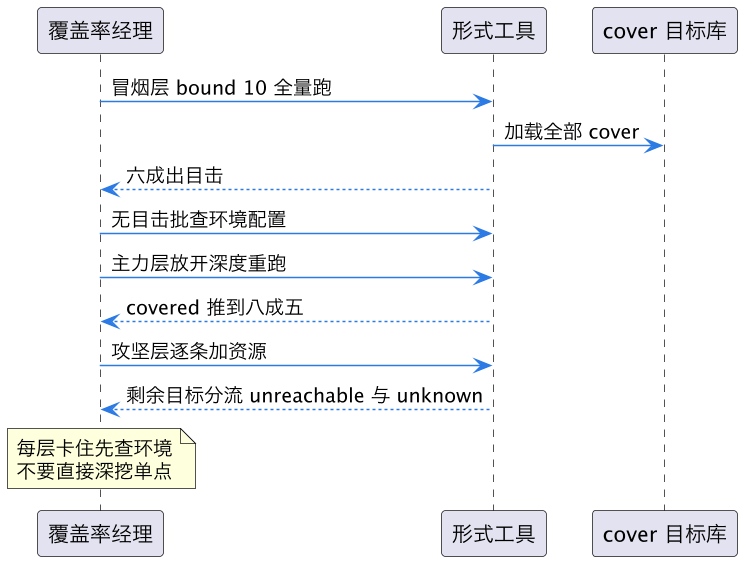
这个时序强调一个反直觉的纪律:每一层不达预期时,第一反应是查环境而不是查目标。形式收敛的失败模式高度集中——约束错、时钟错、复位错占了七成以上,目标本身的问题反而是少数。分层推进的本质就是给「环境问题」设置三道廉价的拦截网,别让它混进昂贵的单点攻坚环节。
四、不可达目标的裁决:四分法与处置动作
收敛走完,剩下的 unreachable 和 unknown 目标进入裁决环节。这是形式可达性管理里最需要判断力的一步,推荐按四分法处理,每一类对应不同的动作和归档方式。
第一类,目标设错。cover 表达式本身写错了——信号极性反了、时序窗口写窄了、把两个互斥条件写成了合取。特征是:和它同族的 cover 都能打到,只有它孤零零 unreachable,而且检查表达式能直接看出矛盾。处置:修正表达式重跑,不记豁免,这是验证代码的 bug,不是设计的结论。
第二类,约束过紧。目标本身合理,但被某条 assume 把场景切掉了。识别方法和 vacuity 排查里的约束二分相同:放宽一半约束看目标是否变 reachable。处置:修约束,修完必须把受影响的 assert 和 cover 全部重跑——约束一变,可达性结论全域失效,这是第一节埋下的那条纪律的用武之地。
第三类,设计真实不可达。目标合理、约束正确,工具证明了不存在合法路径。这又分两个亚种:一种是设计冗余——某条路径在微架构上存在但永远走不到,比如为向后兼容保留的旧模式在新配置下被门控掉,这正是 形式 deadcode 不可达分析 的管辖范围,应该转交 deadcode 流程走设计侧裁决(是删代码还是留作 legacy);另一种是验证计划过时——目标对应的场景在需求变更后已经不存在了,比如某接口模式已从规格书里删除。处置:前者登记 deadcode 候选,后者走豁免流程,豁免记录里必须写清「依据哪版规格书的哪一条变更」。
第四类,unknown(工具推不动)。目标既没出目击也没证出不可达,状态空间太大超出引擎能力。处置有三条路:用 形式抽象建模 的方法把无关状态折叠掉再跑;用 形式有界证明深度 的思路给出 bounded reachable 结论并记录界值;或者接受风险挂起,但必须在签核文档里显式列出「此目标未闭环」。
上图是裁决流程的全景:四条分流路径最终都汇入同一个归档动作。注意归档那行的要求——结论、约束版本、裁决依据三件套缺一不可。形式覆盖率的签核材料里,最有价值的往往不是「covered 了多少条」,而是这叠裁决记录:它证明团队对每一个未闭环目标都做过有依据的处置,而不是让 unknown 静静躺在报告里。
五、与 deadcode 分析的分工:同一枚硬币的两面
形式可达性管理和 deadcode 分析最容易扯皮的地方是:同一个「打不到」的结论,到底算验证问题还是设计问题?分工原则一句话:cover 目标的不可达是验证侧的问题定义,deadcode 的不可达是设计侧的问题定义,两边用同一套形式引擎,但裁决主体和出口不同。
具体说,可达性管理面对的是「场景目标」——这些目标是验证工程师写的,不可达时先自查目标与约束,确认无误后才升级为设计问题。deadcode 分析面对的是「设计结构」——工具直接从 RTL 提取的不可达分支、死状态、恒假条件,这些不需要验证侧写目标,工具自动产出,见 形式 deadcode 不可达分析。两边的交接发生在第三类的第一亚种:当 cover 目标被证死且归因于设计冗余时,可达性管理把这条目标连同 witness 分析移交 deadcode 流程,由设计负责人裁决删改留。
反过来,deadcode 分析也会反哺可达性管理:工具标出的死分支如果恰好对应某条 cover 目标,那条 cover 可以直接引用 deadcode 结论归档,不必重复证明。两边结论打架的情况也值得预案——比如 deadcode 分析说某分支可达,cover 却打不到对应场景,这几乎 always 意味着两边的约束集不一致(deadcode 跑在较松约束下,cover 跑在完整约束下),解法是把两边的约束版本对齐重跑,而不是各执一词。约束版本对齐这件事,再一次回到第一节的地基:所有可达性结论,离开约束版本都无法对话。
| 维度 | 形式可达性管理 | deadcode 不可达分析 |
|---|---|---|
| 分析对象 | 验证侧写的场景目标 | 工具从 RTL 提取的结构 |
| 裁决主体 | 验证负责人 | 设计负责人 |
| 不可达出口 | 修目标、修约束、豁免、移交 | 删代码、保留并豁免 |
| 结论载体 | 覆盖率签核报告 | deadcode 豁免清单 |
这一篇在知识体系里的位置
本篇是 chip-design/verification 目录下形式验证线的一篇 S 层管理方法文,主关键词形式可达性。向上承接 形式验证基础 的 FPV 流程框架和 assertion assume cover 三角 的 cover 角色定位,把「单条 cover 怎么用」升级为「整份 cover 清单怎么管」。横向与三篇互为支撑:形式验证 vacuity 调试 提供了约束二分这个排查工具,本文把它纳入四分法裁决的第二类处置;形式 deadcode 不可达分析 与本文共享「不可达」这个判定,本文划清了两边的分工与交接界面;功能覆盖率收敛计划 讲了仿真侧的收敛管理,本文是它的形式侧镜像。向下,本文的裁决归档纪律可直接服务于 覆盖率合并与排除流程 的签核环节,攻坚层的抽象手段则通向 形式抽象建模 与 形式有界证明深度。
总结
形式可达性管理的要义是:形式 cover 与仿真覆盖率有本质差别——它是对每个场景目标做「数学上能不能走到」的三态判定,且一切结论绑定约束版本;cover 点按断言前件、协议场景、状态机、评审追问四个来源设定,表达事件而非状态,数量宁精勿滥;收敛按冒烟、主力、攻坚三层推进,每层卡住先查环境再查目标,witness 深度的异常深浅都是诊断信号;打不到的目标按「目标设错、约束过紧、设计真实不可达、工具推不动」四分法裁决并三件套归档;与 deadcode 分析共享同一套形式引擎但分工明确——验证侧管场景目标的裁决,设计侧管结构冗余的存废,两边以约束版本对齐为对话前提,把「打不到」从一个令人焦虑的数字变成一份有依据、可追溯、能签核的裁决记录。