Rust 进入 Linux 内核与汽车:安全语言为什么到了临界点
最后更新:2026-09-16
本文是产业观察的一篇。一门 2010 年才发布 1.0 的语言,为什么能在十几年内被写进 Linux 内核、Windows 内核、Android 和汽车操作系统?这不是"新语言更好用"那么简单,而是一个安全经济学问题:当 C/C++ 内存安全漏洞造成的损失大到一定程度,产业愿意为"在编译期就消除一整类 bug"付出迁移成本。本文讲清 Rust 到底安全在哪、为什么是现在跨进内核与车规这两个最保守的领域、迁移的真实障碍,以及对系统/嵌入式/车规工程师意味着什么。语言本身的入门见《Rust 导读》,车规功能安全背景见《车规芯片深度》,车规供应链见车规芯片缺货。
先说结论
- 驱动力是"内存安全漏洞的经济成本",不是语言审美。 多家大型软件厂商(微软、谷歌/安卓、Mozilla、美国国家安全局等)的长期统计反复指向一个结论:高危漏洞中约 70% 上下可归因于内存安全问题(缓冲区溢出、释放后使用 use-after-free、空指针、数据竞争等)。在联网设备、云基础设施和智能汽车上,这类漏洞意味着远程代码执行、数据泄露乃至人身安全风险,修复与召回成本极高。
- Rust 的核心价值是把一整类内存错误从"运行时事故"变成"编译期错误"。 所有权(ownership)、借用(borrowing)、生命周期(lifetime)让编译器在不依赖垃圾回收的前提下,静态保证没有悬垂指针、没有重复释放、没有越界、(配合规则)没有数据竞争。这正好补上了 C/C++ 性能极强却把内存管理责任全交给程序员的短板,且不需要 GC,所以能用在内核、固件、实时系统这类 C/C++ 的传统领地。**
- "进入内核与汽车"是信号意义最强的两个里程碑。 内核和车规是软件世界最保守、对可靠性要求最苛刻、迁移最慢的两个地方:Linux 内核正式合入 Rust 支持(先从驱动等非核心模块切入)、Windows/Android/ChromeOS 在系统组件采用、汽车侧 AUTOSAR 等组织推动 Rust 在功能安全(ISO 26262,最高 ASIL-D)下的资质与工具链认证。连最难动的地方都开始动,说明它跨过了从"爱好者语言"到"产业选项"的临界点。
- 但这不等于 C/C++ 被快速取代。 巨大的存量代码、与 C 的互操作(FFI/unsafe)边界、人才储备、编译器/工具链的车规认证、长期维护("for C++ 是 20 年,Rust 能不能给同样承诺")都是硬障碍。真实路径是增量式、边界清晰地在新代码、新驱动、新模块中采用,而不是重写世界。
- 对工程师:这是"安全左移"在系统层的体现,值得提前布局,但要分清 Rust 解决的是哪类安全。 它消除的是内存安全,不是逻辑错误、不是业务漏洞、也不自动等于功能安全或信息安全认证通过。
一句话:Rust 的崛起不是又一次编程语言潮流,而是产业在用"编译期强制的所有权模型"为长期高昂的内存安全账单付费;它先用性能不输 C/C++ 又无需 GC 的特性拿下命令行/云原生/区块链/WebAssembly,再以内核和汽车这两个最保守堡垒的采用证明产业临界点已到——未来不是 Rust 替换一切,而是安全敏感、生命周期长的新系统软件,越来越默认从 Rust 起步。
一、先算账:内存安全为什么是"贵"问题
C/C++ 给了程序员对内存的完全控制和极致性能,代价是内存正确性也完全由人保证。最典型的几类错误:
| 错误类型 | 后果 |
|---|---|
| 缓冲区溢出(buffer overflow) | 越界读写,经典远程代码执行入口 |
| 释放后使用(use-after-free) | 程序崩溃或被利用执行任意代码 |
| 二次释放 / 内存泄漏 | 损坏堆结构、长期运行不稳定 |
| 空指针 / 悬垂指针 | 崩溃、不可预测行为 |
| 数据竞争(data race) | 并发下偶发、极难复现的错误 |
多方公开统计(微软 Security Response Center、谷歌/安卓、Mozilla 等历年报告)给出的数量级高度一致:这些厂商产品里被归类为内存安全问题的高危漏洞,长期占比约 70%(不同年份、不同代码库有波动,取量级而非精确值)。把它翻译成经济语言:
- 漏洞越晚发现修复越贵:编码期发现 vs 出厂后 OTA/召回,成本差距可达数量级;
- 汽车、医疗、工控、内核一旦出问题,涉及人身安全和法律责任(车规功能安全见车规芯片深度);
- 联网攻击面越来越大,内存破坏漏洞是攻击者最爱的武器。
于是出现一个强烈的产业动机:如果一门语言能在编译阶段就消灭这七八成漏洞的根源,哪怕它学习曲线陡、迁移有成本,总账也可能是划算的。 Rust 正是带着这个承诺登场。
二、Rust 怎么做到"编译期就安全":所有权、借用、无 GC
要理解为什么偏偏是 Rust 进了内核(而不是带 GC 的语言),关键在于它在不引入垃圾回收的前提下保证内存安全——这满足了内核、固件、实时系统"不能容忍 GC 停顿、要精确控制内存布局"的硬约束(语言机制入门见Rust 导读)。
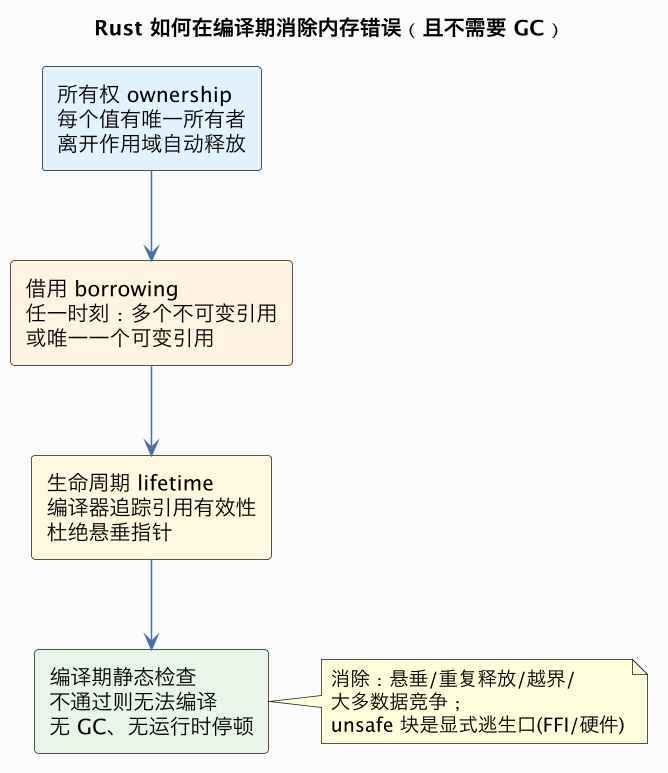
- 所有权:每块内存有唯一的"所有者",所有者离开作用域时内存自动释放,从根上排除二次释放和大部分泄漏。
- 借用规则:同一时刻,要么有任意多个只读引用,要么只有一个可写引用——这条规则在编译期就排除了迭代器失效和大多数数据竞争。
- 生命周期:编译器追踪引用的有效范围,确保不会出现指向已释放内存的悬垂引用。
- 无 GC:这些检查都在编译期完成,运行时没有垃圾回收器、没有不可控停顿,因此能用于中断处理、驱动、实时和车规场景。
unsafe逃生口:当需要直接操作硬件寄存器、调用 C 库、实现底层数据结构时,可在显式标注的unsafe块里放开限制——能力仍在,但不安全被限制在最小、可审计的范围。
需要强调的边界是:Rust 保证的是"内存安全/数据竞争安全",不是"程序逻辑正确"。 业务算法写错、权限设计有缺陷、侧信道、供应链投毒,它一样拦不住。它消灭的是一整类高发、高危、可机械判定的错误,而非全部 bug。
三、为什么是现在跨过临界点
一门更安全的系统语言想法并不新鲜(Ada、Cyclone 等都尝试过),Rust 能在 2020 年代真正跨进产业,需要多重条件同时成熟:
- 语言与工具链达到生产级稳定:语义向后兼容承诺、cargo 包管理、优秀的错误提示、成熟的编辑器/调试支持,降低了工程化门槛。
- 先在"新地盘"证明自己:命令行工具、云原生/基础设施、边缘/嵌入式、WebAssembly、区块链等没有历史包袱、又看重性能与安全的领域率先大规模采用,养出人才和成功案例。
- 内存安全被上升为国家/产业安全议题:多国网络安全机构公开倡导使用内存安全语言,使"采用 Rust"获得管理层和合规层面的正当性。
四、为什么不会"明天就替换 C/C++"
产业临界点已到,但取代速度会很慢且高度不均衡,原因是系统软件世界的真实约束:
| 障碍 | 说明 |
|---|---|
| 天文数字的存量 | Linux、各类 RTOS、AUTOSAR、驱动、固件库是几十年 C/C++ 积累,整体重写既不现实也高风险 |
| FFI / unsafe 边界 | Rust 必须与海量 C 库互操作(FFI),跨语言边界本身就是 unsafe,安全性在接缝处打折 |
| 工具链车规认证 | 功能安全要求编译器、标准库本身通过认证,C/C++ 有成熟资质,Rust 认证仍在推进早期 |
| 长期供货承诺 | 汽车/工业要求软件与工具链维护 10~20 年,需要有人为语言和工具链的长期稳定背书 |
| 人才与学习曲线 | 所有权/生命周期对习惯 C/Java 的工程师有真实门槛,车规团队更稀缺 |
| 与既有流程融合 | MISRA C、静态分析、覆盖/追踪、认证文档体系成熟,Rust 要嵌入这套 V 模型流程 |
因此主流路径不是"重写",而是增量采用:
- 在新写的驱动、模块、服务里默认用 Rust(如 Linux 内核对新驱动的策略);
- 在安全边界 / 解析不可信输入等高危组件用 Rust 重写(投入产出比最高,先堵住最常被攻击的面);
- 通过清晰的 FFI/接口与既有 C/C++ 代码长期共存、逐步蚕食;
- 车规侧先从 ASIL 等级明确、可独立认证的 ECU/控制器软件试点,再外扩。
这与新技术进入保守产业的一般规律一致:不是替换存量,而是占据增量,再随时间改变存量比例。
五、和其他安全趋势的关系
Rust 的兴起应放在更大的"安全左移 / 默认安全"趋势里看:
- 语言层内存安全(Rust)、平台层内存安全(各种 OS 的 mitigations、fuzzing)、流程层安全开发(DevSecOps)与供应链安全(SBOM、依赖治理,见安全目录)是互补的几层,不是互相替代。
- 在汽车上,功能安全(ISO 26262,防止系统性故障/随机硬件失效)与信息安全(ISO/SAE 21434、R155/R156,防被攻击)正在交汇:Rust 同时对"少崩溃/少未定义行为"和"少可利用漏洞"有帮助,但两者都需要完整流程支撑,语言不是通行证。
- 国产操作系统、车用 OS、工具链对"自主 + 安全"的双重诉求,也给安全语言和相关工具链带来新的产业机会(与国产 EDA/软件生态、RISC-V 软件栈挑战同源,见RISC-V 商业化)。
六、对工程师的启示
- 系统/嵌入式/驱动工程师:不必恐慌"被取代",而应把 Rust 作为继 C/C++ 之后的第二项系统语言;先在工具、解析器、新驱动、边缘服务等低风险高收益场景练手。
- 车规/功能安全工程师:关注 Rust 工具链的 ISO 26262 认证进展、AUTOSAR 自适应平台与 Rust 绑定、FFI 边界的安全论证方法,这是未来几年差异化的稀缺能力(车规流程见车规芯片深度)。
- 应用/后端工程师:Rust 在 CLI、高性能服务、WASM、云原生基础设施的采用,使其成为"既要性能又要安全"场景的有力选项;理解所有权模型也能反向提升写其他语言时的内存与并发素养。
- 能力定位:语言只是工具,真正升值的是"用类型系统和编译器把错误前移"的工程思维——这与 AI 时代更看重可验证、可负责的系统能力方向一致。
相关与延伸
- Rust 语言机制入门:Rust 导读
- 车规功能安全与认证:车规芯片深度
- 车规软件为何越来越多:车规芯片缺货、中国为什么发展电动汽车
- 安全开发与供应链:安全目录
- 新指令集上的软件栈挑战:RISC-V 商业化
一句话总结:Rust 进入 Linux 内核和汽车,不是编程语言的时尚轮回,而是产业为"约七成高危漏洞源于内存错误"这笔长期安全账单做的工程付费——它用所有权/借用在编译期、无 GC 地消除一整类内存与并发错误;存量 C/C++、FFI 边界和车规认证决定了它只会增量蚕食而非快速替换,但安全敏感、生命周期长的新系统软件从 Rust 起步,正在成为新的默认选项。
- 最保守堡垒的标志性采用:
- 操作系统内核:Linux 内核合入 Rust,初期用于驱动等新增、边界清晰的模块(而非重写核心调度/内存管理);Windows、Android、ChromeOS 在部分系统组件采用。内核接纳意味着"无 GC、可中断上下文、可与 C 互操作"的工程可行性被最严苛的社区背书。
- 汽车与功能安全:汽车软件随软件定义汽车暴涨(见中国为什么全力发展电动汽车、车规芯片缺货),AUTOSAR 等生态推动 Rust 的语言/编译器资质与 ISO 26262 功能安全认证(面向最高 ASIL-D),探索在 AUTOSAR 经典/自适应平台和车载控制器中的应用。
- 供应链与攻击面焦虑:在供应链攻击、联网汽车(四个轮子上的数据中心)背景下,"少一类可被远程利用的漏洞"对采购和合规极具吸引力。
连内核和车规这种"变更以十年计、宁慢勿错"的领域都开始接纳,标志着 Rust 从"技术上有趣"变成"风险登记册上可被接受"的产业选项。