硬件与供应链安全
最后更新:2026-10-03
软件出了漏洞可以连夜打补丁,硬件一旦被植入恶意电路或混进伪冒件,出货之后就几乎无法发现和召回——这就是硬件供应链安全比软件供应链攻击更让人睡不着觉的原因。在半导体集群与供应链地理一文里我们看到,一颗芯片从设计 IP、掩膜、代工、封测到分销,要跨越多个国家和地区、几十家公司,每个环节都是潜在的信任断点。本文把硬件侧的攻击面、真实案例与传闻的边界、以及现实可行的缓解手段一次讲清。
本文要回答的问题
- 一颗芯片的全球化生产链条上,哪些环节可能被做手脚,手法分别是什么?
- 硬件木马和伪冒芯片到底有多常见?彭博 Supermicro 报道这类争议事件该信几分?
- Intel ME、AMD PSP 这类"芯片里的小电脑"是后门还是管理工具?
- 为什么检测硬件木马这么难?现有的 DICE、PUF、芯片指纹等溯源技术能解决什么、不能解决什么?
- 国防和关键基础设施为什么搞"可信代工(trusted foundry)",普通企业能从中借鉴什么?
一、攻击面:从设计到货架,每个环节都有信任断点
现代芯片产业的分工之细,决定了没有任何一家公司能从头到尾"亲眼看着"自己的芯片诞生。Fabless 设计公司把 RTL 代码交给代工厂,代工厂生产掩膜、流片,晶圆再运到封测厂切割封装,最后经由分销商流向整机厂。这条链上至少有这么几类风险点:
- 设计环节:第三方 IP 核(一个买来的 USB 控制器、一段接口协议栈)可能带着不明显的缺陷,甚至被故意植入多余逻辑。设计团队自己也可能被渗透,或者用到被污染的 EDA 工具。
- 代工环节:Fabless 把版图交出去之后,理论上代工厂可以改动掩膜、加几路晶体管。这是"硬件木马"威胁模型里最经典的一环。
- 封测环节:封装和测试发生在第三地,芯片内部结构不可见,换片、混料、植入次级芯片都比在晶圆厂更容易。
- 分销环节:这是伪冒芯片的重灾区。翻新件、擦字重标的旧片、从报废板卡上拆下来的"拆机件",都可能混进正规渠道。
- 固件环节:芯片出厂时烧录的固件(BIOS、BMC、微码)本身就是一个巨大的攻击面,而且固件可以在出厂后被刷新。
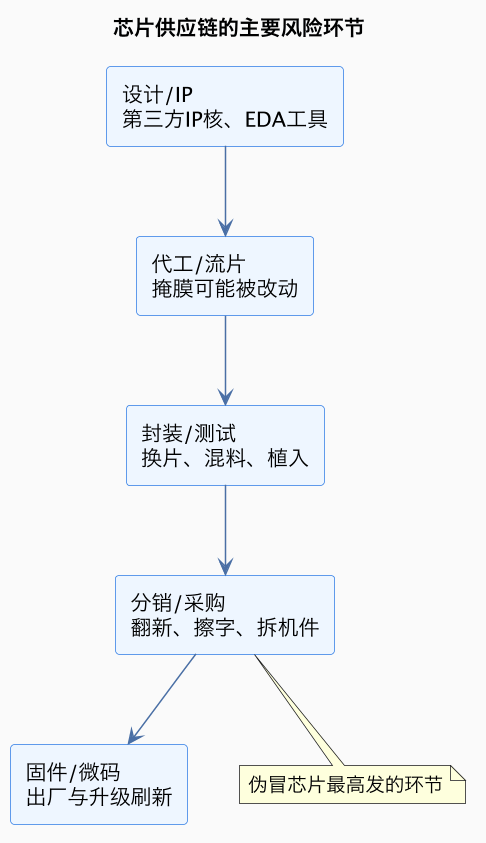
上图的每一格都不是假想威胁,而是有真实记录在案的风险类别。关键在于:越往下游走,攻击门槛越低、单次成本越小,但能被影响的系统越"接近用户";越往上游走,攻击越难、成本越高,可一旦成功就能影响海量设备。
二、硬件木马:真实存在,但案例远比传闻少
**硬件木马(hardware Trojan)**指的是在设计或制造阶段被故意加入芯片的恶意电路——比如一个监听特定触发条件、一旦满足就泄露密钥或提升权限的隐藏逻辑。学术界从 2007 年前后(DARPA 的 TRUST 计划)开始系统研究这个威胁,证明在技术上完全可行:恶意电路可以做到只占几万个晶体管中的一小撮,不触发时完全不影响功能和功耗。
但要分清技术可行和已被证实的攻击之间的界限。公开记录里,能被多方独立验证的"在真实产品中发现的硬件木马"案例极少,大量流传的说法停留在研究报告、概念验证和情报指控层面。
最典型的是 2018 年彭博商业周刊的 Supermicro 报道:文章称中国方面在 Supermicro 服务器主板上植入了"米粒大小"的额外芯片,影响包括苹果、亚马逊在内的约 30 家公司。这篇报道引发了巨大震动,但随后苹果、亚马逊、Supermicro 均发布措辞强烈的公开否认,美国国土安全部和英国 GCHQ 下属机构也表示没有理由怀疑这些否认。安全研究者普遍指出报道中的技术细节存在疑点。直到今天,没有任何被点名的公司拿出实物证据,彭博也未撤回报道。这件事的正确读法是:它说明了供应链攻击的想象空间有多大,也说明了硬件攻击的取证与辟谣有多难——它不是一个可以当作实锤引用的案例。
| 攻击类型 | 植入环节 | 成本/门槛 | 真实案例密度 | 可检测性 |
|---|---|---|---|---|
| 硬件木马(恶意电路) | 设计/代工 | 极高,需要触达设计或掩膜 | 极少公开实锤 | 极难,需逆向或侧信道分析 |
| 伪冒/翻新芯片 | 分销 | 低,一本万利的灰色生意 | 非常多,常年高发 | 较易,X 光、开盖、电参数可筛 |
| 固件后门/篡改 | 出厂/升级 | 中等 | 多起公开案例 | 中等,签名与度量启动可防 |
| 侧信道泄露(如 Spectre) | 设计缺陷而非植入 | 非故意 | 广泛存在 | 事后发现,补丁缓解 |
三、伪冒芯片:低调、常见、真正在造成损失的威胁
和硬件木马的"高想象低实证"相反,伪冒芯片(counterfeit chip)是每天都在发生的现实问题。行业组织 ERAI 和 GIDEP 常年收录伪冒件报告,重灾区是停产的模拟器件、军工老型号、以及缺货潮期间的一切紧俏料号。2021-2022 年全球缺芯期间,伪冒件报告量明显抬升,因为买不到正品的企业被迫转向灰色渠道。
典型手法包括:
- 翻新擦字:把旧片或低端片的丝印打磨掉,重新激光印上高端型号和新的日期码。
- 拆机件回流:从报废电路板上拆下芯片,清洗、整脚、重新包装当新品卖。这类芯片经历过高温焊接受力,可靠性已经受损。
- 以次充好:把工业温级(-40°C 起)的片子标成军工温级,把工程样品当量产正品。
- 纯假货:封装里根本没有符合规格的 die,甚至填充物配重糊弄。
对采购方来说,伪冒芯片的危害不是"被间谍窃密"那么戏剧化,而是更朴素的东西:设备在客户现场批量失效、产线停线、召回和商誉损失。检测手段也相对成熟——外观与丝印显微检查、X 光透视看内部引线框架、开盖(decap)看 die 标识、电参数曲线比对正品样本。所以这一节的结论很反直觉:供应链安全里最常见、最该先防的,不是间谍级的硬件木马,而是造假贩子。
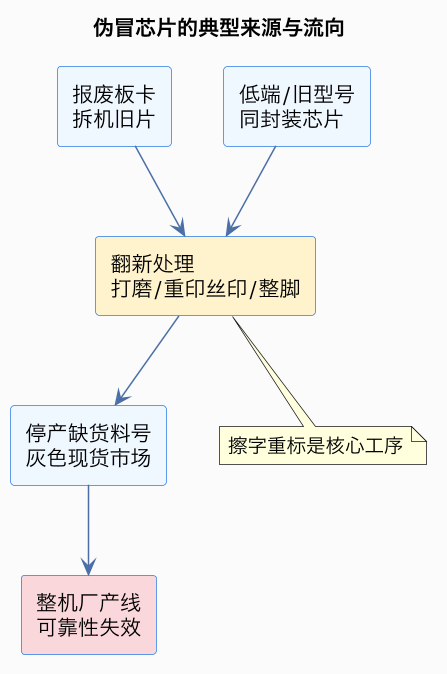
上图画的是伪冒链条的最小闭环:供给端(拆机件和低端片)经过"翻新处理"进入现货市场,最后砸在采购管控不严的整机厂手里。缺货越严重,这个闭环转得越快。
四、芯片里的"小电脑"与侧信道:不是后门,但攻击面真实存在
讨论硬件安全绕不开两个常被混为一谈的话题。
第一个是 Intel ME(Management Engine)和 AMD PSP(Platform Security Processor)。它们是集成在主芯片组或 CPU 里的独立微控制器,跑自己的固件,有自己的内存区域和网络访问能力,即使主机关机(接电状态)也能工作,设计目的是远程管理(如 Intel AMT/vPro)和安全功能(如固件 TPM)。争议在于:它对操作系统完全不可见、闭源、历史上出过多个高危漏洞(2017 年的 INTEL-SA-00086 允许远程攻破 ME)。批评者称之为"事实上的后门",厂商的定位则是"带漏洞的管理工具"。准确的表述是:它是设计合法、但权限过大且不透明的攻击面,而非已被证实的情报后门。 国防等对可控性要求极高的场景,会采购关闭 ME 的特殊 SKU 或选择可审计方案。
第二个是 Spectre 与 Meltdown(2018 年披露)。这类现代 CPU 的推测执行侧信道漏洞,证明了一个更根本的问题:即使芯片没有任何恶意植入、完全按设计运行,设计本身的性能优化(分支预测、乱序执行、缓存)就会泄露秘密。Spectre 类漏洞几乎影响所有主流高性能 CPU,无法用一次补丁根治,只能靠软硬件组合持续缓解。它给供应链安全的启示是:硬件安全的敌人不只有"坏人植入",还有"复杂性本身"——几百亿晶体管的芯片,没有人能完整验证。
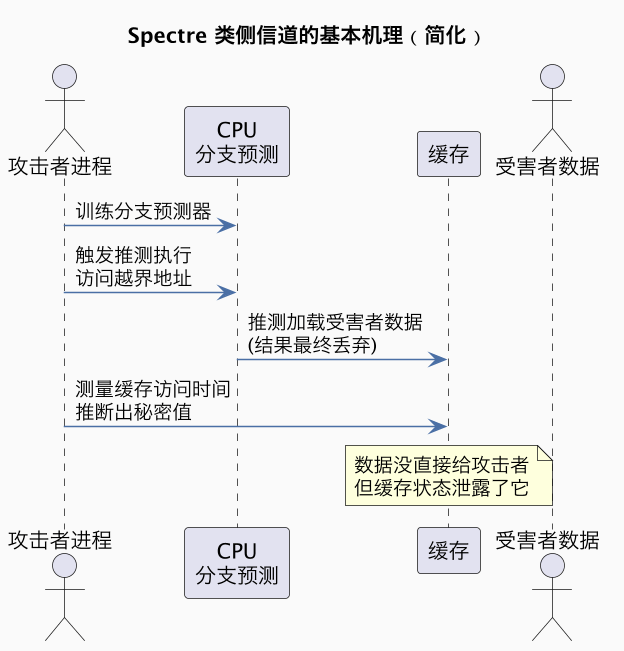
这张图的核心在最后一拍:推测执行的错误结果会被架构层面"丢弃",攻击者拿不到数据的值,但数据进过缓存、留下了可测量的时间痕迹——秘密就是这样从侧信道漏出去的。这类漏洞不存在于任何"供应链环节",而是从设计哲学里长出来的。
五、为什么检测这么难,溯源技术能补多少
硬件木马难检测,根因有三个:
- 不可见性:芯片内部结构在封装之后完全不可见,非破坏性手段(X 光)只能看封装和引线,看不到 die 上的逻辑改动。
- 规模不对称:现代芯片几十亿晶体管,恶意改动可以小到几十上百个,好比在一个国家里找一间违建。
- 无参照物:想做"金样比对",你得先有一块确定无问题的正品——而如果你不信任制造方,金样本身也可疑。
现实中的应对分两条路线。检测路线:逆向工程(逐层拍照比对版图,成本极高只用于抽样)、侧信道分析(测功耗/电磁特征找异常)、逻辑测试(用特殊输入试图触发木马)。溯源路线:接受"检测不完",转而保证"这颗芯片的身份和历史可信",代表技术有:
- PUF(物理不可克隆函数):利用制造工艺的微观随机差异,让每颗芯片产生唯一且不可复制的"指纹",用于防伪和密钥生成。
- DICE(Device Identifier Composition Engine):微软推动的标准,芯片启动时用硬件秘密逐层度量固件,生成不可伪造的设备身份和启动状态证明。
- 芯片指纹/电子身份证(ECID):在芯片里写入唯一编号,配合可追溯的物流记录,让分销链上的每一件货都能对账。
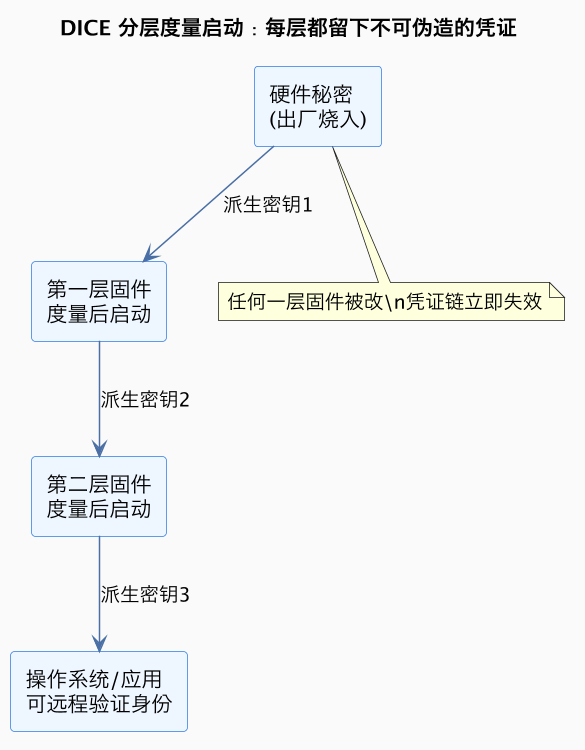
DICE 的思路不是"找出坏人",而是让设备能向远端证明"我跑的是哪一版固件、我的启动链是完整的"——被篡改过的固件算不出正确的凭证。这是对"硬件信任"这个问题的一个务实回答:与其证明芯片里没有坏东西,不如让芯片的行为可验证。
六、国防与关键基础设施:trusted foundry 与纵深防御
对供应链安全最焦虑的,是国防和电网、通信这类关键基础设施。美国的应对样板是 DMEA(Defense Microelectronics Activity)认证的可信供应商/可信代工(Trusted Foundry)体系:IBM 的晶圆厂曾长期是唯一的先进制程可信代工方,后来 GlobalFoundries 接手相关资产继续提供认证产能,为军用芯片提供"从设计到封装全程在美国境内、人员经过审查"的制造通道。这类产能成本远高于商业代工,产能和制程也落后商业线,所以只用于最关键的少量芯片——这本身就说明了一个残酷事实:"完全国产可信"在经济上是奢侈品,只能用在刀刃上。
对普通企业,军事级体系不可复制,但思路可以借鉴,组合成一套纵深防御:
| 层次 | 手段 | 防什么 | 成本 |
|---|---|---|---|
| 采购源头 | 授权渠道、供应商审计、关键料双源 | 伪冒件、灰色市场 | 低 |
| 入库检验 | 外观/X 光/电参数抽检、与金样比对 | 翻新、混料、假货 | 中 |
| 身份溯源 | ECID/PUF/硬件 BOM(HBOM)台账 | 来源不明、以次充好 | 中 |
| 运行防护 | 安全启动、固件签名、DICE 远程证明 | 固件篡改、供应链刷机 | 中 |
| 架构兜底 | 关键功能冗余、多供应商交叉验证 | 单点植入、未知风险 | 高 |
这张表的核心信息是:没有任何一层是充分的,但五层叠起来之后,攻击者要同时打穿多层的成本会指数上升——这和信息安全里"纵深防御"的逻辑完全一致。硬件供应链安全不是一场能打赢的战争,而是一个能持续压低风险的工程过程。
这一篇在知识体系里的位置
本文是产业观察中"安全与信任"线索的硬件一半:软件侧的攻击手法(依赖投毒、构建污染)见软件供应链攻击;芯片产能和分工为什么天然跨国、为什么"本地化"这么贵,见半导体集群与供应链地理;这些信任成本如何折算进产业投资逻辑,见半导体估值与投资逻辑。
总结
硬件供应链安全的本质是风险管理而非根治:伪冒翻新芯片是高频现实的损失源,硬件木马是低频高想象、实锤稀少的威胁,Intel ME/PSP 和 Spectre 类问题说明"不透明与复杂性"本身就是攻击面;现实的答案不是追求 100% 可信的芯片,而是授权渠道、身份溯源(DICE/PUF)、安全启动和多层纵深防御的组合,把攻击成本抬到对手不愿付的高度。