数据中心物理安全
一、一句话回答
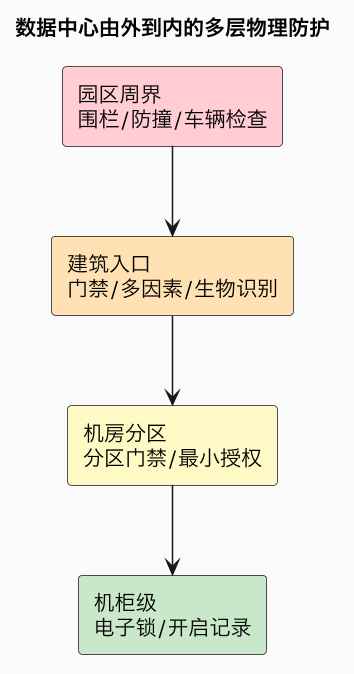
网络安全防护做得再严密,也挡不住有人直接走进机房拔网线、装窃听设备或偷走硬盘,因此数据中心把物理安全作为整套安全体系的地基,并普遍按「纵深防御、层层设卡」来设计。从外到内通常有多层:最外围是园区周界——围栏、防撞设施、车辆道闸与检查、外围视频和入侵探测;进入建筑要过人门,核验身份,敏感站点采用多因素认证甚至生物识别;进入机房还要再过分区门禁,不同区域按「最小授权」只对相关人员开放;机柜层面可加电子锁、记录每次开启;整个过程由全覆盖视频监控留存、安保人员值守和电子巡更配合。除了防外部闯入,物理安全同样要管住「人和物的流动」:访客全程登记并由人陪同,设备和存储介质进出要有单据、防止硬盘被带出门,外包和供应链上门人员也是重点对象。AI 让物理安全的分量上升,一方面单座机房承载的算力和经济价值高度集中,一次物理破坏影响巨大;另一方面政务、主权云、金融等客户会把物理安全和一系列合规认证作为硬性准入条件。现代系统还把门禁、视频与 DCIM、消防报警、网络安全平台联动,实现事件的统一响应。
为什么物理安全不可省。物理接触是绕过几乎所有数字防护的最短路径;当算力、数据和断网风险集中在一栋楼里,物理安全就是其他一切安全的前提。
二、纵深防御与最小授权
物理安全的核心原则有两条。其一是纵深防御——不依赖单一关卡,即使外层被突破,内部仍有多重门禁和监控,提高攻击成本。其二是最小授权与分区——员工和客户只能进入其职责所需区域,多租户数据中心尤其要严格隔离不同客户的机柜区,所有通行和操作留痕,便于审计追溯。
| 层面 | 手段 |
|---|---|
| 周界 | 围栏、防撞、视频、入侵探测 |
| 出入口 | 门禁、多因素、生物识别、访客登记 |
| 机房 | 分区权限、防尾随、巡更 |
| 机柜 | 电子锁、笼区、开启录像 |
| 物品 | 设备/介质出入审批、防夹带 |
三、合规、联动与现实难点
面向政府、金融、军工和主权云的机房,物理安全必须满足相应的认证与审计要求,从围墙高度、门禁冗余到监控留存时长都有明确标准,这些往往是大客户选择机房的一票否决项。安防系统也越来越数字化:门禁记录、视频 AI 识别和安保调度被纳入统一运营平台,与消防、DCIM 和网络安全运营中心协同。
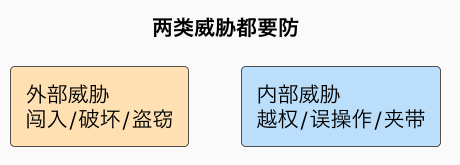
- 内部威胁更隐蔽:合法人员的越权访问、误操作或恶意夹带,比外部闯入更难防,靠权限分离和留痕审计。
- 供应链风险:设备维修、保洁、外包人员流动频繁,需临时授权、陪同与到期权限回收。
- 高可用要求:门禁和监控本身要有备电与冗余,紧急情况下又必须保证人员疏散,安全与逃生要兼顾。
节点速览:技术 / 玩家 / 成熟度 / 预期
数据截止 2026-09。标尺说明见 AI 产业链总览。
| 象限 | 要点 |
|---|---|
| 关键技术 | ① 多层门禁/生物识别(TRL-5)② 视频 AI/统一安防平台(TRL-3~4)③ 高密机柜笼区/电子锁(TRL-4) |
| 主要玩家 | 安防系统集成商、门禁/视频厂商(如 Axis 等)、安保服务商、数据中心运营商 |
| 做到什么程度 | 纵深防御成熟、合规驱动;AI 视频与联动持续升级 |
| 后续预期 | 6 个月:主权/政务云物理合规更严(高);18 个月:AI 视频分析普及(中);36 个月:零信任理念延伸到物理访问(中) |
常见误区
- 只重网络安全而忽视物理层:物理接触能直接绕过数字防护。
- 把安防当成一道门:它是多层纵深、最小授权和全程留痕的体系。
- 只防外人不防内部:越权、误操作和夹带往往更隐蔽。
- 忽视合规的一票否决:政务/金融客户常因物理安全不达标而弃用机房。
总结
数据中心物理安全以周界、建筑门禁、机房分区和机柜上锁构成多层纵深防御,配合全覆盖视频、安保值守与物品介质管控,并按最小授权和全程留痕管理内外两类人员;AI 算力集中和政务、主权云需求抬高了物理安全与合规门槛,安防正与 DCIM、消防、网络安全联动——它说明在所有数字防线的最底层,「谁能 physically 碰到这台机器」始终是决定数据与算力安全的第一道、也是最容易被忽视的闸门。