AI 武器化与深伪:安全产业如何接住生成式风险
最后更新:2026-09-20|数据截止 2026 年中:诈骗金额、检测准确率随案例和厂商口径差异大,本文讲攻击链与产业机制,不引用未核实的涉案数字;监管条文以官方发布为准。
本文是产业观察,回答一个从技术圈蔓延到每个人手机上的问题:当 AI 能复刻一张脸、一个声音、一段视频,社会和安全行业要付出什么代价、又长出哪些新生意。 它承接 软件供应链攻击,与 多模态军备、端侧 AI 咬合。这不是科幻,而是已经在打钱、骗人和动摇信任的攻防战。
先说结论
- 深伪真正可怕的不是像不像,而是把「信任成本」打到接近零。 过去冒充一个人要专业团队数周制作,现在几段语音、几张照片就能生成可视频通话的分身;当「眼见为实」失效,一切依赖「音视频即本人」的远程授权、转账、指令确认都暴露了。
- 这是典型非对称攻防:生成成本暴跌、易规模化,检测方被动且每赢一阵就被更强模型追平。 纯靠「火眼金睛辨真假」没有出路,产业重心正从检测内容转向证明来源。
- 出路是「生成端水印/凭证 + 平台端检测 + 流程端去单点信任」三层联防。 C2PA 内容凭证、隐式水印、AIGC 显式标识给内容「上户口」,检测兜底,最便宜也最关键的防线其实是流程改造(大额操作多因子确认、不把视频当唯一凭据)。
- AI 还给整条黑产上了涡轮增压。 钓鱼、社工、恶意代码、虚假信息的成本和语言门槛同时下降,安全预算从可选变刚需,催生内容凭证、深伪检测、AI 风控、模型安全等赛道,责任在模型厂、平台、企业和个人间重新分摊。
一句话:生成式 AI 把「伪造信任」从手艺变成流水线,社会的回应不是练更毒的眼睛,而是重建一套「内容从哪来」的凭证体系、随模型升级的检测能力,以及不再轻信任何单一音视频的业务流程——这是安全产业的新战场,也是数字社会信任地基的一次翻新。
一、攻击面:当「眼见」不再「为实」
深伪指用深度学习合成或篡改人像、声音、视频,让人看起来在说没说过的话、做没做过的事。生成式多模态爆发后,门槛和成本塌方,攻击面随之打开。
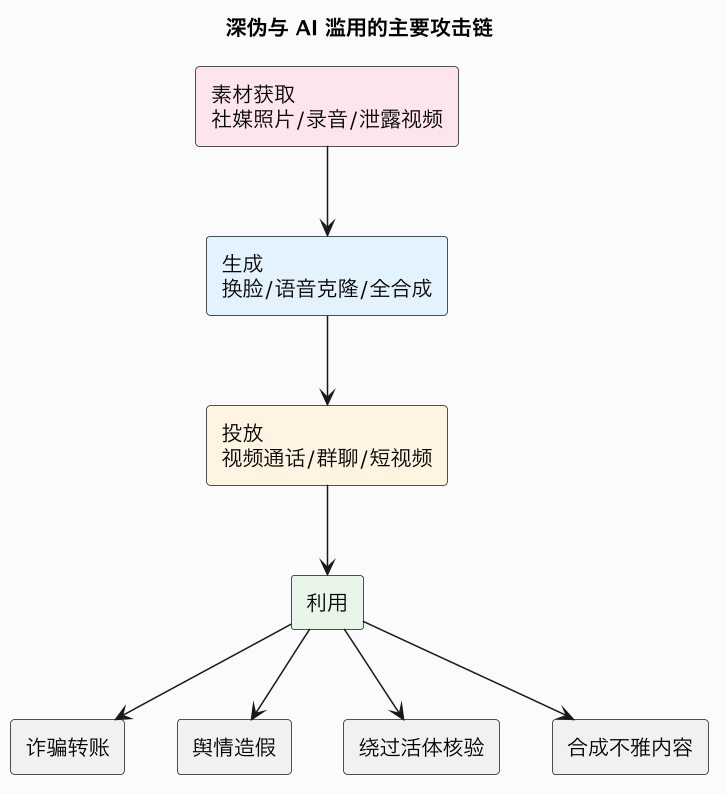
- 语音/视频冒充诈骗变现最直接:克隆高管声音甚至脸,在会议或电话里指使财务转账,或冒充亲友。得手关键不是技术多逼真,而是流程把「听到熟悉声音、看到本人的脸」当成充分授权,且高压、保密、服从权威的情境让人很少质疑。
- 伪造发言与舆情操纵:把公众人物没说过的话做成视频疯传,影响股价、选举、舆论;即便辟谣,传播已完成。
- 绕过身份核验:用合成人脸攻击金融、运营商的活体检测和远程开户,直接对准 KYC。
- 合成不雅内容与敲诈:换脸色情门槛下降,受害面扩大。
更深的变化是攻击经济学:过去高质量伪造很贵很慢、需专业能力,现在 API 化、模板化、几十元就能试一次且可海量撒网。防御要防住所有点,攻击只需让人信几秒——典型非对称结构。
二、为什么「练火眼金睛」是死路,溯源才是主线
纯检测有几个结构性软肋,决定它只能兜底:
| 纯检测的困境 | 说明 |
|---|---|
| 猫鼠游戏 | 新模型针对检测痕迹优化,检测器刚领先就被追平 |
| 泛化差 | 针对 A 模型的检测,遇 B 模型或转码视频就失灵 |
| 传播「洗白」 | 录屏、压缩、转发后像素级痕迹大量丢失 |
| 真假边界模糊 | 美颜、AI 修图本就普遍,非黑即白判定不成立 |
| 误报代价 | 把真实判假,同样伤害信任 |
产业思路因此从「判断真假」转向「证明来源和编辑历史」——不猜真假、查户口。
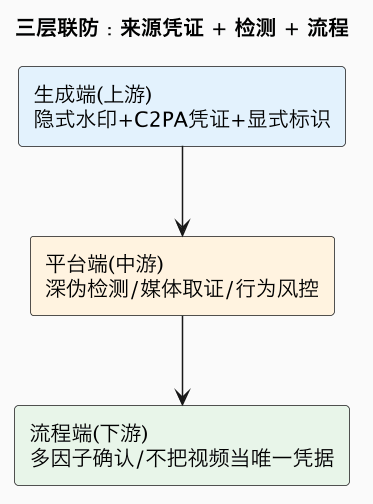
- C2PA / 内容凭证:开放标准,相机或生成工具产出时就把设备、时间、作者、是否用 AI、编辑历史用加密方式签进可验证凭证(内容的「营养成分表」),主流相机厂、软件厂、平台、模型公司陆续接入。它不禁止修改,而是让「AI 生成/被编辑」可查验。
- 隐式数字水印:在图像、音频、视频里嵌入不可察但可读出的来源信号,对压缩裁剪有一定鲁棒性。凭证是「可剥离的外挂标签」,水印是「揉进像素的记号」,二者互补;强水印仍可能被专门去水印攻击削弱。
- AIGC 显式标识:监管驱动的可见/可机读标记(角标、元数据),直接声明「AI 合成」,在主要市场是合规底线。
- 检测与媒体取证:作为无凭证、多次转发内容的兜底,分析生理信号(眨眼、呼吸、血流)、光照一致性、频域伪影、音画同步,并与账号行为风控结合。
关键认知:没有单一技术能终结深伪,韧性来自「出生证明+防伪标记+查验+不轻信」的组合,且每层都默认会被攻击。
三、最便宜的防线其实在业务流程里
技术圈容易高估检测器、低估流程改造,但从实际止损看,把「音视频即本人」从制度里拿掉往往性价比最高。诈骗得手是因为它精准利用了流程对音视频的过度信任:
- 大额/高风险操作多通道、多因子确认:视频里要求转账,必须再用预绑定的另一渠道(回拨已知号码、线下、审批流、硬件令牌)二次确认,默认「任一单一通道都不足以授权」。
- 反钓鱼暗号与带外验证:家庭和团队约定只有真人知道的口令/动作;对「突然改账户、要求保密、催促加急」等社工信号设硬性冷静期。
- 降低素材暴露面:高管、财务、公众人物减少可用于克隆的高清音视频随意公开;企业对高权限岗位做深伪社工演练。
- 凭证驱动信任决策:金融、政务远程核身把「是否带合法凭证、活体是否抗注入」纳入风控,而非只比对脸。
这与 软件供应链安全 的逻辑一致:成熟防御不靠银弹,而是默认被攻破、用纵深防御和最小权限限制单点失效损失。深伪时代也应默认任何单一媒介都可能是假的。
四、被 AI 增压的黑产,和被催熟的安全市场
深伪只是冰山一角,生成式 AI 给整条黑产装上了涡轮:
- 钓鱼与社工工业化:海量、地道、贴合个人信息的定制文案变廉价,语音视频补上「权威口吻」,商业邮件诈骗成功率与规模齐升。
- 恶意代码门槛下降:AI 快速生成、变异恶意脚本和免杀工具;防守方也用 AI 做代码审计、告警研判、自动响应,攻防双方同时 AI 化(双刃剑见 AI Coding 赛道)。
- 虚假信息与水军规模化:评论、点评、短视频脚本、虚拟主播批量生成,平台真实性治理压力陡增。
- 模型自身成目标:提示词注入、数据投毒、越狱、Agent 被诱导执行危险操作,随 Agent 落地而风险外溢到真实系统。
需求扩张催熟了几类安全生意:
| 赛道 | 卖什么 | 买单方 |
|---|---|---|
| 内容凭证/水印 | 生成端 SDK、凭证签发验证 | 模型厂、相机/软件厂、平台 |
| 深伪检测/鉴真 | API、私有化检测、取证 | 金融、政务、媒体、平台 |
| AI 风控反欺诈 | 活体抗注入、交易行为风控 | 银行、支付、运营商 |
| 模型安全 | 越狱/注入防护、护栏评测 | 企业、模型厂 |
| 合规标识 | AIGC 标识、审核、留痕 | 平台、出海企业 |
要清醒看到:这是政策驱动强、攻防迭代快、易被平台和模型厂自研内化的市场。检测很可能成为大平台免费基础功能,只靠单一检测 API 的小厂护城河浅;真正有壁垒的是绑定交易/核身核心流程、拥有数据闭环、或占据凭证标准入口的玩家。
五、变量与置信度判断
| 变量 | 作用方向 | 时间窗 | 置信度 |
|---|---|---|---|
| 生成成本下降、逼真度上升 | 深伪攻击量上升 | 已发生、延续 | 高 |
| C2PA/水印/显式标识推广 | 来源可验证内容占比提高 | 2~5 年 | 中高 |
| 检测器持续被新模型追平 | 纯检测无法独撑防线 | 长期 | 高 |
| 监管强制标识与平台担责 | 合规成刚需 | 已显现 | 高 |
| 多因子确认等流程改造普及 | 高风险诈骗成功率下降 | 2~4 年 | 中高 |
| 独立检测厂被平台内化 | 纯检测赛道洗牌 | 3~6 年 | 中 |
- 未来 1~2 年(高置信度):语音/视频冒充诈骗和伪造名人发言继续高发,AIGC 显式标识成为主要市场合规底线,金融机构加速把深伪对抗纳入交易和核身风控。
- 未来 3~5 年(中高置信度):C2PA 凭证在相机、生成工具、主流平台形成一定覆盖,「带凭证」与「来历不明」内容在传播和信任上被区别对待;检测转向平台内置、与行为风控融合。
- 未来 5 年以上(中置信度):社会逐步养成「不盲信单一音视频」的习惯,身份与授权更多依赖多因子和可验证凭证;攻击者会转向攻击凭证体系本身(盗用签名设备、伪造拍摄链路),攻防进入更高层的系统之争。
六、对不同角色,这意味着什么
- 对个人和企业财务:最有效的防御不是技术,是约定——任何仅凭视频/语音提出的大额转账、改账户、保密加急指令,都强制走第二渠道复核;高管和财务尤其要减少高清声纹/人脸素材的公开暴露。
- 对平台和内容社区:被动删帖追不上生成速度,应推动「来源凭证 + 显式标识 + 行为风控」前置,把真假判断部分转化为「来源是否可信、传播网络是否异常」。
- 对模型/相机/软件厂:在生成端默认嵌入水印与内容凭证,正从「善意」变为合规义务和准入门槛;做 AI 业务也要同步建模型安全护栏。
- 对安全创业者和投资者:纯检测 API 易被内化、难筑墙,机会在绑定交易/核身/合规核心流程、占据凭证标准与数据闭环;把它当政策+攻防双驱动、需要持续投入而非一劳永逸的生意。
结语:信任需要新的地基
人类用了几千年才建立起「耳听为虚、眼见为实」的朴素信任,生成式 AI 用了不到几年就把它动摇了。好消息是,社会并不会因此陷入真假莫辨的虚无——应对方向已经清晰:不再要求每个人肉眼光碟,而是给内容建立可验证的「出生证明」,用平台风控兜底海量传播,更重要的是把「看到、听到」从高风险决策的唯一依据里拿掉,用多通道、多因子重建确认。安全产业因此多了一整块新预算,模型厂、平台、金融机构和监管也被卷进同一场联防。深伪不会被彻底消灭,正如假钞没有被彻底消灭;但一个成熟社会学会与它共处——靠的不是更利的眼,而是更稳的制度和更新的信任地基。
数据口径与延伸
- 数据口径:深伪攻击链(素材-生成-投放-利用)、语音/视频冒充与活体绕过等场景、纯检测的结构性局限、C2PA/水印/AIGC 显式标识的三层溯源思路、流程侧多因子确认的止损作用、生成式 AI 对钓鱼/恶意代码/虚假信息的整体增压及安全赛道格局,来自安全厂商报告、标准组织材料、监管文件与行业研究的常见公开口径。具体涉案金额、检测准确率、市场规模随案例与厂商差异大,本文统一用机制与量级表述,不引用未核实数字,监管以官方条文为准。数据截止 2026 年中。
- 相关产业观察:软件供应链攻击(安全产业方法论)、多模态大军备(深伪能力来源)、端侧 AI(检测与凭证下沉)、AI Coding 赛道(攻防 AI 化)。
- 同批待写延伸:AI 监管与主权终局(J10)、AI 原生办公与内容(I8/I9)、模型安全护栏中间件(I10)。
一句话总结:生成式 AI 把深伪从专业手艺变成低成本流水线,真正的危害是让「音视频即本人」的信任失效,而纯内容检测因猫鼠游戏、泛化差和传播洗白无法独撑防线;可行解是「生成端 C2PA 内容凭证与水印 + 平台端检测与行为风控 + 流程端多因子确认、不把单一音视频当授权」的三层联防,其中最便宜有效的是业务流程改造;与此同时 AI 还在给钓鱼、恶意代码和虚假信息整体增压,催熟内容凭证、深伪检测、AI 风控和模型安全等新赛道——但纯检测易被平台内化,护城河在绑定核身交易流程、数据闭环与凭证标准入口,社会最终要靠更新的信任地基而非更毒的眼睛与深伪长期共处。