AI 网络安全:这是一场攻防双方都在抢同一把武器的军备竞赛
数据截止 2026-09。返回 AI 产业链总览。关联深伪与安全产业、AI 监管与主权地缘、RAG 数据基础设施与Agent 商业化。
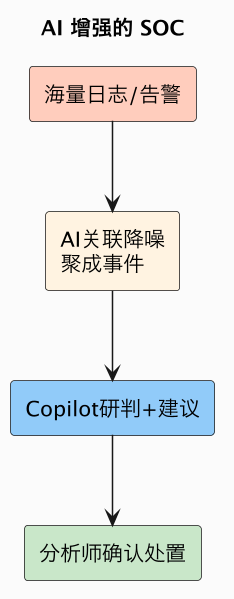
安全行业的日常是在海量日志和告警里捞针:企业每天产生数百万条告警,绝大多数是误报,分析师疲于奔命。AI 擅长从高维行为数据中发现异常、归纳攻击链、自动撰写研判与响应建议,因此成为安全产品的核心增量。但攻击者同样在用 AI——更逼真的钓鱼、自动变异的恶意软件、规模化侦察——使这成为一场没有终点的对抗。
先说结论
- AI 在安全侧的核心价值是威胁检测、告警降噪和自动研判响应。 缓解 SOC「告警海啸」和人才短缺。
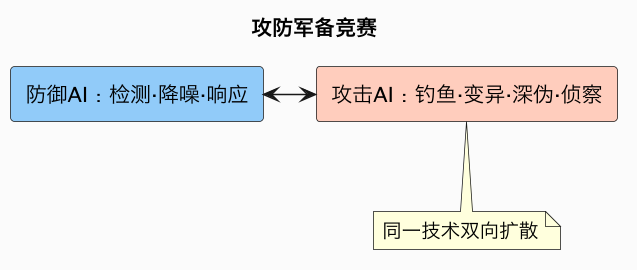
- 攻防是动态军备竞赛:AI 既是盾牌也是武器。 防御方提效的同时,攻击门槛也在下降、手法更难辨。
- 行为异常检测(UEBA/EDR/XDR)和 AI 辅助 SOC(安全 Copilot)是主战场。 深伪与钓鱼识别需求激增。
- 误报与漏报代价不对称,决定了 AI 多做「增强分析师」而非「全自动处置」。 关键操作仍需人确认。
- CrowdStrike、SentinelOne、Palo Alto、微软与中国奇安信、深信服、360 竞争;安全大模型 + MSSP 托管服务是商业方向。
节点速览:技术 / 玩家 / 卡点 / 成熟度 / 预期
数据截止 2026-09。标尺说明见 AI 产业链总览。
| 要素 | 要点 |
|---|---|
| 关键技术 | ① EDR/XDR 与 UEBA 异常检测(TRL-3~4)② 告警关联降噪、攻击链研判与安全 Copilot(TRL-3)③ 钓鱼/恶意样本/深伪识别与自动响应(TRL-2~3) |
| 主要玩家 | 全球:CrowdStrike、SentinelOne、Palo Alto Networks、微软、Cisco/Splunk、CrowdStrike;中国:奇安信、深信服、360、安恒、启明星辰、亚信安全 |
| 关键卡点 | 主卡点:B-良率 + 对抗性 —— 误报/漏报代价高、攻击者持续变异(持续,高);次卡点:B-监管/合规 —— 数据驻留、自动处置责任(中) |
| 做到什么程度 | AI 检测与辅助研判规模部署,全自动响应仍谨慎(TRL-3) |
| 后续预期 | 6 个月:安全 Copilot 普及、告警分诊自动化(高);18 个月:AI 驱动的自主响应在明确边界内上量(中);36 个月:形成 AI 对 AI 的常态化攻防与托管安全运营(低~中) |
一、防御方用 AI 做什么
- 威胁检测:从终端(EDR)、网络、邮件、身份日志中识别异常行为(UEBA),发现传统规则漏掉的潜伏威胁。
- 告警降噪与关联:把海量低级告警聚成少数「攻击事件」,还原杀伤链,大幅减少分析师的重复劳动。
- 研判与响应(SOC 自动化):安全 Copilot 自动查情报、写事件报告、建议处置(隔离主机、封禁账号),人做最终决策。
- 识别钓鱼/恶意软件/深伪:应对生成式 AI 带来的更逼真诈骗(见深伪安全)。
二、攻击者同样拿到了 AI
军备竞赛的特殊性在于技术双向扩散:
- 更逼真的钓鱼:用 LLM 生成无语法错误、高度个性化、结合真实信息的钓鱼邮件与客服话术。
- 变异恶意代码:AI 辅助快速改写、加壳、规避特征检测。
- 自动化侦察与深伪:批量探测、生成虚假音视频实施社工与诈骗。
结果是攻击规模化、门槛降低,而防御必须用 AI 才能跟上攻击的速度与体量——用机器的规模对抗机器的规模。
三、为什么 AI 多做「副驾」,不轻易做「自动驾驶」
安全场景的错误代价高度不对称:漏报意味着被攻破,误报则可能把正常用户锁死、把关键业务系统误隔离,造成业务中断(业界已有自动化处置引发大范围宕机的教训)。加之对抗样本能骗过模型、攻击者持续变异,安全 AI 普遍定位为增强分析师的 Copilot——在明确边界和高置信度下自动处置低风险动作,高风险操作保留人工审批,并强调可解释(为什么判定是威胁)。
四、格局与商业模式
- 全球:CrowdStrike、SentinelOne(云原生 EDR/AI)、Palo Alto Networks(Cortex)、微软 Security Copilot、Cisco/Splunk。
- 中国:奇安信、深信服、360、安恒、启明星辰、亚信安全,叠加等保/数据安全合规要求,政企市场为主。
- 商业模式:订阅 + 威胁情报,安全大模型被整合进平台;越来越多客户购买 MSSP/MDR 托管检测与响应服务——与其买工具不如买结果,安全厂商用 AI 提升其运营毛利。
| 时间窗 | 判断 | 置信度 |
|---|---|---|
| 6 个月 | 安全 Copilot 普及,告警分诊与报告自动化成标配 | 高 |
| 18 个月 | 在明确边界与高置信度内,AI 自主响应规模上量 | 中 |
| 36 个月 | 进入「AI 对 AI」常态化对抗,托管安全运营占比提升 | 低~中 |
常见误区
- 以为装了 AI 安全产品就能高枕无忧。 攻防持续变异,没有一劳永逸的银弹。
- 只看检测率,忽视误报代价。 误隔离业务系统的损失可能超过攻击本身。
- 把 AI 当完全自动处置。 高风险动作仍需可解释与人工审批。
总结
网络安全是在「告警海啸」里捞针的对抗行业,AI 用 EDR/XDR、行为异常检测、告警关联降噪和安全 Copilot 大幅缓解 SOC 的人力与误报压力;但这是一场攻防双方都在使用同一技术的军备竞赛——攻击者借 AI 做出更逼真的钓鱼、自动变异的恶意软件和深伪社工,防御方只能用机器的规模对抗机器的规模。由于漏报会被攻破、误报会瘫痪业务,错误代价不对称,AI 主要作为增强分析师的副驾而非自动驾驶。CrowdStrike、SentinelOne、Palo Alto、微软与中国奇安信、深信服、360 等沿平台 + 威胁情报 + 托管 MDR 服务竞争,终局是 AI 对 AI 的常态化对抗,而责任与最终处置始终握在人手里。