SMM 系统管理模式:SMI 进入机制与对实时性、安全的影响速查
更新时间:2026-10-05。在 x86 的特权级版图上,大家熟悉的是 ring 0 内核与 ring 3 用户态的分界;但在内核之下还藏着一层连操作系统都看不见的执行环境——SMM 系统管理模式(System Management Mode)。它由固件掌控,随时可以把 CPU 从任何代码手里夺走,跑完一段固件逻辑再「装作什么都没发生」地还回去。做实时性和性能剖析的人需要知道它,因为 SMM 是调度抖动和延迟毛刺的经典元凶之一;做安全的人也需要知道它,因为 SMM 是 ring -2 级别的攻击面。本篇是速查导向的专题文,上游背景见 CPU 微架构总览,相邻话题见 KPTI 与 PCID 的微架构成本(另一种「进内核的账」)和 Spectre 与 Meltdown 瞬态执行(另一条越权路径)。
本文要回答的问题
- SMI 是什么,CPU 收到 SMI 后具体走哪几步进入 SMM?
- SMRAM 凭什么做到对操作系统完全隐身?
- SMM 对实时性有多大影响,怎么观测?
- 安全上 SMM 为什么是兵家必争之地,固件怎么设防?
一、SMM 是什么:ring -2 的隐藏执行层
SMM 是 x86 的一种特殊操作模式,最初在 386SL 上为笔记本电源管理而生——屏幕亮度、风扇转速、电池事件这类事情,需要一段不依赖操作系统状态的代码来处理。后来它的职责扩展到固件事件处理、安全监控、硬件错误处理等。关键点有三个:
- 优先级最高:SMI(System Management Interrupt,系统管理中断)是硬件中断里优先级最高的一类,高于 NMI,不可屏蔽,任何特权级、任何状态的代码都能被它打断——包括关中断状态的内核临界区。
- 完全隐身:SMM 的代码和数据放在 SMRAM(System Management RAM)里,这块物理内存通过芯片组的 D_LCK/D_OPEN 控制位对非 SMM 模式彻底不可见,操作系统连「读一下固件在里面放了什么」都做不到。
- 状态透明:进出 SMM 时 CPU 自动保存和恢复全部寄存器上下文,被打断的代码毫无感知——除了时间被吃掉了一段。
二、SMI 进入 SMM 的机制
一次 SMM 往返的完整流程如下。SMI 可以来自多种源:芯片组定时器(periodic SMI)、通用 I/O 引脚(GPE)、软件写 IO 端口 0xB2(sw SMI,常用于 ACPI 方法回调固件)、USB 键盘仿真的 legacy 事件、ECC 错误上报等。SMI 引脚或内部信号置起后,硬件先等当前指令退休(retire),然后进入保存现场阶段。
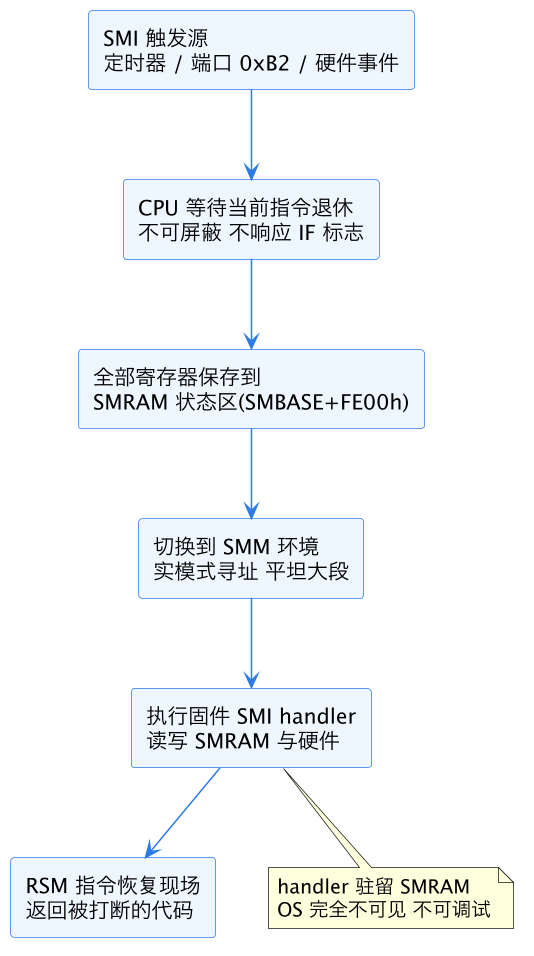
上图把这条路径拆开看:保存现场这一步是硬件行为,RIP、通用寄存器、CR 控制寄存器等都被写进 SMBASE 指向的 SMRAM 状态保存区;随后 CPU 把 SMBASE 加 0x8000 作为入口,切到一种「16 位实模式风格但带 32/64 位大段」的环境执行固件 handler。handler 干完活后执行 rsm 指令,硬件从状态区恢复所有寄存器,被打断的代码从原指令流继续跑——全程不需要、也不允许操作系统参与。多核机器上 SMI 通常广播到所有逻辑核,各核各自进入 SMM 再汇合,固件要用内存屏障协调。SMBASE 默认 0x30000,开机后由 BIOS 重定位到 SMRAM 区域内(TSEG)。
三、SMRAM 的隔离:TSEG 与锁
SMRAM 的隐身靠芯片组的内存范围寄存器实现,主流是 TSEG(Top of Memory Segment):BIOS 在 DRAM 顶部划出一块(常见 8MB 到 128MB),配置 TSEG 基址和大小后,设 D_LCK 锁存。锁存之后这块区域只对处于 SMM 的 CPU 可见,操作系统把页表指过去也会被内存控制器重定向到普通 DRAM 或丢弃。D_OPEN 位是个例外门:置位时允许非 SMM 代码访问 SMRAM,BIOS 初始化阶段用它加载 handler,加载完必须清零再锁——「忘了关 D_OPEN 再锁」是历史上的经典固件漏洞。
| 关注点 | 机制 | 工程含义 |
|---|---|---|
| 隔离手段 | TSEG 范围寄存器 + D_LCK 锁 | 锁前攻击者若改 handler 即拿下 ring -2 |
| 可见性 | 非 SMM 读写被重定向/丢弃 | OS 无法审计 SMM 行为,只能靠副作用观测 |
| 多核协调 | SMI 广播,各核各自入 SMM | handler 需自同步;一个核卡住全体延迟放大 |
| 触发频率 | 周期 SMI 常见 1Hz 到数百 Hz | 后台服务(如风扇控制)越勤,抖动越频繁 |
四、对实时性的影响:看不见的抖动
SMM 对实时系统是个纯粹的坏消息:它偷走的时间记在谁的账上都行,就是不记在「CPU 在干活」上。典型量级是单次几微秒到几十微秒,遇上写得糟糕的固件 handler(比如在 SMM 里做全盘 ECC 巡检或等慢速 IO)能到毫秒级。表现形态是:周期性延迟毛刺、cyclictest 的 max latency 异常、网卡收包时间戳抖动、以及 perf 采样里永远抓不到的「消失的周期」——SMM 里走的周期不计入 PMU 大多数计数器,也不计入进程 utime/stime。
观测手段有限但存在:
- 部分平台提供 MSR 计数器(如
MSR_SMI_COUNT,IA32 0x34)统计 SMI 次数,rdmsr读出来前后对比就能确认窗口内是否进过 SMM。 - Intel 平台的
hwlatdetect(内核 hwlat_detector 驱动)专门测「硬件偷走的时间」,给出 SMM 造成的最大停顿。 - 固件层面:服务器 BIOS 常提供关闭部分周期 SMI 源的选项;低延迟场景(高频交易、DPDK)一般要求关掉一切非必要 SMI 源。
- 时间戳侧:恒定频率 TSC 在 SMM 期间照走,用 rdtsc 与 invariant TSC 前后打点可以测出 SMM 驻留时长的下界。
实践结论是:做硬实时预算时必须给 SMM 留余量,且这个余量只能实测、不能查手册——同一块主板换个固件版本,SMI 行为可能完全不同。还有一个容易踩的坑:Linux 的 perf stat 和大多数 PMU 事件在 SMM 驻留期间停止计数,所以「总周期数对不上墙钟时间乘频率」这种差值本身就是 SMM 活动的一个旁证,排查时不妨把这个差值和 SMI 计数器增量放在一起看。
五、安全影响:ring -2 的攻防
从攻击者视角看,SMM 是完美的落脚点:拿到 SMM 执行权就意味着能读写全部物理内存(绕过内核所有权限检查)、对操作系统隐身、且比任何 hypervisor 都活得久。攻击面主要有三处:一是 SMI handler 本身的安全漏洞(历史上大量 UEFI SMM 漏洞属于「handler 未校验来自 ring 0 的输入指针」,导致 SMM 代码替攻击者读写 SMRAM 内部);二是前面说的 D_OPEN 配置失误;三是 SMM 与虚拟化的交互(SMM Transfer Monitor 配置错误可让 VM 逃逸到 SMM)。防御侧的标准动作是:固件加载完立刻锁 TSEG,handler 对所有来自 SMRAM 之外的缓冲区指针做边界检查,配合 Intel SMM_Code_Chk_En 之类的特性禁止 SMM 执行 SMRAM 外的代码。对安全从业者,审计思路与 Spectre 与 Meltdown 瞬态执行 类似——都是在「信任边界假设」上找裂缝,只不过 SMM 的边界是固件画的,补丁归主板厂商管。
这一篇在知识体系里的位置
本篇属于 microarch 层「特权与切换」专题的固件半边:向上回到 CPU 微架构总览;横向与 KPTI 与 PCID 的微架构成本(进入内核的可见成本)、XSAVE 扩展状态(切换时的状态搬运账)互补——SMM 是那条连账单都不给你看的切换路径。观测侧衔接 rdtsc 与 invariant TSC。
总结
SMM 系统管理模式是 x86 上由 SMI 触发的固件隐藏执行层:CPU 收到不可屏蔽的 SMI 后把全部寄存器存进 SMRAM 状态区、跳转执行固件 handler、再由 rsm 原样恢复,全程对操作系统隐身;它给实时系统带来几微秒到毫秒级、只能靠 MSR 计数器和 hwlatdetect 观测的抖动,同时作为 ring -2 攻击面,其安全完全押在 TSEG 锁和 SMI handler 输入校验这两道闸上。