ARM PAC 指针认证:签名怎么生成与验证,如何缓解 ROP 与 JOP
更新时间:2026-10-05。x86 阵营用 CET 给控制流上锁的故事——影子栈管
ret、IBT 管间接跳转着陆点——已经在 CET 影子栈与 IBT 里讲过。ARM 阵营走了另一条路:ARMv8.3-A 引入的 PAC(Pointer Authentication Codes,指针认证码)不加新内存结构、不加着陆点指令,而是直接在指针本身的闲置比特里塞一段加密签名——指针被篡改,签名就对不上,硬件在解签那一刻把攻击掐死。这个思路比 CET 更「省」,但也有自己独特的弱点和组合玩法(比如后来补上的 BTI)。本篇讲清 ARM PAC 指针认证的签名生成与验证机理、它怎么缓解 ROP(Return-Oriented Programming,返回导向编程)与 JOP(Jump-Oriented Programming,跳转导向编程)、开销多少,以及与 IBT、影子栈两条路线的取舍。返回侧预测的背景见 返回地址栈 RAS。
本文要回答的问题
- ARM PAC 指针认证的签名放在指针的哪几位?64 位指针凭什么有「闲置比特」?
- 签名(PAC)是怎么算出来的?密钥、modifier、QARMA 算法各扮演什么角色?
PACIASP/AUTIASP这对指令在函数入口和返回前各做了什么?认证失败会怎样?- PAC 如何缓解 ROP 与 JOP?为什么单独用 PAC 不够,还要 BTI 补位?
- 与 Intel CET 的 IBT、影子栈相比,PAC 路线的开销、兼容性、弱点各是什么?
一、签名藏在哪:64 位指针的闲置比特
ARM PAC 的出发点是一个朴素事实:64 位架构下几乎没有系统真的用满 64 位虚拟地址。AArch64 常见的页表配置是 39 位或 48 位虚拟地址(Linux 默认 48 位,即 256TB 地址空间),指针的高 16 位甚至 25 位是「无效但必须按规则填充」的区域——要么全 0 要么全 1(高位扩展),反正硬件在地址翻译时会检查它们,填错了就是非法地址。
PAC 的想法是:既然这些高位闲着也是闲着,不如拿来存一段对指针本身的「防伪水印」。签名位数取决于虚拟地址宽度配置:48 位地址加 TBI(Top Byte Ignore,顶字节忽略)打开时,可用空间从第 55 位往上大约有 7 到 24 位不等,典型实现里 PAC 占约 11 到 24 位。
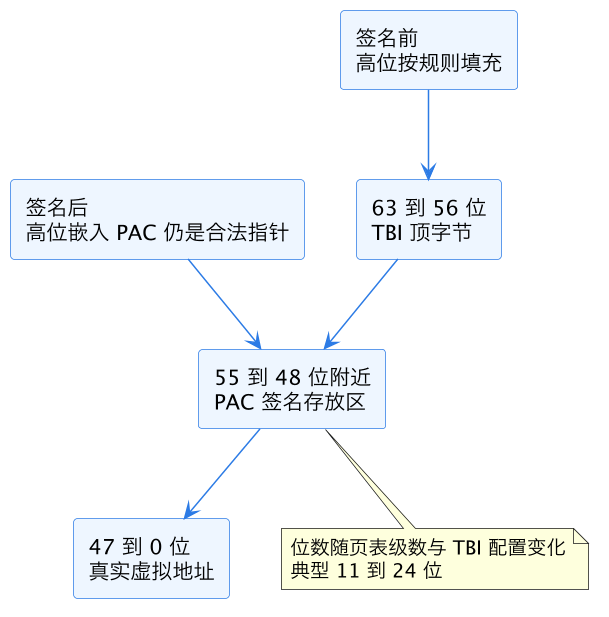
上图是签名前后指针的布局对比。关键点有两个:一是签名不占新的存储,不需要影子栈那样的独立内存区;二是签名位数很有限——这是 PAC 一切安全强度讨论的根源,十几位的签名理论上存在暴力碰撞空间,单靠位数挡不住有耐心的攻击者,必须配合「每次验证失败大概率致命」的运行时语义才有意义,后文会展开。
签名之后的指针仍然是「可解引用」的合法形式吗?不完全是。带着 PAC 的指针直接拿去访存,高位不是合法填充会触发翻译错误,所以使用指针前必须先「解签」(AUT* 系列指令)——验证通过则恢复高位填充,验证失败则把指针改写成保证会 fault 的形式。这套「用前必验」的约定,正是 PAC 把检查点钉死在数据流上的方式。
二、签名怎么算:密钥、modifier 与 QARMA
PAC 不是简单的 CRC。它的计算输入有三个:
- 指针值本身:要保护的那个 64 位地址(返回地址、函数指针、跳转表项)。
- modifier(修饰符):一个 64 位的「上下文盐」,让同一指针在不同场景下签出不同的码。最常用的 modifier 是 SP(栈指针)——这就是为什么函数序言用
PACIASP:IA 表示用指令密钥 A,SP 表示修饰符取当前栈指针。同一段代码每次调用时栈位置不同,签出的 PAC 就不同,攻击者没法把一次抓到的签名指针搬到另一次调用里重放。 - 密钥:硬件为每个进程维护 5 个密钥寄存器(APIAKey、APIBKey、APDAKey、APDBKey、APGAKey),分指令签名(I 类)、数据签名(D 类)、通用签名(G 类)和 A/B 两套。密钥由内核在进程创建时随机生成,存在只对 EL1(内核态)可写的系统寄存器里,用户态代码读不到也改不了。
加密原语是 QARMA——一个为「短输出、低延迟」设计的轻量级分组密码,把 64 位指针和 64 位 modifier 在密钥下混淆,截取出需要位数的签名。选它的原因很实际:PAC 在函数序言和尾声的热路径上执行,每条 PACIASP 只应花几个周期,传统 AES 的延迟吃不消。
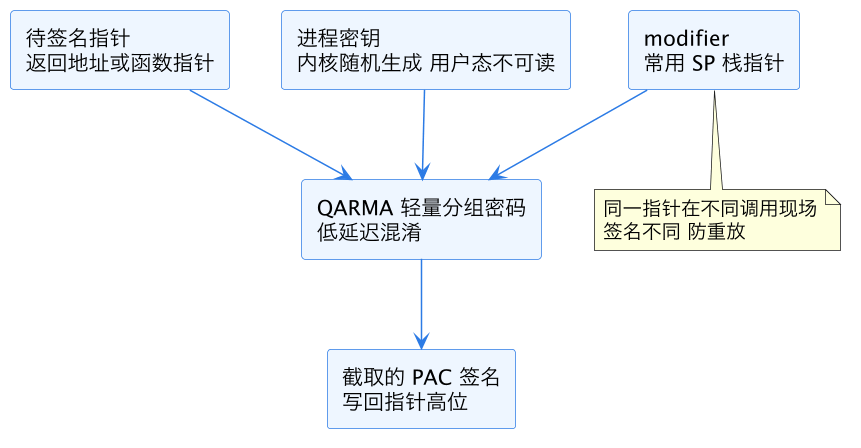
上图是签名的数据流。三个输入缺一不可,这决定了 PAC 的两个安全性质:第一,攻击者即使能写内存(比如栈溢出改返回地址),也因为不知道密钥而算不出与新值匹配的 PAC;第二,即使攻击者读到一对「指针 + 有效 PAC」(比如从栈上泄漏),由于 modifier 绑定了当时的 SP,换到别的调用现场就失效,重放攻击被压缩到「同函数同栈深」的狭窄窗口。
指令族按用途分得很细:PACIA/PACIB 签指令地址用密钥 A/B,PACDA/PACDB 签数据指针,PACGA 做通用签名(用于签任意 64 位值,比如栈 cookie);带 SP 后缀的(PACIASP、AUTIASP)是把 modifier 固定为 SP 的融合形式,一条指令顶两条,是编译器在函数序言里的默认选择。
三、签名怎么用:函数序言签返回地址,返回前验证
把一个普通函数的调用与返回放进 PAC 的世界,流程变成这样:
- 函数序言执行
PACIASP:把 LR(x30,链接寄存器,存返回地址)用密钥 A 和当前 SP 签名,结果仍写回 LR;随后照常stp x29, x30, [sp, #-16]!把带签名的返回地址压栈。 - 函数体正常执行。攻击者若在此刻用栈溢出改写栈上的返回地址,他写入的值要么没有 PAC,要么是伪造的 PAC。
- 函数尾声
ldp把栈上的值弹回 LR,然后执行AUTIASP:用同一密钥、当前 SP 重新计算签名,与 LR 高位里的 PAC 比对。 - 验证通过:高位恢复为合法填充,
ret正常返回。验证失败:硬件把 LR 高位改写成「保证翻译错误」的形式,ret一踩上去立刻取指异常,进程被内核收尸。
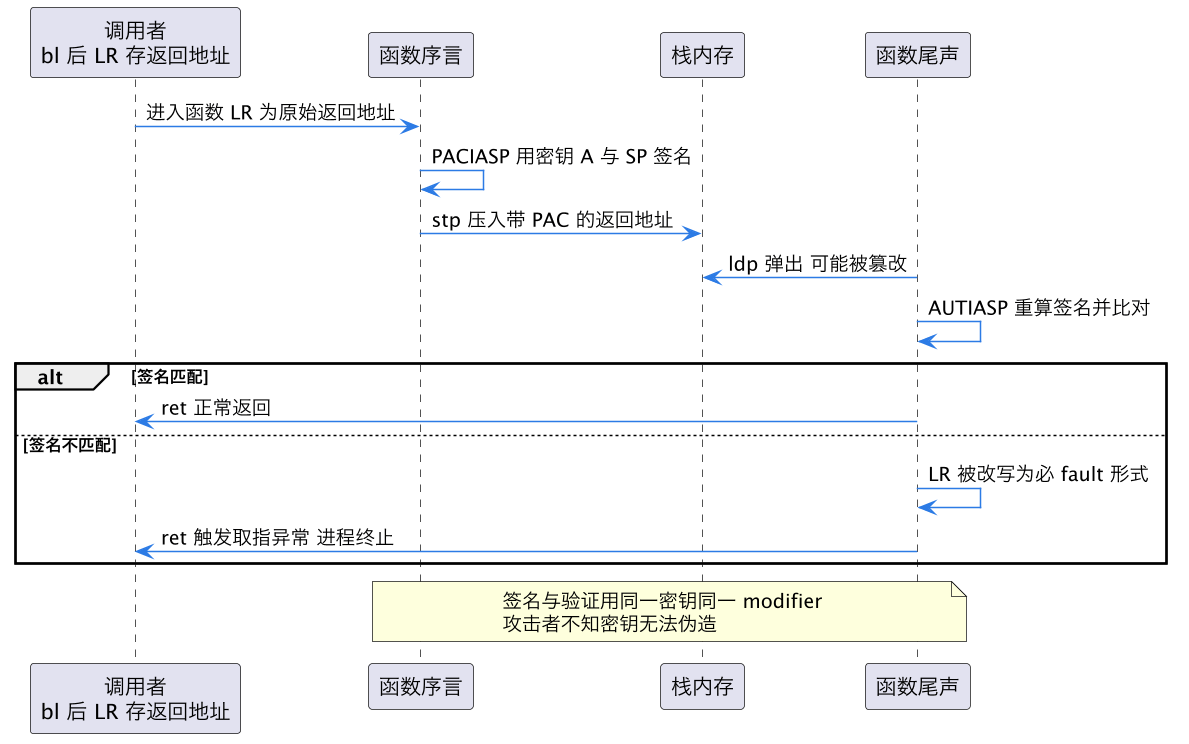
上图是 PAC 在调用链上的完整时序。注意一个工程细节:验证失败不是立刻抛异常,而是「毒化指针、让下一次使用必然 fault」。这样设计是为了让 AUT* 指令本身保持无条件、无旁路,避免在分支预测和异常路径上给微架构添麻烦——检查成本压到最低,把「发现攻击」与「报告攻击」解耦。
除了返回地址,PAC 还可以签函数指针和跳转表项(PACIA 加自定义 modifier,或 C++ 虚表指针用 PACDA),这对付 JOP 尤其重要——JOP 不依赖 ret,而是串一串以间接 jmp/blr 结尾的 gadget,控制器是一个被劫持的函数指针或「调度表」。给这些指针上签名,攻击者要构造可用链就必须让每一段签名都对,难度指数上升。LLVM 的 -mbranch-protection=pac-ret 只保护返回地址,pac-ret+leaf 连叶子函数也签(叶子函数的 LR 不落栈,签名版本要在寄存器里原地签验),开销略增但堵住了叶子函数这个口子。
四、缓解效果:ROP 被釜底抽薪,JOP 需 BTI 补位
对 ROP,PAC 的效果接近影子栈:ROP 的全部前提是改写栈上返回地址并让它通过 ret,而 PAC 让「改写的地址」过不了 AUTIASP。和影子栈相比,PAC 不需要额外的受保护内存区,但强度模型不同——影子栈是「比对即真」,PAC 是「签名位数 + 失败即死」的概率性防御。11 位签名理论上有约 1/2048 的碰撞率,单次失败的进程随即死亡、密钥随进程重建而重摇,攻击者必须让进程「死了还能带着同一密钥重来」才有机会爆破——这正是当年著名的 PACMAN 研究(2022 年,MIT 团队)利用的缝隙:通过微架构侧信道(PAC 验证的瞬态执行路径)区分「猜对/猜错」而不触发进程死亡,把概率防御磨成了可爆破目标。PACMAN 没有推翻 PAC,但提醒了一件事:PAC 的安全边界依赖「验证失败必致命」这条运行时契约,侧信道会绕过契约。
对 JOP 和前向控制流,单纯 PAC 的覆盖取决于「哪些指针被签了」。没被签的间接跳转——比如手工汇编、老库里的函数指针——仍是自由落点。这就是 ARMv8.5-A 引入 BTI(Branch Target Identification,分支目标识别)的原因:间接跳转的着陆点首指令必须是 BTI 标记指令(语义上等价于 x86 的 ENDBR,老核上是 NOP),否则触发异常。pac-ret+bti 因此成为发行版的标准编译组合:PAC 管后向边和指针数据,BTI 管前向边着陆点。
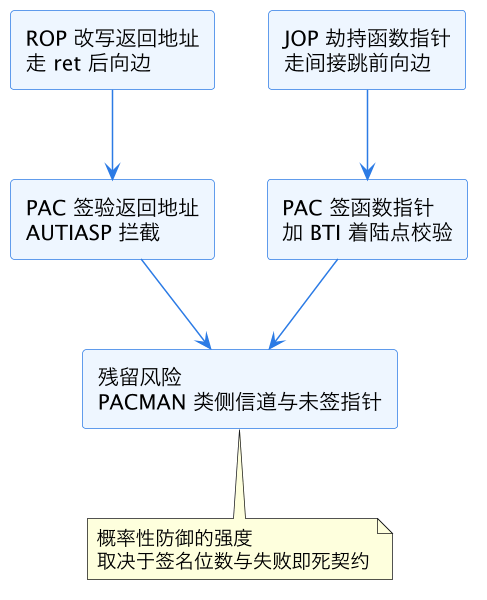
上图是攻击面与防御机制的对应关系。读这张图要带着一个判断:PAC 不是银弹,它把攻击者从「改内存就能控流」逼到「要么破密钥、要么找侧信道、要么只打没签名的代码」的境地——攻击成本被数量级抬高,这就是缓解技术的及格线。
五、路线对比:PAC 对 IBT 与影子栈
把 ARM 与 Intel 两条路线摆上同一张桌子,差异比表面看起来大。
| 维度 | ARM PAC + BTI | Intel CET 影子栈 + IBT |
|---|---|---|
| 后向边机制 | 返回地址签名比对(概率性) | 影子栈双副本比对(确定性) |
| 前向边机制 | BTI 着陆点标记 | IBT 要求 ENDBR |
| 额外内存 | 无(签名嵌在指针里) | 每线程一份影子栈映射 |
| 指令成本 | 序言尾声各加签验指令 | call/ret 隐含影子栈读写 |
| 生态条件 | 重编译(pac-ret 可渐进) | 重编译且全库带标记才启用 |
| 主要弱点 | 签名位数有限、PACMAN 侧信道 | 影子栈页表隔离本身、部署全有或全无 |
| 数据指针保护 | PACDA 直接支持 | 无对应机制 |
确定性与概率性是两者最本质的分歧。影子栈只要隔离不塌,比对就是 100% 可靠;PAC 的强度是「签名位数 × 失败即死」的乘积,换来的是零额外内存、零新页表属性、以及能对任意数据指针签名的灵活性——CET 对函数指针、虚表这类前向数据无能为力,PAC 的 PACDA 可以。
开销上两者倒是殊途同归地便宜。PACIASP/AUTIASP 在 ARM 的实现里大约各 1 到 2 个周期级别(QARMA 为低延迟设计),实测 pac-ret 全量打开的整体开销普遍在 1% 以内,连调用密集的微基准也很少超过 2%——和 IBT 的量级相当,比影子栈的微基准开销还低。兼容性上 PAC 也更平滑:没签名的指针在 PAC 核上照常工作(不签就不验),老库混编不会让进程整体失去保护,这与影子栈「一个老 .so 缺标记就全进程退回」形成鲜明对比,代价是保护粒度变成「签哪保哪」。
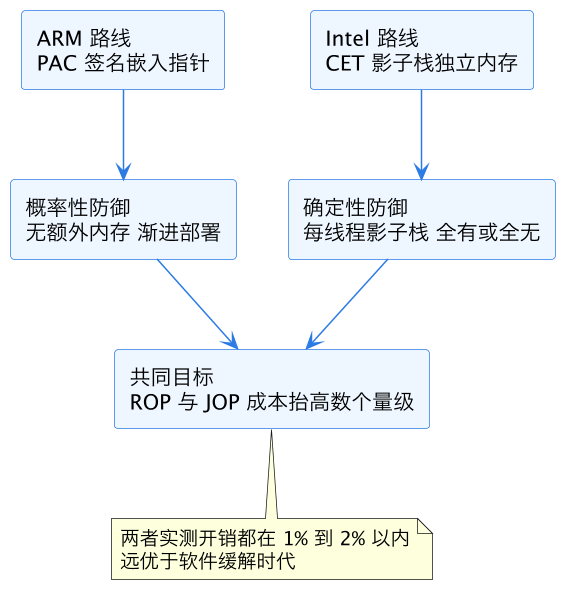
上图概括了两条路线的取舍。选型结论很直接:在 ARM 服务器和移动端(Apple 全家、Grace、倚天 710 等),PAC + BTI 就是默认答案,开 -mbranch-protection=standard 重编译即可;在 x86 上照 CET 的路线走,判断依据和开销账见 CET 影子栈与 IBT。跨平台性能分析时,确认二进制实际启用了哪种保护(readelf -n 看 AARCH64_FEATURE_1_PAC/BTI 标记)是解释 IPC 基线的前提,观测方法见 PMU 性能计数器编程。
这一篇在知识体系里的位置
本篇是微架构模块「控制流防护线」的 ARM 篇,与 CET 影子栈与 IBT 互为镜像:同一道 ROP/JOP 考题,ARM 用指针签名、Intel 用独立内存作答。理解返回侧为什么值得单独上锁,背景在 返回地址栈 RAS;防护开启后的性能基线观测用 PMU 性能计数器编程。全景见 CPU 微架构总览。
总结
ARM PAC 指针认证把「防伪水印」直接嵌进指针的闲置高位:用进程级密钥(内核随机生成、用户态不可读)加 modifier(通常是栈指针,防重放)经 QARMA 轻量密码算出十余位签名,PACIASP 在函数序言签返回地址、AUTIASP 在返回前重算比对,失败则毒化指针让 ret 必 fault,配合 PACDA 签数据指针与 BTI 校验间接跳着陆点,把 ROP 与 JOP 的可利用面压到「破密钥或找侧信道」的量级;与 Intel CET 的影子栈(确定性双副本比对、每线程额外内存、部署全有或全无)相比,PAC 是概率性、零额外内存、可渐进混编部署的路线,两者实测开销都在 1% 到 2% 以内,共同把 retpoline 时代的软件缓解税变成了近乎免费的硬件检查。