Token 与 Hammer 一致性协议:不用目录也不用监听的可扩展方案
更新时间:2026-10-06。本篇是一致性协议系列的零件文。站内相关阅读:缓存一致性 MESI 与 MOESIF 讲状态机基线,目录与监听协议对比 讲两大主流路线的取舍,监听过滤器 讲监听流量的瘦身术,NoC 路由与死锁避免 讲底层网络的约束。本篇介绍两个「非典型」方案:学术界影响深远的 Token Coherence,和工业界真实量产过的 AMD Hammer 家族。
本文要回答的问题
- 目录和监听两条主流路线各自的扩展性天花板在哪?
- Token Coherence 怎么用「令牌计数」把正确性和性能解耦?
- 令牌协议靠什么保证不死锁、不饿死,persistent request 是什么?
- 为什么说「最小有序点」是 Token 与 Hammer 共同的设计哲学?
- AMD Hammer 协议在没有目录的情况下怎么做到多路扩展?
- 这两条路线对今天的 chiplet 时代还有什么启示?
一、为什么需要第三条路:目录与监听的天花板
先回顾两大主流各自卡在哪。监听(snoopy)协议把所有请求广播给所有核,协议逻辑简单、延迟低,但流量随核数平方增长——每个核的每次 miss 都要打扰所有人,总线或交叉开关的带宽很快成为天花板,监听过滤器 这类瘦身术只能延后不能消除。目录(directory)协议用一份集中的「谁有副本」账本把广播换成点对点,流量降下来了,但换来三样成本:目录存储随「缓存总容量」线性增长(大缓存机器上目录本身要占几 MB 到几十 MB 的 SRAM/eDRAM);目录查询多一跳延迟;目录控制器的复杂度与验证难度显著上升。目录与监听协议对比 对这笔账有完整拆解。
于是过去二十年学术界和工业界都探索过「第三条路」:能不能既不存全量目录、又不全网广播,同时保住正确性、性能和可扩展性?Token Coherence 和 Hammer 是这条路上最有代表性的两个答案——一个用优雅的计数不变量重新定义了问题,一个在真实产品里扛过 8 路到 48 核的扩展压力。理解它们,也就理解了一致性协议设计的自由度到底有多大。
二、Token Coherence:把正确性写成一条计数不变量
Token Coherence(Martin 等人在 2003 年前后提出)的核心思想漂亮得不像工程:每个内存地址关联固定数量 T 个令牌(token,T 通常等于共享者上限,比如核数)。规则只有两条:
- 读:一个核要读某地址,必须持有该地址至少 1 个令牌;
- 写:一个核要写某地址,必须持有该地址的全部 T 个令牌。
安全性一目了然:写者集齐全部令牌时,其他任何核手里一个令牌都没有,自然没有任何其他副本——「写时独占」这条一致性的根本约束,被翻译成了「令牌守恒」的计数事实。令牌不能被创造也不能被销毁,只在核之间转移,所以不变量全局成立,不需要任何中心化的账本来维护它。这和 MESI 的状态机(缓存一致性 MESI 与 MOESIF)形成有趣对照:MESI 把独占性编码在「行状态」里,Token 把它编码在「令牌分布」里——后者的好处是规则与网络拓扑完全解耦,任何互联结构都能跑同一套令牌规则。
上图是令牌视角下的一致性:副本的合法性完全由手里的令牌数决定。请求令牌的方式也自由——可以向看似持有者的核点对点要,要不到就广播要;协议只管「最终拿到」,不管「怎么拿到」。这带来一个反直觉的结论:Token Coherence 的性能策略(怎么要令牌)和正确性策略(拿到才能用)是完全分离的两层,正确性不依赖任何请求路径的公平性、有序性。
走一个完整的写事务看令牌怎么流动。地址 X 的 8 个令牌分散在 5 个核手里(3 个在读、2 个闲置持有)。核 W 要写:先向自己猜测的持有者发出收集请求,拿到 4 个;还差 4 个,发出更广的请求,逐步集齐 8 个;此时全系统没有任何其他核持有 X 的令牌,W 完成写入,然后按后续请求把令牌逐个分发出去。整个过程没有任何中心节点知道「X 的令牌现在都在谁手里」——每个核只知道自己手里那部分,全局安全性由「总数恒为 8、写要 8 个」这一条算术保证。如果 W 在收集途中屡屡被新请求打断(拿到的令牌又被要走),才轮到下一节讲的持久请求登场。
令牌数 T 的取值也有讲究。标准设定是 T 等于最大共享者数(通常等于核数),保证「写者集齐 = 无人持有」;把 T 设小(比如只给每个地址发 2 个令牌)可以减少令牌总量,但会限制并发读者数,等于在协议层人为收紧共享度——这个旋钮在评估 Token 变体时是常见的混淆点。
三、活性问题与 persistent request:计数管不了的那一半
计数不变量保证了安全(safety:不会读到脏数据),但管不了活性(liveness:请求最终会被满足)。活性出问题的场景是「令牌打乒乓」:核 A 刚集齐全部令牌准备写,核 B 的请求到了,A 让出部分令牌;A 重新收集,B 又来抢——谁都完不成一次完整的写。普通重试机制无法根除这种活锁,因为请求的成功概率随竞争加剧趋近于零。
Token Coherence 的解法是 persistent request(持久请求):一个核重试若干次失败后,可以把请求登记为「持久」——向全网声明「我这笔请求必须被满足」。持久请求的规则是:任何核收到持久请求后,不得在完成它之前再独占该地址的全部令牌;持有者必须在写完后把令牌直接转交持久请求者。全系统同时存在的持久请求数被一个小表限制(这就是协议里唯一的「类目录」状态,但容量是常数级,不随缓存大小增长)。这样,活性由「持久请求表」这一小块有序状态保证,而所有普通流量仍然跑在无序、无状态的令牌转移上——有序状态被压缩到了理论最小。
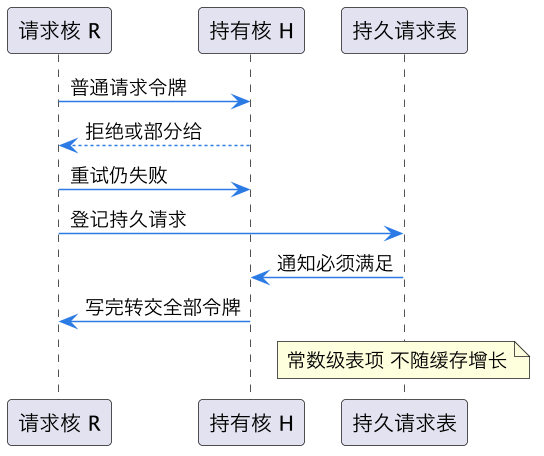
上图是普通请求升级为持久请求的时序。这套「无序快路 + 极小有序慢路」的分层,是 Token Coherence 对协议设计最深刻的贡献:它证明了一致性协议需要的有序性可以少到什么程度——少到一张常数大小的表。相比之下,目录协议把整个「谁有副本」的账本都放进了有序状态,从活性的角度看属于过度设计(换来的是更好的延迟和流量)。
持久请求机制还有一个容易忽视的性质:它与底层网络的死锁自由要求是正交的。普通令牌转移完全无序,不依赖网络的任何公平性;持久请求虽然引入了「必须被满足」的承诺,但表项是常数级,资源预留可以静态保证,不会与 NoC 信用流控 的缓冲区依赖形成循环等待。相比之下,目录协议的「请求-转发-响应-确认」多段消息链对网络虚拟通道的划分要求苛刻得多(NoC 路由与死锁避免 里的通道依赖环正是这类多段协议的死锁温床)。协议对网络的要求越低,落到真实拓扑上的适配成本就越小——这是 Token 在学术原型里格外省心的工程原因。
四、Hammer:AMD 在量产芯片上的去目录化
如果说 Token Coherence 是学术界的思想实验,Hammer 就是工业界的实战答卷。AMD 从 Opteron(Hammer 核心代号,2003 年起)到早期多路系统,面对的问题是:处理器集成内存控制器、多路直连(HyperTransport 点对点互连),但没有目录——8 路、16 路系统的副本账本无处可放。纯广播在这么多节点间又不可行,Hammer 的解法后来被概括为 Hammer 协议(或探测过滤广播协议):
- 每个节点维护一个 探测过滤器(probe filter,本质是记录「我本节点缓存了哪些远程行」的稀疏摘要),思想与 监听过滤器 同源;
- 请求节点把一致性请求广播给所有节点,但被过滤器和目录式摘要挡掉大部分——只有「真可能有副本」的节点才需要查自己的缓存;
- 各节点把响应(有/无副本、数据或确认)发回请求者或归属节点,由它汇总裁决:全部确认收齐,事务才算完成,归属节点再向全网发出「事务完成」的收尾消息;
- 归属节点在收尾前对同一地址的后续请求做排队或 NACK 重试,用「归属点串行化」代替目录的状态机。
第四步是 Hammer 与 Token 的思想交汇点:正确性不依赖中间过程的有序,只依赖归属节点的最终裁决——所有冲突在归属点被串行化,和 Token 把活性压缩到持久请求表是同一种「最小有序点」哲学。区别是 Hammer 的有序点按地址分布(每个地址的归属节点天然串行化它的冲突),Token 的有序点是全局一张小表。
上图是 Hammer 的事务流:广播被过滤器收敛、响应在归属点裁决。Hammer 的软肋也清楚:广播流量仍在(只是被查缓存的流量减了),响应汇聚的收尾延迟随节点数拉长,NACK 重试在高冲突时浪费带宽。AMD 后来在 Magny-Cours 之后的产品线上逐步转向了带目录的方案(Magny-Cours 已引入全局探测过滤器目录化),说明广播路线在 32-48 核量级碰到了自己的天花板——可扩展性从来是相对的,每个方案都有它的甜区。
五、放到今天:chiplet 时代的回声
Token 和 Hammer 都没有成为今天的主流,但它们的思想碎片散落在当代设计里。Hammer 的「稀疏摘要过滤广播」直接活在现代服务器的 snoop filter 和多路 glueless 拓扑里;「归属点串行化」是 chiplet 多 die 一致性 里跨 die 冲突裁决的基本单元。Token 的「安全性与性能解耦」影响了后续一大批延迟优化协议(如直接相干 direct coherence、目的预测式协议),其「最小有序状态」的论证方式则成为协议形式化验证的常用框架。
把三条路线的关键属性放在一张表里收官:
| 维度 | 监听(加过滤器) | 目录 | Token / Hammer |
|---|---|---|---|
| 安全不变量 | 状态机加总线有序 | 状态机加目录账本 | 令牌守恒或归属点裁决 |
| 有序状态量 | 总线本身 | 随缓存容量增长 | 常数级(Token)或按地址分布(Hammer) |
| 流量形态 | 广播被过滤收敛 | 点对点 | 广播收敛加响应汇聚 |
| 扩展甜区 | 数十核 | 数百核以上 | 数十核 |
| 延迟特征 | 低而平 | 多一跳查目录 | 冲突时重试拖尾 |
| 验证难度 | 中 | 高 | 中(活性证明复杂) |
对工程师的实际启示有两条。其一,评估任何一致性方案时,把「安全」「活性」「性能」三个问题分开问:安全靠什么不变量、活性靠什么有序点、性能靠什么快路径——Token/Hammer 把这三分法演绎得最清楚。其二,可扩展性数字必须带前提:广播方案说「扩展到 N 核」时问清过滤器命中率,目录方案说「存储开销小」时问清算的哪部分账(全目录、稀疏目录、还是目录缓存),脱开前提的扩展性对比都是话术。
这一篇在知识体系里的位置
本篇在一致性协议系列里补「非典型路线」这一块:基线是 缓存一致性 MESI 与 MOESIF,主流对比是 目录与监听协议对比,流量瘦身见 监听过滤器,底层网络约束见 NoC 路由与死锁避免 与 NoC 信用流控,当代形态见 chiplet 多 die 一致性。
总结
Token 与 Hammer 一致性协议展示了目录与监听之外的设计自由度:Token 把「写时独占」翻译成令牌计数不变量,用常数级持久请求表兜底活性,实现安全性与请求路径的彻底解耦;Hammer 用探测过滤器收敛广播、用归属节点裁决串行化冲突,在无目录前提下撑起了早期 AMD 多路系统。两者虽未成主流,「安全/活性/性能分离、有序状态最小化」的思想仍是评估一切一致性方案的分析框架。