TDX 与 SEV-SNP 对比:两大机密计算架构的信任模型与隔离粒度速查
更新时间:2026-10-05。云上跑敏感负载时,最难受的问题是:hypervisor 和云厂商的运维人员理论上能看到你虚机里的每一个字节。机密计算(Confidential Computing)要解决的正是这件事——把「可信」的范围收缩到 CPU 芯片本身,宿主机的内核、KVM、QEMU 全部踢出信任边界。x86 阵营目前能买到的两套方案是 Intel TDX 和 AMD SEV-SNP,本篇做一张速查级对比。底层的二级地址翻译背景见 EPT 与 NPT 二级地址翻译,执行环境全景可回到 CPU 微架构总览。
本文要回答的问题
- TDX 和 SEV-SNP 各自把谁踢出了信任边界,信任根(root of trust)分别在哪里?
- 内存加密和完整性保护各用什么密钥体系,粒度是页还是缓存行?
- 远程证明(remote attestation)的引用链条两家分别长什么样?
- 实际跑起来性能税差多少,选型时按什么标准拍板?
一、信任模型:都从「不信 hypervisor」出发,走法不同
两套方案的共同点是保护粒度都是整个虚拟机——不是 Intel SGX 那种进程内划一块 enclave,而是直接造一台「机密虚拟机」(confidential VM),Guest 操作系统几乎不用改(TDX 需要少量 paravirt 补丁,SEV-SNP 的 Guest 支持也已进主线内核)。
差别在实现机制。TDX 在 CPU 里新增了一种执行模式叫 SEAM(Secure Arbitration Mode),里面跑一个 Intel 签名、可打补丁的固件模块 TDX Module。所有进入/退出机密虚拟机(TD,Trust Domain)的动作都经过 SEAMCALL/SEAMRET 指令由这个模块仲裁,hypervisor 只能请求服务,看不到 TD 的内存和寄存器状态。信任根是 CPU 硬件加 TDX Module 的数字签名。
SEV-SNP 不走新执行模式,靠的是 CPU 内置的 AMD-SP(AMD Security Processor,一颗 ARM 核)保管密钥,再用一组新的 VMPL(Virtual Machine Privilege Level)权限环在 Guest 内部细分特权。Hypervisor 依然负责调度和内存分配,但对 Guest 内存的任何越权读写拿到的都是密文。信任根是 AMD-SP 里的芯片级密钥。
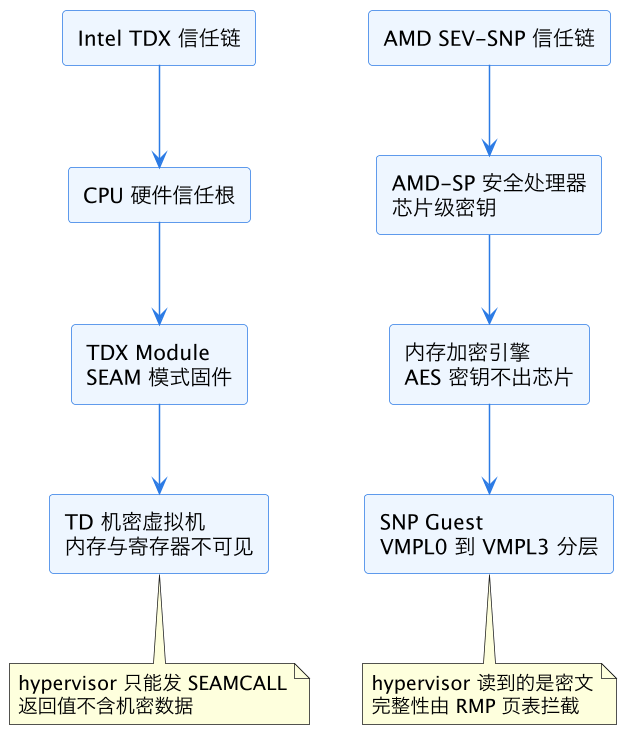
上图把两家的信任链并排画了出来:TDX 是「中间夹一个仲裁模块」,SEV-SNP 是「密钥永不出芯片加页级权限表」。两条链的末端是同一个效果——hypervisor 对 Guest 内容既读不到也改不了。
二、隔离与加密:物理地址扩展位 vs 反向映射表
内存加密层面,TDX 用的是 MKTME(Multi-Key Total Memory Encryption,多密钥全内存加密)的扩展:物理地址的高位划出若干个 KeyID,每个 TD 分到独立 KeyID,内存控制器在写 DRAM 的路径上用对应密钥做 AES-XTS 加密,同插槽其他虚机用别的 KeyID 读同一段物理内存只会得到乱码。
SEV-SNP 继承 SME(Secure Memory Encryption)的内存加密引擎,密钥按 ASID(Address Space ID)绑定,加密同样在内存控制器上完成。真正的差异在完整性:SNP 里的「SNP」就是 Secure Nested Paging,新增一张 RMP(Reverse Map Table,反向映射表)——按 4 KB 页记录「这页物理内存归哪个 Guest、以什么权限映射」。Hypervisor 想把 Guest 的页换走、重映射或写入,RMP 校验直接失败并触发异常。这一刀补上了早期 SEV/SEV-ES 被证明可被 hypervisor 用页表重放攻击的洞。
| 维度 | Intel TDX | AMD SEV-SNP |
|---|---|---|
| 保护对象 | TD 机密虚拟机整机 | SNP Guest 整机 |
| 仲裁实体 | TDX Module(SEAM 固件) | AMD-SP 加 RMP 硬件校验 |
| 内存加密 | MKTME,KeyID 绑定 AES-XTS | SME,ASID 绑定 AES |
| 完整性保护 | 逻辑加密加 MAC(TDX 1.5 起增强) | RMP 页级所有权与权限表 |
| Guest 内特权分层 | 无(Guest 内核全权) | VMPL0 至 VMPL3 四级 |
| 状态保护 | 退出 TD 时寄存器全部冲刷封存 | VMRUN 时保存加密 VMSA |
| 测量与证明 | MRTD 加 RTMR 寄存器,DCAP/ECDSA 引用 | VCEK 证书链,AMD KDS 在线取根证书 |
| 对 hypervisor 的假设 | 可调度可管理,不可见内容 | 同左,且页表操作受 RMP 拦截 |
三、远程证明:引用链条各长什么样
机密计算没有证明等于白干——你得能向第三方证明「我的代码真的跑在一台正品机密虚拟机里、固件版本是我认可的」。两家的证明流程骨架一样:硬件对初始状态和固件做测量(hash 扩展),生成带签名的报告,验证方拿报告去核签名和版本。
TDX 的测量从 TD 创建开始:MRTD(Measurement of the TD)记录初始内存布局,四个 RTMR(Runtime Measurement Register)类似 TPM 的 PCR,Guest 启动各阶段往里扩展度量值。证明时 TD 内调用 TDG.MR.REPORT 拿到本地报告,再经 Quoting Enclave(QE,基于 SGX 基础设施)换成 ECDSA 签名的 Quote,验证方走 DCAP(Data Center Attestation Primitives)离线校验。注意这个依赖:TDX 的证明链借用了 SGX 的 QE,即便你不用 SGX enclave,部署 DCAP 服务时也得处理 PCK 证书缓存和 QE 版本匹配。
SEV-SNP 更直接:Guest 里发一条 SNP_GET_REPORT(经 VMGEXIT 请求 AMD-SP),拿回由 VCEK(Versioned Chip Endorsement Key)签名的报告。VCEK 证书按「芯片 ID 加当前 TCB 版本」从 AMD 的 KDS(Key Distribution Service)公网接口拉取,链条是 AMD 根证书签 ARK、ARK 签 VCEK。不需要任何 enclave 基础设施,但依赖能访问 AMD KDS——离线机房要提前缓存证书。
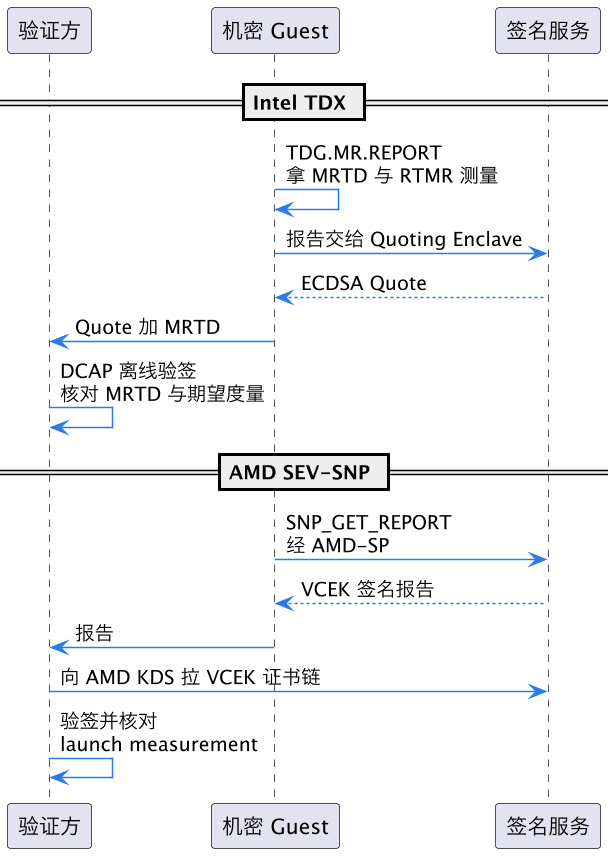
上图对比了两条证明时序:TDX 多一跳 QE 换签名但全链路可离线,SEV-SNP 少一跳却要在线(或预缓存)拿证书。运维上这是真实差异——金融机房里出不了网的验证服务,SEV-SNP 的证书预分发流程要单独设计。
四、常见误区速查
速查篇最容易踩的三个坑先列出来。第一,「机密虚拟机等于 SGX 升级版」是错的:SGX 的保护单位是进程内一段 enclave 地址空间,不可信的是整个操作系统;TDX 和 SEV-SNP 的保护单位是整机,Guest 内核自己反而是可信的。迁移成本完全不同——机密虚拟机基本不用改应用,SGX 要按 enclave 边界重写或套 libOS。
第二,「开了内存加密就防住了一切」。早期 SEV 只加密不做完整性,hypervisor 可以用页表重放、别名映射把 Guest 绕晕,这正是 SNP 补 RMP 的原因;评估任何 TEE 方案时,加密(confidentiality)和完整性(integrity)要分开问。
第三,「证明报告验过签就完事」。验签只证明报告出自正品芯片,真正防中间人的是核对报告里的测量值(MRTD 或 launch measurement)是否等于你亲手构建的镜像度量——这步要求你的镜像构建是可复现的(reproducible build),否则每次发版度量值都变,证明形同虚设。
五、性能税与选型速查
两套方案的开销来源相似:内存加密本身在控制器上做,吞吐影响通常在低个位数百分比;大头在进入/退出机密上下文和缺页处理。TDX 每次 VM exit 都要冲刷并封存寄存器状态,密集 I/O 场景 exit 税在百分之五到十五;SEV-SNP 的 RMP 校验让 hypervisor 侧的页表操作多一次查表,Guest 页换入(page-in)路径也比普通 NPT 长。网络密集型负载两家都要小心:virtio 半虚拟化驱动默认和 hypervisor 共享内存,机密虚拟机里要么走 bounce buffer(再丢几个百分点),要么用支持受信 I/O 的新设备模型。
选型上给一张决策速查:
| 场景 | 倾向 |
|---|---|
| 硬件只能选 Intel 或只买了 AMD | 不用纠结,跟硬件走 |
| 证明服务必须完全离线 | TDX(DCAP 可全离线) |
| 不想碰 SGX/QE 基础设施 | SEV-SNP(无 enclave 依赖) |
| Guest 内还要再分密级(如密钥服务 vs 业务) | SEV-SNP(VMPL 分层现成) |
| 强完整性防页表重放是硬合规要求 | SEV-SNP(RMP 原生);TDX 侧等 TDX 1.5 完整性扩展落地 |
| 大规模云原生部署、生态工具链成熟度 | 两家在主流机密容器栈(CoCo、Constellation)都已支持,跟发行版走 |
上机后的观测建议:perf kvm stat 看 exit 频率是不是飙了,缺页密集的服务(大堆 JVM、频繁 mmap 的数据库)重点盯 minor fault 路径的耗时;这些指标的基线采法见站内工具篇目录 观测工具总览。性能剖析时如果发现 exit 开销集中在 I/O 路径,先查 virtio 设备是不是还在走共享内存反弹,再考虑升级到受信 I/O 模型,而不是盲目加机器。
这一篇在知识体系里的位置
本篇属于 microarch 层的虚拟化安全专题,向下依赖 EPT 与 NPT 二级地址翻译(机密虚拟机的地址转换依然走这套,只是多了 KeyID/ASID 和 RMP 的额外校验),密码学指令侧可衔接 AES-NI 与 SHA 扩展(内存加密引擎用的是同一套 AES 思路的硬化版本),向上回到 CPU 微架构总览 看它在执行环境版图里的位置。
总结
TDX 与 SEV-SNP 对比的核心差异不在「能不能保护虚拟机」——两家都把 hypervisor 踢出了信任边界、都做了全内存加密——而在信任根的落点:TDX 靠 SEAM 模式下的 TDX Module 仲裁一切进入退出、证明链复用 SGX 的 DCAP 体系可全离线;SEV-SNP 靠 AMD-SP 密钥加 RMP 反向映射表做页级完整性、多一层 VMPL 特权环、证明直连 AMD KDS 更轻。选型先看硬件,再看证明链路能不能在线,最后才是那点性能税的差异。