TLM-2.0 payload 扩展与 snoop:给标准事务挂自定义信息
最后更新:2026-09-13
标准 generic payload 只覆盖通用内存访问字段,但真实模型需要更多:AT 每个在途事务的状态、QoS/安全标签、统计时间戳、缓存一致性的 snoop 命令。TLM-2.0 用类型安全的 extension 机制在不改标准结构、不破坏互操作的前提下挂这些信息。本篇(D5)讲清它的用法与生命周期,并引出 snoop/一致互联——D 模块就此收口。
一、为什么需要 extension
直接派生 tlm_generic_payload 子类会破坏互操作:总线模型只认识基类,强转子类即脆裂。TLM 的方案是组合式扩展:payload 内部维护一张"类型 → 扩展指针"的表,通过模板以类型为 key 存取。好处:
- 类型安全:
get_extension<T>()直接返回T*,无需手工强转。 - 可忽略(ignorable):不认识某扩展的模型直接跳过,标准字段仍可正常路由——这是第三方模型能即插即用的关键。
- 可堆叠:QoS、安全、时间戳、AT 状态可同时挂,互不影响。
标准自带若干扩展(如基类扩展、ACP/相关工业扩展),自研模型通过继承 tlm_extension<T> 定义自己的。
二、定义与使用一个扩展
// file: payload_ext.cpp —— IEEE 1666 API + C++17
#include <systemc.h>
#include <tlm.h>
#include <iostream>

// 1) 定义扩展:携带 QoS、发起核号与创建时间戳
struct TraceExt : public tlm::tlm_extension<TraceExt> {
  unsigned src_hart = 0;
  unsigned qos      = 0;
  sc_time  born_at;

  TraceExt() = default;
  TraceExt(unsigned h, unsigned q, sc_time t)
    : src_hart(h), qos(q), born_at(t) {}

  // 框架要求:复制与释放
  tlm::tlm_extension_base* clone() const override {
    return new TraceExt(*this);
  }
  void copy_from(tlm::tlm_extension_base const& e) override {
    *this = static_cast<TraceExt const&>(e);
  }
};

// 2) 挂载与读取
void demo(tlm::tlm_generic_payload& pl) {
  auto* ext = new TraceExt(/*hart*/3, /*qos*/1, sc_time_stamp());
  pl.set_extension(ext);                       // 挂上去(payload 不负责 delete,除非 release)

  TraceExt* got = nullptr;
  if (pl.get_extension(got)) {                 // 类型安全取回
    std::cout << "from hart " << got->src_hart
              << " qos " << got->qos
              << " age " << (sc_time_stamp() - got->born_at) << "\n";
  }

  pl.clear_extension(TraceExt::ID);            // 摘除(按类型 ID)
  // 注意:clear/resize 的内存管理策略要全平台统一(见第四节)
}
要点:
- 每个扩展有静态
ID(由 CRTP 基类tlm_extension<T>提供),表以它为索引。 - 必须实现
clone()(payload 被深拷贝时复制扩展)与copy_from()(从同类扩展拷贝),这是扩展能随事务在总线分叉/重发时保持正确语义的前提。 get_extension(ptr)返回 bool,不存在时指针为空,消费方必须容忍缺失(不是每个事务都带每个扩展)。
三、最重要的应用:AT 的事务私有状态 TxState
D3 说过,AT 要为每个在途 payload 记录相位/计时。最干净的做法就是用扩展挂状态,而不是另建全局 map:
struct AtStateExt : public tlm::tlm_extension<AtStateExt> {
  tlm::tlm_phase phase   = tlm::BEGIN_REQ;
  sc_time        issued  = SC_ZERO_TIME;
  bool           resp_seen = false;
  tlm::tlm_extension_base* clone() const override { return new AtStateExt(*this); }
  void copy_from(tlm::tlm_extension_base const& e) override {
    *this = static_cast<AtStateExt const&>(e);
  }
};

// initiator 发请求时:
// pl.set_extension(new AtStateExt());
// 回调 nb_transport_bw 里:get_extension(st) 后按 st->phase 推进状态机这样状态随事务对象走:重排、分叉、多跳路由时不会和别的 payload 串状态,比"payload 指针 → 外部 map"更稳健,尤其在 payload 被内存池复用时。
四、生命周期与内存管理(最易踩坑)
扩展和 payload 一样,在每秒百万事务下不能随手 new/delete。统一约定:
| 操作 | 语义 | 注意 |
|---|---|---|
set_extension(p) | 挂上(替换同类型旧扩展,返回旧指针) | 替换下来的旧扩展由你决定释放 |
get_extension(p) | 只读借用,不转移所有权 | 用完不要 delete |
clear_extension(ID) | 摘除,返回旧扩展指针 | 谁清谁负责释放 |
resize_extensions() / release_all_extensions() | 批量管理 | 配合 payload 池在回收点统一管理 |
推荐模式:扩展对象也走内存池,随 payload 在事务结束(END_RESP)时归还;clone() 路径下框架 new 出的副本要在对应 payload 释放时一并释放。若用 mm()(payload memory manager)实现引用计数,可把扩展释放挂进 free(),彻底自动化。混用"有的模型 new、有的模型借用"会造成泄漏或野指针,全平台必须有单一所有权规则。
五、snoop:缓存一致互联里的"反向请求"
普通 TLM 是 initiator→target 的单向内存语义。但在多核缓存一致系统里,一致性控制器(interconnect/目录)需要主动反问某个缓存:"这个地址你有脏副本吗?作废它"——这就是 snoop(侦听)。它在拓扑上表现为:本来是 target 的一致互联,向本来是 initiator 的 CPU cache 发出请求,于是需要在后向路径上也能承载命令。
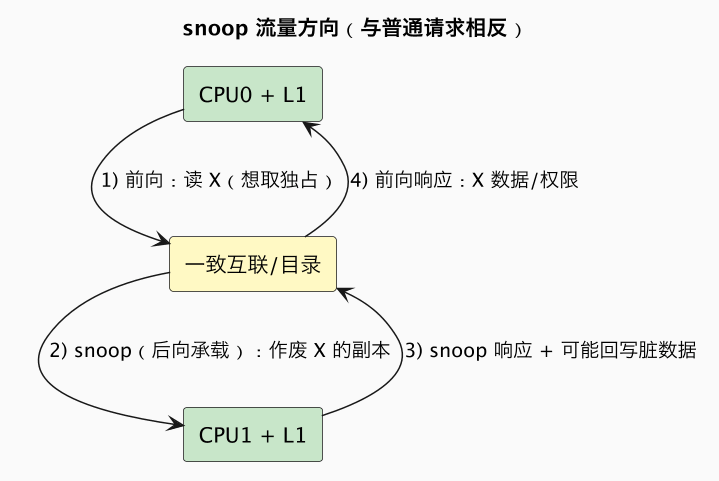
在 TLM-2.0 里实现 snoop 的常见做法有两类:
- 基于扩展 + 额外 socket(建模主流):给 CPU/cache 模型再开一个 target socket 接收 snoop,用 payload extension 携带一致命令(如自定义
CoherenceExt:snoop 类型 ReadShared/ReadUnique/Invalidate、MESI 期望状态、是否需回写)。标准 TLM 的后向nb_transport_bw主要用于响应/反压,不直接定义全套 snoop 相位,因此工业实现多借助扩展或专用 socket/协议栈。 - 专门的一致性协议层(如基于 TLM 的 ACE/CHI 建模库、gem5 Ruby 的协议):在 TLM 之上定义完整的 snoop 通道、唯一/共享权限与脏数据回写。自研时通常只为目标精度实现所需子集。
一个最小扩展形状(只表意在建什么,不实现完整协议):
enum class SnoopType { None, ReadShared, ReadUnique, Invalidate, CleanInvalid };
struct CoherenceExt : public tlm::tlm_extension<CoherenceExt> {
  SnoopType type = SnoopType::None;
  unsigned  target_way = 0;
  bool      dirty_response = false;
  tlm::tlm_extension_base* clone() const override { return new CoherenceExt(*this); }
  void copy_from(tlm::tlm_extension_base const& e) override {
    *this = static_cast<CoherenceExt const&>(e);
  }
};
// snoop 到达 cache 的 target socket 时:get_extension(coh),
// 查本地 tag(对照 concepts/cache 的 MESI),改状态、决定是否回写脏行。
缓存一致性(coherence,多核看到同一份数据的协议)与内存一致性模型(consistency,load/store 顺序规则,见 C5 与 concepts/memory-ordering)是两个层面,本系列 B2/B3 分别建。TLM 扩展负责"把一致命令随事务带到正确的 cache",具体的状态机与流量计账在 B 模块展开。
六、扩展的互操作纪律
| 纪律 | 原因 |
|---|---|
| 扩展必须可忽略:缺失/不认识时降级为标准内存语义 | 第三方 target/总线不带你的扩展也能跑 |
| 不要用扩展偷传"标准字段已表达"的信息(地址/长度) | 避免两处真相不一致 |
clone/copy_from 必须正确实现 | 总线分叉、重发、快照深拷贝时不丢/不串信息 |
| 所有权规则全平台统一 | 防泄漏与野指针 |
| 影响路由/正确性的关键属性谨慎放扩展 | 通用路由器看不到扩展,可能错误转发 |
七、D 模块小结:从一次函数调用到一致互联
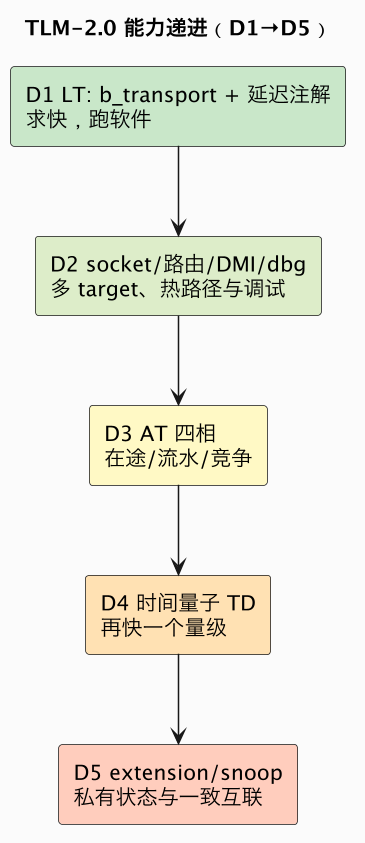
至此,"用标准接口把 CPU、总线、内存、外设、(经 transactor 的)RTL 连成可跑软件且能量化竞争的虚拟平台"所需的 TLM 机制已齐。接下来 A1 退一步建立全局的抽象层级地图,B 模块进入缓存/NoC 建模,E1 解决"模型怎么校准到可信"。
八、常见陷阱
| 陷阱 | 后果 | 建议 |
|---|---|---|
| 派生 payload 基类强转 | 互操作崩裂 | 用 extension 组合 |
| 不实现 clone/copy_from | 深拷贝丢状态 | 强制实现两虚函数 |
| get 后直接 delete 借用指针 | 野指针 | 明确所有权,仅所有者释放 |
| 关键语义只放扩展且假定对端认识 | 经通用总线行为错误 | 可忽略降级,必要时用专用 socket |
| 把 coherence 和 consistency 混为一谈 | 状态机建模错位 | 一个是协议(B2),一个是顺序(B3/C5) |
九、扩展设计的几条纪律
payload 扩展非常灵活,正因为灵活更要克制。第一条纪律是一个扩展只承载一类内聚信息:把 QoS、调试标记、时间戳、snoop 命令全塞进一个"万能扩展"里,看似方便,实际上任何只需要其中一个字段的模型都被迫依赖全部定义,而且不同团队各自往里面加字段后很快失控。更好的切分是按消费者分:时序分析器需要出生时间戳,就做一个可被忽略的 trace 扩展;一致性互连需要 snoop 语义,就做独立的 coherence 扩展;安全模型需要可信标记,再单独定义。第二是扩展不能改变标准字段的含义。路由器只看地址和命令就能完成的行为,绝不能因为某个扩展存在而改变,否则不带扩展的第三方模型接入时系统行为就分叉。扩展表达的应当是"额外的、可被忽略的信息或旁路通道的指令",而不是重新解释一次普通读写。
第三条是把扩展的演进当成接口版本管理。模型会随项目存活多年,扩展里加字段、改枚举的事一定会发生。建议给自研扩展留一个显式版本或类型标识,对枚举的未知值定义安全降级行为(比如收到不认识的 snoop 类型时保守地按最强一致性要求处理并告警),并在代码评审中把扩展定义视为跨团队契约而非内部数据结构。第四条与性能有关:扩展的存取函数本身很轻,但"每个事务挂多个 new 出来的扩展对象"在高吞吐场景下会成为分配热点,应当与 payload 一起池化,或在 payload 内存管理器的分配/释放钩子里统一构造与回收。把这些纪律落实后,扩展机制才会是平台的黏合剂,而不是隐性耦合和内存问题的来源。
十、从 snoop 看缓存一致性建模的层次
理解 snoop 之后,值得把"缓存一致性建模"这件事在本系列中的层次彻底理顺,避免把几个相邻概念混成一个模型。最底层是单个 cache 的结构模型:tag/data 阵列、组相联、替换策略、写策略(write-through/write-back)、MSHR 与缺失队列,它回答"这一级缓存对给定地址流的命中/失配/占用",对应真机概念见 concepts/cache。中间层是一致性协议(coherence):多个私有缓存之间如何通过总线或目录协调同一地址的状态(MESI 这类权限与脏数据规则),snoop 就是协议消息的承载方式;TLM 扩展和额外 socket 负责把这些消息送到正确的缓存,而真正的状态机、无效化风暴、写穿透流量、目录项格式等计账属于 B2 的内容。最上层是内存一致性模型(consistency):即使缓存一致,架构仍允许 load/store 在不同核看来以不同顺序发生(弱内存序),那是 ISS 顺序约束和 fence 语义的问题(B3/C5),和缓存是否一致正交。
在 TLM 层面,一致性建模有个重要的精度选择:是让物理上的每条 snoop 消息都成为一个可见事务(流量真实,但事件量大、速度慢),还是在功能模型里用"单一共享内存 + 权限抽象"直接给出一致性结果(快,但看不到一致性流量和目录竞争)。回答性能问题时这个选择由问题决定:研究互联带宽和一致性开销(例如 false sharing 对多核负载的影响),必须让 snoop 成为带相位、可排队的真实流量,通常配合 AT 使用,扩展携带 snoop 类型、期望权限和响应;只跑软件功能或粗估 IPC,则功能正确的共享内存抽象就够了,昂贵的逐消息仿真对结论毫无贡献。这再次体现全系列反复出现的那条原则:先确定结论依赖什么现象,再决定让该现象在模型里以什么精度存在。D 模块的五个机制——LT 的快速路径、socket 的连接拓扑、AT 的在途重叠、量子的时间解耦、扩展与 snoop 的元信息通道——合起来,正是在不同精度需求之间自由装配的积木。
十一、扩展实战:事务追踪与统计的标准模式
payload 扩展最常见、也最值得在系列里给出范式的应用,是全链路事务追踪。做法很简单:定义一个 TraceExt,在事务诞生时挂上,字段包括全系统唯一事务 ID、发起核/发起部件、创建时间、随路更新的各跳到达时间戳数组;事务每经过一跳(总线、缓存、互联、内存控制器),该跳组件不改变标准字段语义,只往扩展里追加一条"部件—进入时刻—离开时刻—排队延迟"记录。仿真结束后把扩展里的轨迹导出,就能还原任意事务的完整生命期:它在哪一级队列里等了多久、被谁拆分、响应走了哪条路径。这类信息是绘制延迟分布、找尾延迟来源、校准带宽模型的原始素材,而付出的成本只有每事务几次指针访问——前提是扩展对象随 payload 一起池化。
这个模式有几个实现细节值得固定下来。ID 分配用单调计数器即可(确定性),不要用地址值或随机数,便于跨运行对比;轨迹数组预分配固定容量(事务跳数在系统拓扑确定后有上界),避免热路径上的动态内存;追踪开关做成全局配置,关闭时扩展不挂载、各跳先判断有无扩展再记录,这样生产回归的开销接近零。统计聚合则遵循"本地计数、结束汇总":每个部件在本地维护自己的直方图和计数器(无跨部件写共享),仿真末由统计模块统一收集,避免在每秒百万事务的路径上加锁或全局竞争。
除了追踪,扩展还适合承载两类信息。一类是只影响调度策略的提示:QoS 等级、是否可缓存、是否要求按序完成、实时性标记,互联模型识别它们做差异化仲裁,不识别的旧组件直接忽略,新旧模型可以在同一总线上共存——这正是"可忽略扩展"设计的互操作红利。另一类是协议专用语义:如 D5 主体讲过的 coherence/snoop 命令,或特定 IP 的安全标签、调试归属。判断一个信息该不该做成扩展,只需问两个问题:它是否不属于通用内存语义(否则该进标准字段)?不认识它的模型能否安全降级(否则它破坏了互操作)?两个答案都是肯定的,扩展就是正确的载体。payload 与扩展这套组合,至此完整覆盖了"标准互操作 + 项目专用扩展"的全部需求,这也是 TLM-2.0 能长期作为工业界虚拟平台骨架的原因。
总结
tlm_extension 用类型安全、可忽略、可克隆的组合机制,把 AT 事务状态、QoS、时间戳乃至 snoop 一致命令挂在标准 generic payload 上而不破坏互操作;snoop 则通过额外 socket/一致性协议层让互联能反向命令 cache 作废或回写——配合统一的扩展所有权规则,TLM 就从单向内存通道升级为可表达多核缓存一致的虚拟平台骨干。