gdb 连不上 QEMU 报错:连接超时、端口占用与架构误配三类现场实测
用 QEMU 学 RISC-V 固件调试,第一道坎往往不是断点怎么下,而是 gdb 根本连不上去:target remote :1234 敲下去,要么长时间没有回应,要么甩出一句看不懂的告警。gdb 连不上 QEMU 的原因分布在三个环节——QEMU 有没有把调试端口开出来、端口有没有被别人抢走、gdb 自己的架构设定与目标是否一致,混在一起排查很容易瞎试参数。
本篇把三类典型连接现场在 macOS 本机逐一真复现,外加一组健康连接做对照,触发方式、报错原文、退出码全部来自同一次实跑记录。gdbstub 的协议细节与 -s -S 的工作机制,前置阅读 QEMU gdbstub:-s -S 冻结启动与 GDB 远程调试协议详解;跨架构 gdb 的安装见 gdb-multiarch 安装:macOS 与 Linux 跨架构 GDB 调试环境搭建;连上之后的断点与单步操作见 gdb 调试 OpenSBI:在 QEMU 里打下第一个硬件级断点。
本文要回答的问题
target remote :1234卡住最后报Operation timed out,是 QEMU 没启动还是网络不通?- QEMU 自己打印
Address already in use并退出,问题在 gdb 还是在 QEMU? - gdb 提示
riscv:rv32 is ambiguous with ... riscv:rv64,连接还能不能用,要不要重连? - 同样是连不上,为什么有的场景退出码是 1,有的场景 gdb 根本不报错?
- 一条能复用的分诊顺序是什么,每一步该用什么命令取证?
先说结论:gdb 连不上 QEMU 不要先怀疑 gdb 命令本身。先确认 QEMU 带着 -s 活着且 1234 端口在监听,再按报错文本分三条线——超时多半是 stub 没开,Address already in use 是端口冲突,架构 ambiguous 告警不断连但会按错误位宽解读寄存器。下面这张漏斗把整个收敛过程压在一屏里。
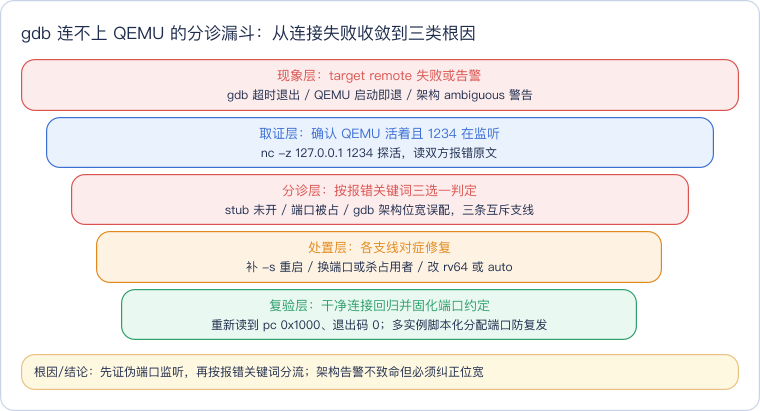
读这张漏斗抓住一个判断:入口虽然都是「连不上」,但故障主体可能在连接的任意一端——前两类是 TCP 连接根本建不起来,第三类是连接建好了、gdb 却用错了解码方式。把「连接是否建立」与「解码是否正确」分开看,三类故障就不会混为一谈。
一、健康基线:一次干净的连接长什么样
谈故障先立基线。对照组里 QEMU 以 -s -S 启动:-s 是 -gdb tcp::1234 的简写,在本机 1234 端口开出 gdbstub(GDB 远程调试服务端);-S 让虚拟 CPU 冻结在第一条指令之前。gdb 端显式 set architecture riscv:rv64 后连接,干净读到复位 PC(程序计数器)0x1000,退出码 0:
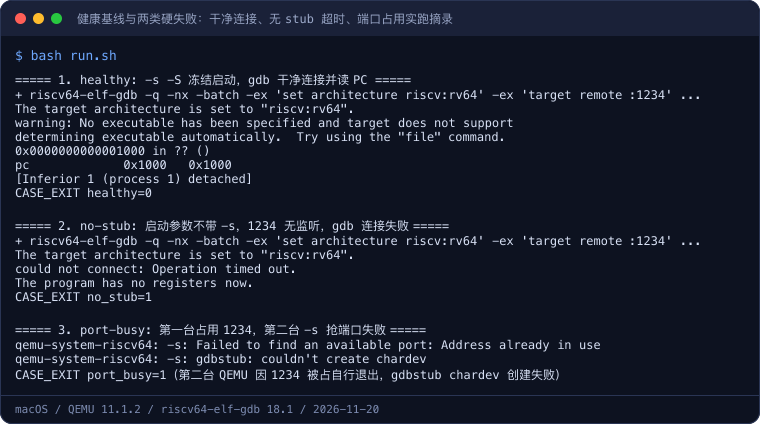
健康组的关键输出有三行:The target architecture is set to "riscv:rv64". 确认解码位宽,0x0000000000001000 in ?? () 表示 gdb 已经停在复位向量上,pc 0x1000 是读到的第一个寄存器值。其中 No executable has been specified 只是提示没有带符号的 ELF 文件,不影响连接,属于正常噪声。记住这个基线的退出码 CASE_EXIT healthy=0,后面两类硬失败的退出码都是 1。
二、故障一:QEMU 没开 -s,gdb 连接超时
第一类故障最常见:QEMU 启动时只写了 -S 忘了 -s,虚拟机冻得好好的,但 1234 端口根本没有监听。gdb 发起连接后收不到任何应答,一直等到自己的超时阈值,实测报错原文是:
could not connect: Operation timed out.
The program has no registers now.
CASE_EXIT no_stub=1
注意这里的平台差异:本次在 macOS 上实测到的文案是 Operation timed out.,含义是连接请求既没被接受也没收到拒绝,gdb 干等到超时;同样的「端口无监听」场景在 Linux 上通常立刻收到内核回的 RST,文案一般是 Connection refused。排查时不要死记文案,看到两者任一个,第一反应都应该是去验证 QEMU 侧的端口状态,而不是反复重敲 gdb 命令。
紧随其后的 The program has no registers now. 是连锁反应:连接没建立,gdb 手里没有任何目标,自然读不到寄存器。修复动作就是给 QEMU 补上 -s(或完整写法 -gdb tcp::1234)重新启动,再用 nc -z 127.0.0.1 1234 探活,端口能连通后再让 gdb 接入。实验脚本里 QEMU 启动后正是用 nc -z 轮询确认 1234 已经监听,才放行 gdb 连接,这条顺序可以直接搬进自己的启动脚本。
三、故障二:两台 QEMU 抢 1234,第二台启动即退
第二类故障的报错主体不是 gdb,而是 QEMU 自己。实验先让一台带 -s 的 QEMU 占住 1234,再启动第二台同样带 -s 的实例,第二台在创建 gdbstub 字符设备时就失败并自行退出,两行报错逐字如下:
qemu-system-riscv64: -s: Failed to find an available port: Address already in use
qemu-system-riscv64: -s: gdbstub: couldn't create chardev
CASE_EXIT port_busy=1
第一行是操作系统通过绑定端口返回的 Address already in use(地址已被占用)原样上浮,第二行说明连带后果:gdbstub 依赖的 chardev(字符设备)建不起来,调试服务整体没有生效。这种情况下如果 gdb 去连 1234,连上的其实是第一台 QEMU——这才是真正危险的地方:命令作用在错误的目标上,且没有任何显眼提示。
修复有两条路。一是清理现场,用 lsof -i :1234 找出占用进程,确认是遗留的 QEMU 后结束它;二是给新实例换端口,用完整参数 -gdb tcp::1235 避开冲突,gdb 端对应写 target remote :1235。多台虚拟机并行调试时,建议在启动脚本里给每个实例分配固定端口并先探活后启动,把端口约定写进脚本而不是靠记忆。
四、故障三:架构误配 rv32 连 rv64,告警不断连
第三类最反直觉。gdb 端故意执行 set architecture riscv:rv32,去连一个 64 位的 rv64 目标,实测 gdb 打印 ambiguous(歧义)告警,但连接没有断开,寄存器照样读得到:
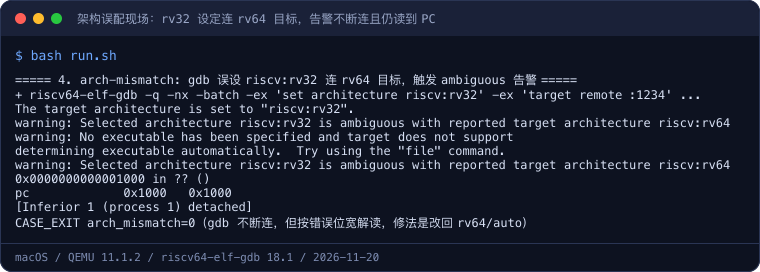
日志里 CASE_EXIT arch_mismatch=0 是理解这类故障的钥匙:退出码 0 说明 TCP 连接与 RSP(远程串行协议)报文往返都是通的,gdbstub 还在应答里上报了真实目标架构 riscv:rv64,gdb 发现它和手动设定的 riscv:rv32 对不上,于是告警 Selected architecture riscv:rv32 is ambiguous with reported target architecture riscv:rv64。
不断连不等于没危害。架构设定决定 gdb 怎么解码寄存器宽度、指令长度与内存数据:拿着 32 位的视角去读 64 位目标,读到的 pc 0x1000 恰好因为高位全零而看不出异常,但一旦观察 64 位通用寄存器、栈上指针或反汇编结果,截断与错位就会制造出完全误导人的调试结论。修复是把设定改成与目标一致的 set architecture riscv:rv64,或直接 set architecture auto 让 gdb 遵循目标上报值。这类误配的根因常在 .gdbinit 模板从 rv32 工程复制后忘记改位宽,环境搭建的细节可以回看 gdb-multiarch 安装:macOS 与 Linux 跨架构 GDB 调试环境搭建。
五、三类故障的分流全景与对照表
把三条支线合成一张排错流程图,颜色按角色区分:红色是报错入口与命中的根因,蓝色是排查取证动作,绿色是确认健康的分支,橙色是修复动作,紫色是防复发的工程约定。

读这张图抓住主干:所有连接异常先汇聚到同一个蓝色动作——验证端口监听,再按报错文本扇出三条支线,每条支线只有一个对症修复,最后统一回到绿色复验节点。紫色的端口约定是唯一需要事前固化的环节,也是多实例并行调试时不互相踩端口的保障。
四类现场的可检索明细汇总在下表,排错时直接按报错原文对号入座:
| 维度 | 健康基线 | 无 stub | 端口占用 | 架构误配 |
|---|---|---|---|---|
| QEMU 参数 | -s -S | 只有 -S | 两台都带 -s | -s -S 正常 |
| 关键报错 | 无,读到 pc 0x1000 | Operation timed out. | Address already in use + couldn't create chardev | ambiguous with reported target architecture riscv:rv64 |
| 报错主体 | gdb 正常 | gdb | QEMU(启动即退) | gdb 告警 |
| TCP 连接 | 建立 | 建立失败 | 第二台未建立,gdb 可能误连第一台 | 建立且不断 |
| 退出码 | 0 | 1 | 1 | 0 |
| 修复动作 | 无需处理 | 补 -s 重启 | lsof 清理或换 -gdb tcp::1235 | 改 riscv:rv64 或 auto |
实验环境
- 机器/系统:macOS(Darwin 25.5.0)本机
- 工具版本:qemu-system-riscv64 11.1.2 / GNU gdb(riscv64-elf-gdb)18.1
- 日期:2026-11-20
- 完整命令:
bash run.sh(脚本依次完成健康连接、无 stub 超时、双实例抢端口、rv32 误配四组实验,每组记录 gdb 或 QEMU 的原始输出与退出码)
代码获取
复现实验的脚本与说明在公开仓 https://github.com/derekzhuo/geek-doc.cn/tree/main/experiments/qemu-gdbstub-connect-errors。克隆后进入该目录执行 bash run.sh,四组现场会按顺序自动跑完;common.sh 封装了带探活的虚拟机起停与 gdb 批处理逻辑,端口号与工具路径都在文件头部的变量里,改端口实验时直接调整即可。
这一篇在知识体系里的位置
本篇是 SoC 与 QEMU 路线里 gdb 调试簇的「连接排错」答案块,与三篇前置文档构成完整闭环:QEMU gdbstub:-s -S 冻结启动与 GDB 远程调试协议详解 解释 -s -S 背后的 RSP 协议与 prelaunch 状态,本篇的超时与 chardev 报错正是这套机制没建起来时的外在表现;gdb-multiarch 安装:macOS 与 Linux 跨架构 GDB 调试环境搭建 解决「用哪个 gdb」以及架构自省机制,本篇的 ambiguous 告警是它的故障态延伸;连接恢复正常之后,下断点、看反汇编与单步的完整操作进入 gdb 调试 OpenSBI:在 QEMU 里打下第一个硬件级断点。
总结
gdb 连不上 QEMU 的故障按连接生命周期分三类:QEMU 没开 -s 时 1234 无监听,gdb 在 macOS 上实测报 could not connect: Operation timed out.(Linux 同类场景多为 Connection refused),并连锁出现 The program has no registers now.,补 -s 重启并用 nc -z 探活即可;两台 QEMU 抢同一端口时,第二台直接报 Failed to find an available port: Address already in use 与 couldn't create chardev 退出,处置是 lsof -i :1234 清理或改用 -gdb tcp::1235;gdb 误设 riscv:rv32 连 rv64 目标只触发 ambiguous 告警、退出码仍是 0,但会按错误位宽解码,必须改回 riscv:rv64 或 auto。统一动作是先验证端口监听、再按报错关键词分流、修复后以读到 pc 0x1000 和退出码 0 复验,多实例场景靠脚本化端口约定防复发。