gdb-multiarch 安装:macOS 与 Linux 跨架构 GDB 调试环境搭建
调试 QEMU 里的 RISC-V 虚拟机时,第一个坑往往不在 QEMU,而在 gdb:系统自带的原生 gdb 只认识本机架构,在 x86 机器上让它去连一个 RISC-V 目标,它连寄存器报文都不知道怎么解码。解决办法是装一个跨架构 gdb——macOS 上通常是目标专属的 riscv64-elf-gdb,Linux 上则是一份后端齐全的 gdb-multiarch。本文围绕 gdb-multiarch 安装这条主线,把两条安装路径、装完后的自检命令、.gdbinit 模板的逐行含义,以及 set architecture 的架构自省机制一次讲透,所有关键结论都有本机实跑输出支撑。
本篇是 gdb 调试系列的环境篇:gdbstub 协议本身怎么工作见 QEMU gdbstub:-s -S 冻结启动与 GDB 远程调试协议详解,环境就绪后打下第一个断点的实操见 gdb 调试 OpenSBI:在 QEMU 里打下第一个硬件级断点,QEMU 本体的安装与第一台 virt 虚拟机见 QEMU 安装与第一个 RISC-V 虚拟平台。
本文要回答的问题
- 为什么系统自带的 gdb 调不了 RISC-V 虚拟机,单目标 gdb 与 gdb-multiarch 在编译期差在哪?
- macOS 和 Linux 两条 gdb-multiarch 安装路径分别装什么包,装出来的二进制叫什么名字?
- 装完怎么自检?一条
set architecture命令能问出 gdb 内置了哪些架构后端? .gdbinit模板每一行管什么,-nx和-x为什么总是成对出现在批处理命令里?- 把 rv64 虚拟机误配成
riscv:rv32时那条 ambiguous 告警是什么意思,连接为什么不断开?
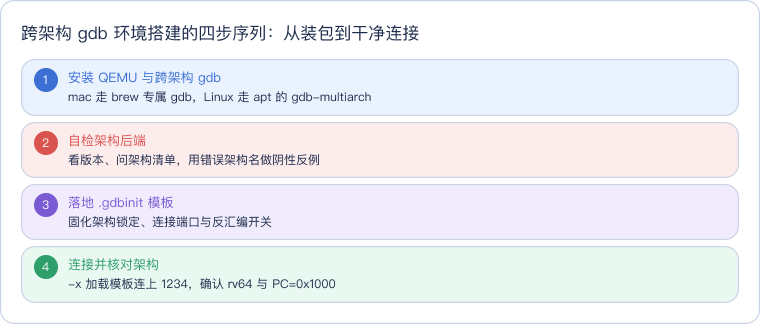
这张流程卡就是本篇的主线。蓝色第一步解决包装得上,红色第二步解决装对没有——这是整条链路里最容易被跳过、却最能暴露问题的一步,紫色第三步把易变的手工命令固化成模板,绿色第四步用一次真实连接验收。后面每一节对应其中一步。
一、为什么原生 gdb 不行:调试后端是编译期绑定的
gdb 表面上是一个程序,内部其实分成两层:上层是命令行、符号表、断点管理这些与架构无关的通用逻辑,下层是一组按架构划分的 gdbarch 后端,负责寄存器布局、指令反汇编、调用约定这些与具体 ISA(指令集架构)强相关的事情。一个 gdb 二进制到底内置哪些后端,不是运行时决定的,而是编译期由配置参数锁死的。
两种典型构建形态由此而来。第一种是单目标专属 gdb,配置时给定 --target=riscv64-unknown-elf 之类的目标三元组,编译出来的二进制只带这一个目标的后端,名字也带上目标前缀,比如 riscv64-elf-gdb;Homebrew 里的 RISC-V 工具链就是这种形态。第二种是多目标 gdb,编译时打开 --enable-targets=all,一份二进制内置全部架构后端,运行时再按 set architecture 或远程目标上报的信息动态选择,Debian/Ubuntu 把它单独打包成 gdb-multiarch,与只调试本机程序的 gdb 包并存。
理解了这层编译期差异,后面的现象就都顺了:原生 gdb 不是「不会连」远程端口,而是连上之后没有对应的 gdbarch 后端去解读报文;专属 gdb 切外来架构会被直接拒绝;gdb-multiarch 则能用同一份二进制在 RISC-V、ARM、AArch64 之间切换。本篇的真机实验会把这条边界用一条阴性反例钉死。
二、两条安装路径:macOS 专属 gdb 与 Linux gdb-multiarch
两个操作系统的软件仓库对这件事的打包哲学不同,安装命令也因此分岔。macOS 上 Homebrew 的惯例是按目标架构分发交叉工具链,RISC-V 对应的 gdb 是独立 formula;Linux 发行版则普遍提供一个集中式的多架构包。
| 维度 | macOS(Homebrew) | Linux(Debian/Ubuntu) |
|---|---|---|
| QEMU 安装 | brew install qemu | apt install qemu-system-misc |
| 跨架构 gdb 包 | brew install riscv64-elf-gdb | apt install gdb-multiarch |
| gdb 二进制名 | riscv64-elf-gdb(单目标) | gdb-multiarch(全后端) |
| 内置架构后端 | 仅 RISC-V 系列加 auto | 全部受支持架构 |
| 切换目标的方式 | 换另一个专属 gdb 二进制 | 同一二进制内 set architecture |
| 适合的场景 | 只做 RISC-V、追求工具链轻量 | 一台机器横跨多种架构调试 |
两条路径最终汇合到同一个接口:QEMU 进程内嵌的 gdbstub 在 TCP 1234 上说 RSP 协议,任何合规 gdb 客户端都能接。区别只在客户端这一侧的后端从哪来,下图把两条轨道的组成画在一起。
读这张图抓住「两条轨道、一个汇合点」:蓝色容器是 macOS 路径,紫色容器是 Linux 路径,两者组件名不同、后端范围不同,但绿色的 gdbstub 不挑客户端——RSP 是架构中立的文本协议,专属 gdb 和 gdb-multiarch 连上之后发出的报文一模一样。这也意味着本篇后文所有 gdb 命令在两条路径上通用,Linux 用户只需把命令里的 riscv64-elf-gdb 替换成 gdb-multiarch。
版本边界要交代清楚:本文的实测在 macOS 上完成,QEMU 为 11.1.2、专属 gdb 为 18.1。Linux 一侧的包名随发行版变化,Debian/Ubuntu 是 qemu-system-misc 与 gdb-multiarch;Fedora 等 RPM 系发行版没有同名包,需要用 dnf search 找交叉 gdb,或直接用发行版 gdb 自带的多目标能力,装完务必照下一节的方法实测确认,不要只看包名想当然。
三、装完先自检:版本、架构清单与一条阴性反例
装包只证明文件落盘,不证明后端可用。自检做三件事:确认二进制在 PATH 上、确认版本、问出这份 gdb 到底支持哪些架构。下面是本机的完整实跑记录。
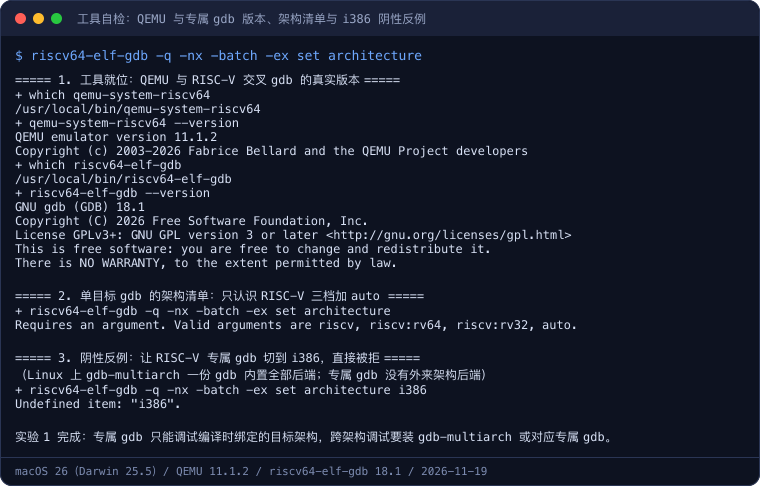
实录分三段读。第一段是工具就位:which 显示两个二进制都在 /usr/local/bin,版本分别是 QEMU 11.1.2 与 GDB 18.1,命令能直接调用,PATH 没有问题。
第二段是全篇最关键的一条自省命令:不带参数执行 set architecture,gdb 不修改任何设置,而是把合法取值全部列出来——riscv、riscv:rv64、riscv:rv32、auto。这四个值就是这份专属 gdb 编译进来的全部架构后端:基础 RISC-V 抽象、64 位与 32 位两个具体档位,加上自动探测。注意列表里没有 x86、ARM 任何外来架构,这正是单目标构建的指纹。
第三段是阴性反例,故意让它切到 i386:
riscv64-elf-gdb -q -nx -batch -ex 'set architecture i386'
# Undefined item: "i386".
gdb 回以 Undefined item: "i386",拒绝得干脆利落。这条报错的价值在于它给出了判别依据:如果你在 macOS 上调试 RISC-V 时看到这条报错,先怀疑是不是误用了原生 gdb 或别的目标专属 gdb;反过来,在 Linux 的 gdb-multiarch 里执行同一条命令会成功,因为它的架构清单里包含 i386。一份 gdb 能调什么,让它自己报清单,比读任何文档都可靠。
四、.gdbinit 模板:把架构锁定与连接参数固化
每次连接都手敲 set architecture 加 target remote 既慢又容易出错,正经做法是把连接参数写进一个项目级初始化文件。实验仓里的 templates/qemu-riscv64.gdbinit 全文只有有效四行,逐行拆开看:
# 1. 显式锁定目标架构,避免 auto 探测在无符号文件时给出歧义告警
set architecture riscv:rv64

# 2. 连接 QEMU 内置 gdbstub
target remote :1234

# 3. 有带符号固件时打开符号表(OpenSBI/U-Boot/内核 ELF),没有就先注释掉
# file build/fw_jump.elf

# 4. 停下时自动反汇编下一条指令,方便单步观察
set disassemble-next-line on
第一行把架构钉死在 riscv:rv64,与 virt 机器的 64 位 CPU 对应,省掉自动探测的不确定性;第二行连接本机 1234 端口的 gdbstub;第三行是预留的符号表加载位,手头有编译产物时取消注释,gdb 就能把裸地址显示成函数名与源码行;第四行打开「停下即反汇编」,每次断点命中自动打印下一条指令,配合单步非常顺手。
用这份模板发起连接时,命令行里有两个开关必须分清:
| 开关 | 作用 | 为什么需要 |
|---|---|---|
-nx | 不执行任何用户级初始化文件(~/.gdbinit、./.gdbinit) | 别人机器上的 .gdbinit 可能改架构、设钩子,污染批处理结果 |
-x 文件 | 显式执行指定的命令文件 | 把项目模板与用户环境隔离,模板内容完全可控 |
-batch | 执行完所有命令后自动退出 | 脚本化实验不需要交互界面 |
不加 -nx 时,gdb 会先读用户目录的 .gdbinit 再读 -x 文件,后者覆盖前者——在自己机器上也许没事,换台机器或放进持续集成就会出现「同一条命令结果不一样」的诡异问题。批处理场景的纪律是 -nx 排掉环境干扰,再用 -x 精确注入项目模板,让每次连接的行为只由模板决定。下面是模板连接的实跑记录。
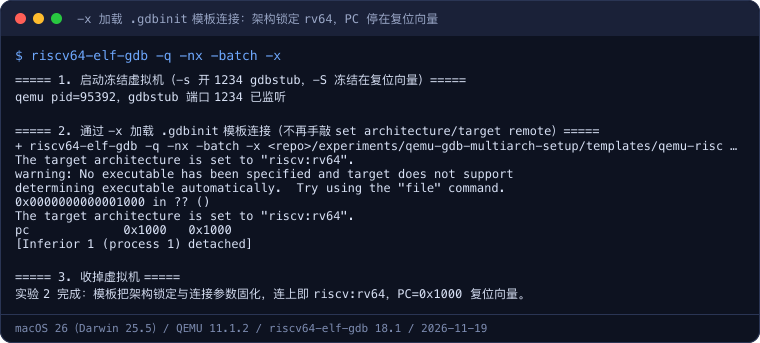
实录里模板生效的证据有两个:The target architecture is set to "riscv:rv64" 说明第一行架构声明确实被执行,pc 0x1000 说明连接成功且虚拟机冻在复位向量上——这个地址的来历在 gdb 调试 OpenSBI:在 QEMU 里打下第一个硬件级断点 里有完整交代。
中间夹着一条两行警告,新手容易误判成连接失败:
warning: No executable has been specified and target does not support
determining executable automatically.  Try using the "file" command.
它的含义只是 gdb 手里没有 ELF 符号表:裸机虚拟机不会主动上报自己在跑什么镜像,而模板第三行的 file 命令此刻是注释状态。警告无害的证据就在它下方——寄存器读取照常返回,连接完好无损。消除方法正是模板预留的那一行:拿到带符号的固件后写 file build/fw_jump.elf,警告消失,回溯里的 ?? () 也会换成真实函数名。
五、set architecture 自省:auto 探测、显式锁定与 rv32 误配
模板里为什么写死 rv64 而不是用 auto?要回答这个问题,得先看清 auto 的工作机制。gdb 发起 target remote 后,gdbstub 会在握手阶段上报自己的目标描述,gdb 据此选择 gdbarch 后端;auto 就是把选择权完全交给这次上报。整个协商时序如下。
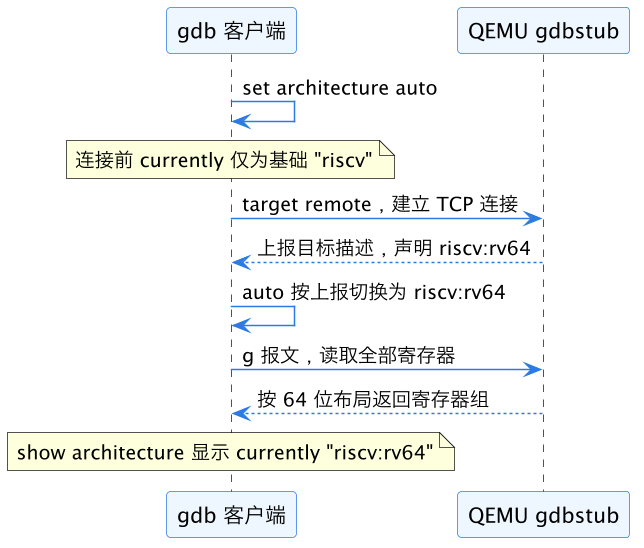
读这张时序图抓住切换发生的时刻:auto 不是连接前就知道目标是什么,而是在 stub 上报之后才完成后端绑定。这个机制在常规情况下很省心,但有两个弱点:一是老版本 stub 上报信息不完整时,auto 可能停在基础 riscv 抽象上不敢升格;二是批处理要求结果确定可复现,不想依赖协商过程。模板显式写 riscv:rv64 就是绕开这两个弱点。
更有说服力的是反例:人为把架构误设成 riscv:rv32 去连一台 rv64 虚拟机。
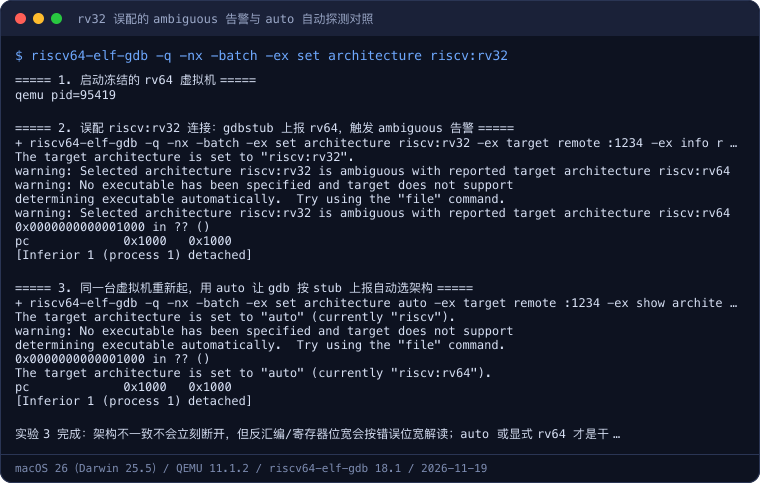
实录前半段,gdb 接受了 riscv:rv32 的设置,但连接瞬间连续两次吐出同一条告警:Selected architecture riscv:rv32 is ambiguous with reported target architecture riscv:rv64。注意连接并没有断开,PC 依旧读得出 0x1000——这正是最容易麻痹人的地方。原因在第一节的分层里:RSP 是架构中立的文本报文,传输层根本不关心位宽,架构只是 gdb 客户端侧的解读方式;stub 照常返回字节流,gdb 却按 32 位后端去解读 64 位目标。
后果具体而隐蔽:32 个通用寄存器(x0–x31)本是 64 位宽,rv32 后端只取低 32 位,高位数据被静默丢掉;反汇编器按 32 位模式解码,遇到 rv64 专有指令会给出错误结果或直接不认;CSR(控制状态寄存器)的编号布局在两个档位间也有差异。连接活着,但你看到的世界是歪的。告警里的 ambiguous(歧义)一词非常精确:gdb 发现用户设置与 stub 上报对不上,却无权替用户改设置,只能提醒。
实录后半段是同一台虚拟机上的对照实验:改用 set architecture auto 重连,连接前 show architecture 显示 auto (currently "riscv"),握手后自动变成 auto (currently "riscv:rv64"),干净连接、零告警。由此可以总结出选型规则:日常调试用 auto 最省事;写模板、跑批处理、对接上报能力不明的旧 stub 时显式锁定;一旦看到 ambiguous 告警,先信 stub 上报的那一侧,立刻纠正本地设置。
六、三类连接问题的识别与修复
环境搭建期的连接故障收敛下来就三类,识别特征各不相同,对照下表处理即可。其中架构不匹配一类有本篇的实测证据,另外两类是机制性排错,按命令特征判别。
| 现象 | 识别特征 | 根因 | 修复命令或动作 |
|---|---|---|---|
| 端口占用 | gdb 报 bind/connect 异常,或 QEMU 启动时提示 1234 已被占 | 上一台虚拟机没杀干净,或别的程序在用 1234 | lsof -nP -iTCP:1234 查占用者,结束进程或换 -gdb tcp::端口 |
| 连接被拒 | connection refused,端口无人监听 | QEMU 启动时漏了 -s,gdbstub 根本没开门 | 命令行补 -s(要冻结再加 -S)重新启动虚拟机 |
| 架构歧义 | 连上但刷 ambiguous 告警 | 本地 set architecture 与 stub 上报位宽不一致 | 改成 auto 或与目标一致的 riscv:rv64 后重连 |
排查的决策顺序如下图,颜色区分各环节角色:红色是入口异常,蓝色是排查动作,橙色是三类修复,紫色是收尾预防。
读图先看蓝色这一个判别动作:一条 lsof 就能把三类问题分开——有别的进程占着是端口问题,完全无监听是 -s 漏开,端口正常却有告警才轮到架构。三个橙色出口对应三种修复,最后都收束到紫色的模板化预防:把验证过的连接参数固化进 .gdbinit,下次开机不再手工排错。
这一篇在知识体系里的位置
本篇是 SoC 与 QEMU 入门路线上 gdb 调试系列的环境基座,与另外两篇构成完整的一组:QEMU gdbstub:-s -S 冻结启动与 GDB 远程调试协议详解 讲调试通道的协议原理与暂停语义,回答「报文怎么收发」;本篇讲跨架构 gdb 的安装、自检与架构自省,回答「工具怎么装、架构怎么对上」;gdb 调试 OpenSBI:在 QEMU 里打下第一个硬件级断点 承接本篇装好的环境,讲断点、反汇编与单步的实操纪律。QEMU 本体安装与 virt 机器的来历在 QEMU 安装与第一个 RISC-V 虚拟平台,运行期不经过 gdb 的另一条控制通道见 QEMU monitor:不进客户机观测运行状态、设备与快照的控制通道。再往后走,同一套环境可以平移到 U-Boot 与 Linux 内核的入口调试,换的只是符号文件与断点地址。
代码获取:本篇全部实验(工具链自检、
.gdbinit模板连接、rv32 误配阴性对照)的可复现脚本见公开仓库 derekzhuo/geek-doc.cn 的experiments/qemu-gdb-multiarch-setup/目录。克隆后依次执行./01-toolchain-selfcheck.sh | tee run1.log、./02-gdbinit-template-connect.sh | tee run2.log、./03-wrong-arch-negative.sh | tee run3.log,即可复现本篇引用的三段实录,模板文件在templates/qemu-riscv64.gdbinit。
实验环境
机器/系统:MacBook Pro / macOS 26(Darwin 25.5)
工具版本:QEMU 11.1.2(Homebrew,
qemu-system-riscv64 --version实测)、riscv64-elf-gdb 18.1(riscv64-elf-gdb --version实测)日期:2026-11-19
完整命令序列:
bash./01-toolchain-selfcheck.sh | tee run1.log ./02-gdbinit-template-connect.sh | tee run2.log ./03-wrong-arch-negative.sh | tee run3.log三个脚本各自后台起一台
-s -S冻结的 virt 虚拟机、跑完 gdb 批处理后收掉进程:脚本一核验版本与架构清单并执行 i386 阴性反例,脚本二用-x加载.gdbinit模板连接并核对架构与 PC,脚本三先以 rv32 误配抓取 ambiguous 告警,再用 auto 重连做对照。
总结
gdb-multiarch 安装的本质是补齐 gdb 编译期缺失的外来架构后端:macOS 路径用 brew install qemu 加 riscv64-elf-gdb 得到只带 RISC-V 后端的单目标 gdb,Linux 路径用 apt install qemu-system-misc 加 gdb-multiarch 得到一份全后端二进制,两者经同一条 RSP 连接汇到 QEMU gdbstub。装完用不带参数的 set architecture 问出架构清单,专属 gdb 只报 riscv、rv64、rv32 与 auto,切 i386 直接回 Undefined item,这条阴性反例划清了两种构建形态的边界。连接参数应固化进 .gdbinit:-nx 排掉用户级配置干扰、-x 精确注入项目模板,No executable 警告只表示缺符号表,用 file 加载 ELF 即可消除。架构自省上,auto 在握手时按 stub 上报自动升格为 riscv:rv64,rv32 误配不会断开连接却会刷 ambiguous 告警,并让寄存器位宽与反汇编被错误解读,看到告警应以 stub 上报为准立即纠正;端口占用、漏开 -s 的连接被拒、架构歧义三类故障,用一条 lsof -nP -iTCP:1234 即可分流判别。