qcow2 镜像打不开:header too short、格式不认与 Permission denied 三类报错实测
本篇是 SoC 与 QEMU 入门路线的第 21 篇,主题从「怎么建镜像、怎么管镜像」转到「镜像打不开了怎么办」。前面几篇已经把 qcow2 的日常操作铺完:第 03 篇 qemu-img create/info/convert 实操 讲了创建、体检与格式互转,第 04 篇 qcow2 扩容、压缩与快照管理 讲了快照与空间回收,第 05 篇 qcow2 后端文件与克隆 讲了 backing file 增量链,第 06 篇 qcow2/raw/vmdk/vdi 格式对照 讲了四种格式的实测差别。当 qcow2 镜像打不开时,这些基础认知正好用来判断:坏的是文件内容、格式声明,还是宿主权限。
本篇不做纸面翻译,全部报错都在 macOS 本机用 qemu-img 11.1.2 真实复现,触发方式、报错原文、退出码与修复动作逐条可对账。
本文要回答的问题
- qcow2 镜像打不开,
qemu-img info直接退出,第一时间该查什么? qcow2 header too short是什么意思,qemu-img check能不能修好它?- 文件明明叫
.qcow2,为什么报Image is not in qcow2 format? Permission denied是镜像坏了吗,和 qcow2 内部结构有没有关系?- 同样是退出码 1,三类报错各自的修复路径是什么?
先说结论:qcow2 镜像打不开的报错虽然都以 Could not open 开头,但按报错文本的关键词可以分成三条互不相干的支线——物理截断(header too short)、格式不符(not in qcow2 format)、宿主权限(Permission denied)。第一件事永远是不带 -f 跑一次 qemu-img info 让工具自己探测,再按报错关键词对号入座,不要上来就盲目 check。
下面这张分诊漏斗把三类故障的收敛过程压在一屏里:入口都是同一个「打不开」现象,越往下走分支越窄,最终落到各自确定的修复动作上。
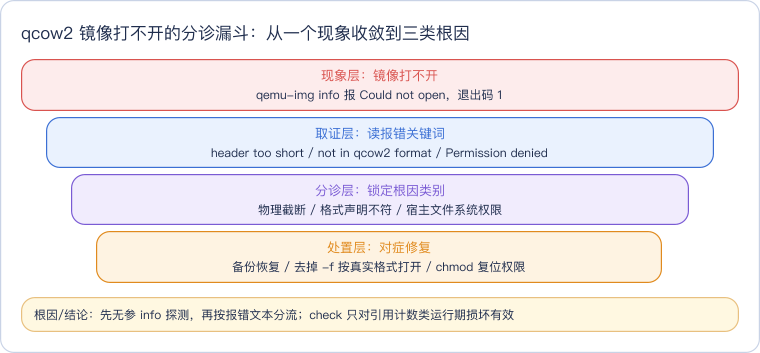
读这张漏斗抓住一个要点:三层根因里只有「物理截断」属于镜像内容损坏,另外两类一个是打开方式错了、一个是操作系统不让读,文件本身可能完全健康。这也是为什么不能把所有打不开都归咎于「镜像坏了」。
一、健康基线:正常的 check 输出长什么样
谈故障之前先立基线。实验的第一步是建一个 64 MiB 的健康 qcow2 镜像,创建参数里簇大小是默认的 65536 字节(64 KiB),建好后 qemu-img info 显示虚拟容量 64 MiB、宿主实际占用 196 KiB——qcow2 按需分配的稀疏特性在健康镜像上就是这个量级。
== 1. 准备健康基线镜像 base.qcow2(64 MiB)==
Formatting 'base.qcow2', fmt=qcow2 cluster_size=65536 extended_l2=off compression_type=zlib size=67108864 lazy_refcounts=off refcount_bits=16
image: base.qcow2
file format: qcow2
virtual size: 64 MiB (67108864 bytes)
disk size: 196 KiB
对健康镜像跑 qemu-img check,退出码 0,输出两行关键信息:
== 5. 健康镜像的 check 基线输出 ==
No errors were found on the image.
Image end offset: 262144
exit=0
No errors were found on the image. 是最理想的体检结论;Image end offset: 262144 指出镜像实际数据结束在 256 KiB 偏移处,比虚拟容量 64 MiB 小得多,再次印证按需分配。记住这个基线,因为后面故障一里 check 会连文件都打不开——这正是理解 check 能力边界的关键:它检查的是 qcow2 内部的引用计数表、L2 映射表与簇泄漏这类运行期元数据一致性,前提是头部能被正常解析;文件物理上残缺时,它和 info 一样被挡在门外。
二、故障一:头部截断,qcow2 header too short
触发方式与报错原文
qcow2 文件最前面是一个固定长度的头部结构,起始四字节是魔数 QFI\xfb(十六进制 0x514649fb),后面依次是版本号、 backing file 偏移、虚拟磁盘容量、簇位数等元数据,整个头部结构体本身就超过 64 字节。实验用 truncate -s 64 把镜像拦腰截到 64 字节,制造一个连完整头部都放不下的残文件:
truncate -s 64 trunc.qcow2
ls -l trunc.qcow2
qemu-img info trunc.qcow2
qemu-img check trunc.qcow2
日志里这个文件的属性和两次失败的完整记录如下:
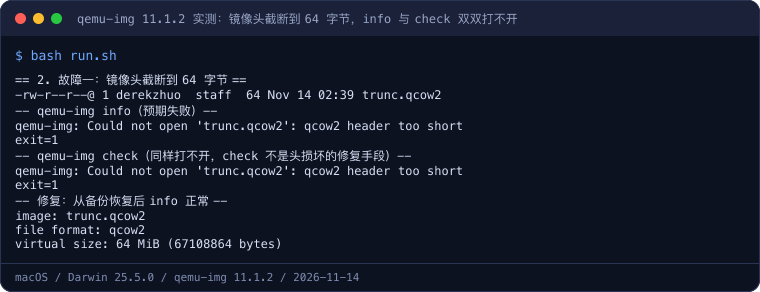
两条命令的报错原文完全相同,退出码都是 1:
qemu-img: Could not open 'trunc.qcow2': qcow2 header too short
exit=1
qemu-img: Could not open 'trunc.qcow2': qcow2 header too short
exit=1
为什么 check 救不了头损坏
这是本篇最容易踩的认知坑:很多人看到镜像损坏的第一反应是 qemu-img check -r all 修一把,但头部物理截断时根本轮不到检查逻辑上场——check 自己先报 header too short 退出了。-r 修复针对的是引用计数不平衡、簇泄漏、空闲表不一致这类「结构完整、账目混乱」的问题;头部是解读整个文件的入口,入口残缺时后面的 L2 表、refcount 表连地址都算不出来,无从修起。
修复路径:备份覆盖,而不是原地抢救
实验中的修复动作是用事先保留的健康备份覆盖残文件,覆盖后 info 立刻恢复正常:
-- 修复:从备份恢复后 info 正常 --
image: trunc.qcow2
file format: qcow2
virtual size: 64 MiB (67108864 bytes)工程上的含义很直接:头部物理损坏靠备份兜底,不靠工具奇迹。重要镜像在做危险操作(扩容、转换、手工编辑)前先 cp 一份,或用上一篇讲过的快照机制留存回退点;下载得到的镜像出这种问题,优先重新下载并校验来源方提供的校验和,截断往往发生在传输环节。
三、故障二:raw 内容起 .qcow2 名字,Image is not in qcow2 format
触发方式与报错原文
第二类故障文件本身一点没坏,坏的是「打开方式」。实验建一个 16 MiB 的 raw 镜像,却故意命名为 fake-as-qcow2.qcow2,再用 -f qcow2 显式指定格式打开:
qemu-img create -f raw fake-as-qcow2.qcow2 16M
qemu-img info -f qcow2 fake-as-qcow2.qcow2
报错原文与退出码:
qemu-img: Could not open 'fake-as-qcow2.qcow2': Image is not in qcow2 format
exit=1
qemu-img 按 qcow2 规则去读头部,找不到魔数 QFI\xfb,于是明确告知「这个文件不是 qcow2 格式」。注意它的措辞和故障一不同:不是「太短」,而是「格式不对」——文件完整,只是内容与声明不符。
去掉 -f,让工具靠内容探测
同一个文件,去掉 -f 再跑一次,退出码立刻变成 0:
-- 不带 -f 自动探测:内容是 raw,与扩展名无关 --
image: fake-as-qcow2.qcow2
file format: raw
virtual size: 16 MiB (16777216 bytes)
exit=0这组对照揭示了一个关键机制:qemu-img 靠文件内容的魔数探测格式,扩展名 .qcow2 不参与格式判定。不带 -f 时,工具逐一套已知格式的特征签名,raw 作为「无专有元数据的裸映像」最后兜底命中;显式 -f raw 打开同样正常,日志里修复段的输出与自动探测完全一致。
工程纪律由此而来:接手一个来历不明的镜像,先无参 qemu-img info <文件> 看 file format 字段,再决定后续命令带什么 -f;写自动化脚本时尤其不要用扩展名猜格式——ls *.qcow2 管的是文件名,qemu-img 认的是字节。顺带一提,显式 -f 并非坏习惯,在安全敏感场景它能阻止工具对伪造镜像自动套格式,但前提是你确实知道真实格式。
四、故障三:权限位 000,Permission denied
触发方式与报错原文
第三类故障离镜像内容最远。实验把一个健康 qcow2 的权限位改成 000,ls -l 第一列显示十个横杠 ----------,意味着所有者、组、其他用户都没有任何读写权限:
chmod 000 noperm.qcow2
ls -l noperm.qcow2
qemu-img info noperm.qcow2
报错是三层里唯一出现双层 Could not open 的:
----------  1 derekzhuo  staff  196616 Nov 14 02:39 noperm.qcow2
qemu-img: Could not open 'noperm.qcow2': Could not open 'noperm.qcow2': Permission denied
exit=1
外层是 qemu-img 自己的「打不开文件」包装,内层是操作系统系统调用返回的 Permission denied 原样上浮。这个嵌套结构本身就是诊断信号:内层报错来自宿主文件系统,与 qcow2 头部、簇、引用计数毫无关系——进程连文件的第一个字节都没读到,根本不存在格式解析这一步。macOS 与 Linux 在这套权限语义上同源,读到 ---------- 或 Permission denied 时,排查方向一致。
修复路径:所有者复位权限
文件所有者执行 chmod 600 把权限恢复成「所有者可读写」,info 立即正常:
-- 修复:所有者改回 600 --
image: noperm.qcow2
file format: qcow2
virtual size: 64 MiB (67108864 bytes)
这类问题常见于三种场景:从压缩包或其他机器拷来的镜像带上了陌生权限位;脚本里 chmod 收权过度;以普通用户身份去读 root 创建的镜像。对应的解法分别是复位权限位、修正脚本、用 sudo 或改归属(chown),不要去动镜像内容。
五、三类故障的分流与修复全景
把前面三条支线合成一张排错流程图,颜色按角色区分:红色是报错入口,蓝色是排查动作,绿色是确认正常的分支,橙色是修复动作,紫色是防复发措施。

读这张图抓住主干:所有「qcow2 镜像打不开」都先汇聚到同一个蓝色动作——无参 info 探测,随后按报错文本三个关键词扇出,三条支线各自只有一个正确修复动作,最后统一回到绿色复验节点。紫色的备份节点是给头截断支线兜底的长期措施,也是唯一需要事前准备的环节。
三类故障的可检索明细放在下表,排错时可以直接按报错原文检索:
| 维度 | 头部截断 | 格式伪装 | 权限 000 |
|---|---|---|---|
| 触发方式 | truncate -s 64 物理截断 | raw 内容命名为 .qcow2 且 -f qcow2 打开 | chmod 000 收回全部权限 |
| 报错原文 | qcow2 header too short | Image is not in qcow2 format | 双层 Could not open ... Permission denied |
| 退出码 | 1 | 1(无参探测时为 0) | 1 |
| 损坏层面 | 文件物理内容 | 打开方式声明,文件本身健康 | 宿主文件系统,与内容无关 |
| check 表现 | 同样打不开,exit=1 | 按真实格式即可正常检查 | 无权读取,先修权限 |
| 修复动作 | 备份/快照覆盖或重下 | 去掉 -f 探测或按 -f raw 打开 | 所有者 chmod 600 |
预防措施则是另一张表,每条都对应一个真实故障入口:
| 预防措施 | 挡住的故障 |
|---|---|
危险操作前 cp 备份,关键节点打快照 | 头部截断后无备份可恢复 |
| 下载镜像后核对官方校验和 | 传输截断、来源不完整 |
接手镜像先无参 info 探测,不按扩展名猜格式 | 格式伪装、-f 错配 |
脚本收权最小化,避免 chmod 000 类操作 | 权限位异常 |
定期对健康镜像跑 check 留存基线输出 | 运行期引用计数损坏累积 |
实验环境
- 机器/系统:macOS(Darwin 25.5.0)本机
- 工具版本:qemu-img 11.1.2(日志首行
qemu-img version 11.1.2) - 日期:2026-11-14
- 完整命令:
bash run.sh(脚本依次完成健康基线创建、头部截断与备份恢复、raw 伪装 qcow2 探测、权限 000 与复位、健康镜像 check 五段实验)
代码获取
复现实验的脚本与说明在公开仓 https://github.com/derekzhuo/geek-doc.cn/tree/main/experiments/qcow2-image-open-errors。克隆后进入该目录执行 bash run.sh,即可在 macOS 或 Linux 上重现三类故障的报错原文、退出码与修复后复验的完整对照,脚本会在当前目录生成临时镜像并在结束时保留现场供检查。
这一篇在知识体系里的位置
本篇是 SoC 与 QEMU 入门路线中「镜像排错」的入口答案块,向上承接镜像操作基础:创建、体检与互转见第 03 篇 qemu-img create/info/convert 实操,遇到 qcow2 镜像打不开且确认文件完整时,本篇的无参探测法正是那篇 info 命令的排错用法;快照与备份机制见第 04 篇 qcow2 扩容、压缩与快照管理,头部截断的修复兜底直接依赖它;backing file 链条上的打不开(后端文件缺失或路径漂移)是另一类特殊场景,见第 05 篇 qcow2 后端文件与克隆;格式探测的底层原理(魔数与四种格式结构)在第 06 篇 qcow2/raw/vmdk/vdi 格式对照 有完整实测。虚拟机本身的启动与网络排错则从 认识 QEMU:从零看懂虚拟机、镜像与快照 进入。
总结
qcow2 镜像打不开的报错都以 Could not open 开头,但根因分三条互不相干的支线:qcow2 header too short 是头部被物理截断,连 check 都打不开文件,只能靠备份或快照恢复;Image is not in qcow2 format 是内容与 -f 声明不符,qemu-img 靠魔数而非扩展名判定格式,去掉 -f 无参探测即可识别真实格式;Permission denied 是宿主文件系统拦截,进程根本没读到文件内容,所有者 chmod 600 复位即可。统一动作是先无参 info 取证、按报错关键词分流、修复后以退出码 0 和 No errors were found 复验,平时靠备份、校验和与无参探测习惯把三类故障挡在发生之前。