TCP TIME_WAIT 原理、影响与处理方法
TIME_WAIT 是 TCP 状态机中最容易被误解的状态——新手觉得一堆 TIME_WAIT 是"bug",运维急着"优化掉它",但 TIME_WAIT 不是 bug,是 TCP 协议的自我保护机制。本篇讲清楚三个问题:为什么设计它、它带来什么麻烦、怎么处理它。
本篇是 kernel-tuning-net 第四节 TIME_WAIT 的深度展开。调参入口见那一篇的第四章,这里只讲"为什么"。
一、TIME_WAIT 在 TCP 状态机中的位置
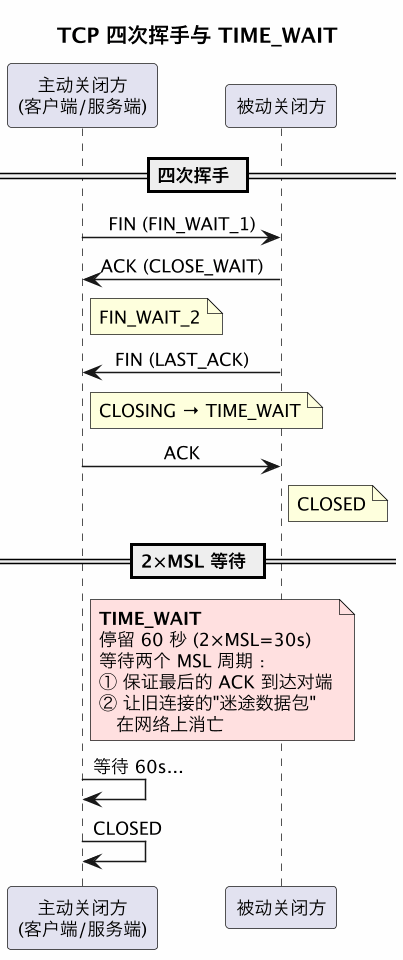
TCP 连接的关闭是四次挥手,主动关闭方在发出最后一个 ACK 后不立即消失,而是进入 TIME_WAIT 停留 2×MSL(Maximum Segment Lifetime,Linux 默认 MSL=30s,即 60s):
| TCP 状态 | 谁进入 | 含义 |
|---|---|---|
| FIN_WAIT_1 | 主动关闭方 | 发出 FIN,等待 ACK |
| FIN_WAIT_2 | 主动关闭方 | 收到对方 ACK,等对方 FIN |
| CLOSE_WAIT | 被动关闭方 | 收到对方 FIN,应用还没调 close() |
| LAST_ACK | 被动关闭方 | 应用调了 close(),发出 FIN,等最后 ACK |
| TIME_WAIT | 主动关闭方 | 发出最后 ACK 后等待 2×MSL |
| CLOSED | 双方 | 连接彻底消失 |
关键认知:TIME_WAIT 出现在主动调用
close()的一方——客户端还是服务端不重要,谁先关,谁进 TIME_WAIT。
二、为什么协议要设计 TIME_WAIT
TCP 是可靠传输协议——"可靠"不仅指数据不丢不重,更指连接结束后网络上的残留数据不能干扰新连接。TIME_WAIT 解决两个场景:
2.1 场景一:最后一个 ACK 丢了怎么办
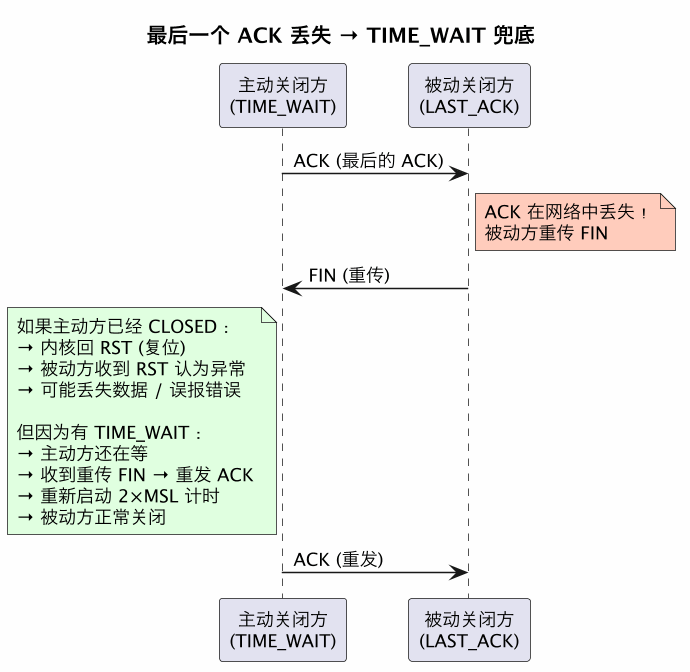
一句话:TIME_WAIT 像一个"人走茶不凉"的状态——主动关闭方拿着最后一个 ACK 不撒手,确保对方收到了才真正消失。
2.2 场景二:旧连接的"迷途数据包"污染新连接
这是 TIME_WAIT 更核心的使命,也是 2×MSL 的灵魂所在:
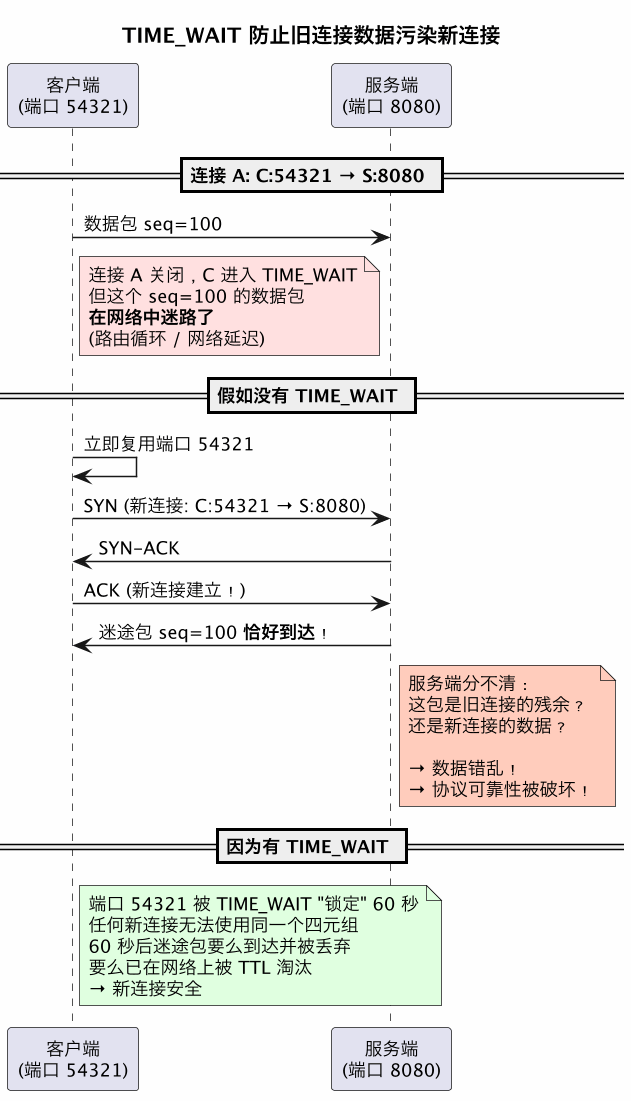
四元组(源 IP + 源端口 + 目的 IP + 目的端口)在此起关键作用——TIME_WAIT 利用 TCP 状态机中的四元组唯一性,用 60 秒的时间窗口隔离旧连接的残存包和新的同名连接。
2×MSL 的含义:MSL 是 IP 包在网络中的最大存活时间(Linux 默认 30s),2×MSL = 一个包从发送到确认来回的最长时间。等够 2×MSL,既保证了最后的 ACK 能送到,也保证当前连接的"正向 + 反向"迷途包都已消亡。
2.3 完整的安全保障逻辑
| 保护目标 | 机制 | 窗口 |
|---|---|---|
| 最后一个 ACK 可靠交付 | TIME_WAIT 期间收到重传 FIN → 重发 ACK + 重启计时 | 1×MSL(单向延迟上限) |
| 旧连接数据不污染新连接 | 四元组锁定 60s,确保旧包消亡 | 2×MSL(来回延迟上限) |
三、TIME_WAIT 的缺点
设计上完全正确的东西,到了高并发短连接场景就变成了灾难。
3.1 端口耗尽——最头疼的问题
一台机器 → 目标 IP:Port 固定(例如往 upstream 发请求)
临时端口范围 32768-60999 ≈ 28000 个
每个短连接主动关闭后进 TIME_WAIT → 占掉一个端口 60 秒

极限 QPS = 28000 / 60 = ~467 QPS
超过这个速率 → connect() 返回 EADDRNOTAVAIL (Cannot assign requested address)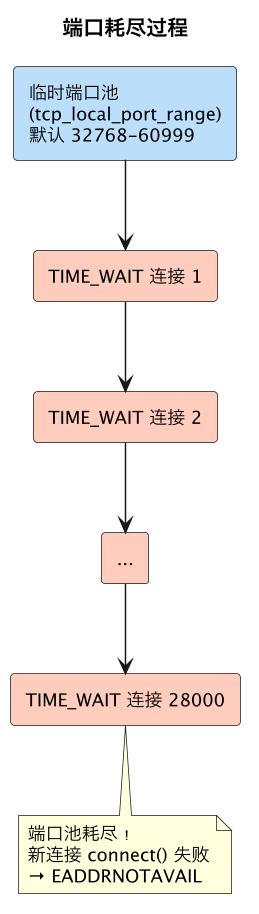
3.2 内存占用
每个 TIME_WAIT 连接在内核中轻量(tcp_timewait_sock,约 200 字节),但几万条积累起来:
- 2 万条 = 约 4MB(可忽略)
- 10 万条 = 约 20MB(可接受,但要留意)
- 50 万条 = 约 100MB(加上 hash 表开销,内存开始吃紧)
3.3 在 echo 实验中的表现
echo-bench(短连接客户端)跑完 10000 req 后,ss -tan state time-wait | wc -l 能看到 数千个 TIME_WAIT 条目——每次请求都是新 connect() → echo → close(),关闭方(客户端)全部进入 TIME_WAIT。
| 场景 | TIME_WAIT 数量 | 是否出问题 |
|---|---|---|
| echo-bench 10000 req(localhost) | ~3K-6K | 端口不耗尽(localhost 临时端口池够大) |
| echo-bench 持续压测 60s+ → 停止 | 瞬时堆积大量 | 不释放,但不再新建连接,无影响 |
| 高频短连接生产者(>467 QPS 同 upstream) | 持续堆积至 28000 | 端口耗尽,新连接失败 |
四、如何处理 TIME_WAIT
4.1 手段一:tcp_tw_reuse——安全复用(推荐)
sysctl net.ipv4.tcp_tw_reuse=1工作原理:内核允许将 TIME_WAIT 状态的连接复用于新的出站连接,但必须满足一个安全条件——TCP 时间戳保护。
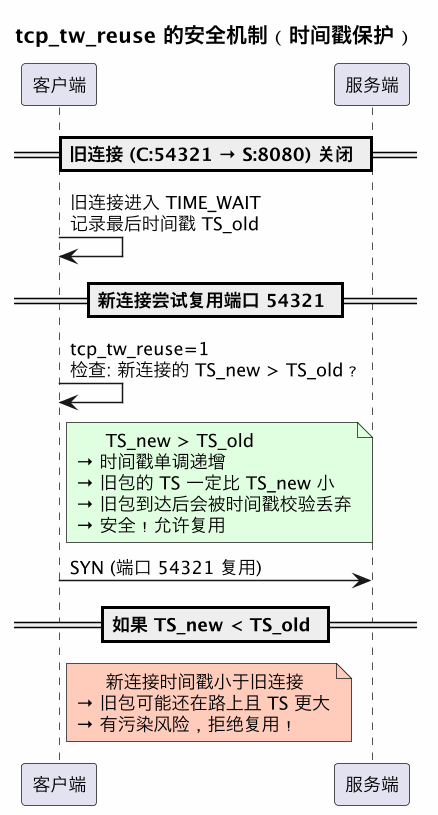
关键限制:
tcp_tw_reuse只对**主动出站连接(客户端角色)**生效,且要求net.ipv4.tcp_timestamps=1(默认开启)。服务端 listen 端口的连接不受此参数影响。
4.2 手段二:调宽临时端口范围
sysctl net.ipv4.ip_local_port_range="1024 65535"| 端口范围 | 可用端口数 | 极限 QPS (短连 60s TIME_WAIT) |
|---|---|---|
| 32768-60999(默认) | ~28000 | ~467 |
| 1024-65535 | ~64000 | ~1067 |
| 1024-65535 + tcp_tw_reuse | ~64000 | 无上限(复用不占新端口) |
扩大范围只缓解、不根治——QPS 继续增长仍然会耗尽。真正的上限由
tcp_tw_reuse打破。
4.3 手段三:长连接 / 连接池(根本解决)
TIME_WAIT 只出现在短连接的主动关闭方。如果连接一直不关:
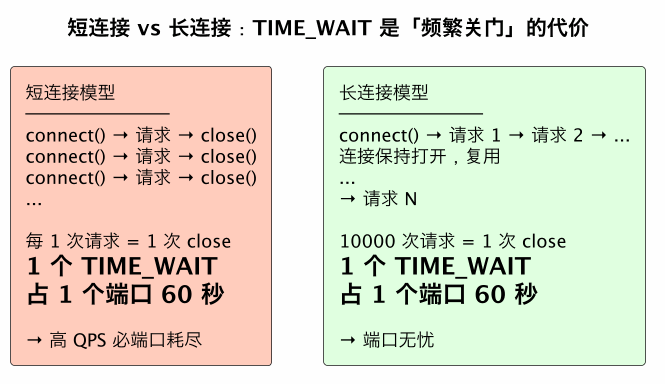
| 方案 | 复杂度 | 效果 |
|---|---|---|
| HTTP Keep-Alive | 低(header Connection: keep-alive) | 同一 host 的连接复用 |
| 连接池(client pool) | 中(需管理池大小、超时、探活) | 多目标连接复用,控制总连接数 |
| gRPC / HTTP/2 多路复用 | 中(协议层支持) | 一个 TCP 连接承载多个并发请求 |
一句话:
tcp_tw_reuse治标,长连接治本。高并发服务优先做连接池,tcp_tw_reuse作为保险开关。
4.4 手段四:tcp_tw_recycle——已废弃,永远别用
# ⚠️ 不要加这行!
# sysctl net.ipv4.tcp_tw_recycle=1 # 4.12 内核已移除为什么废弃:
tcp_tw_recycle 曾试图在服务端也快速回收 TIME_WAIT,但它依赖一个全局的时间戳比较——要求同一对端 IP 发来的请求时间戳必须单调递增。
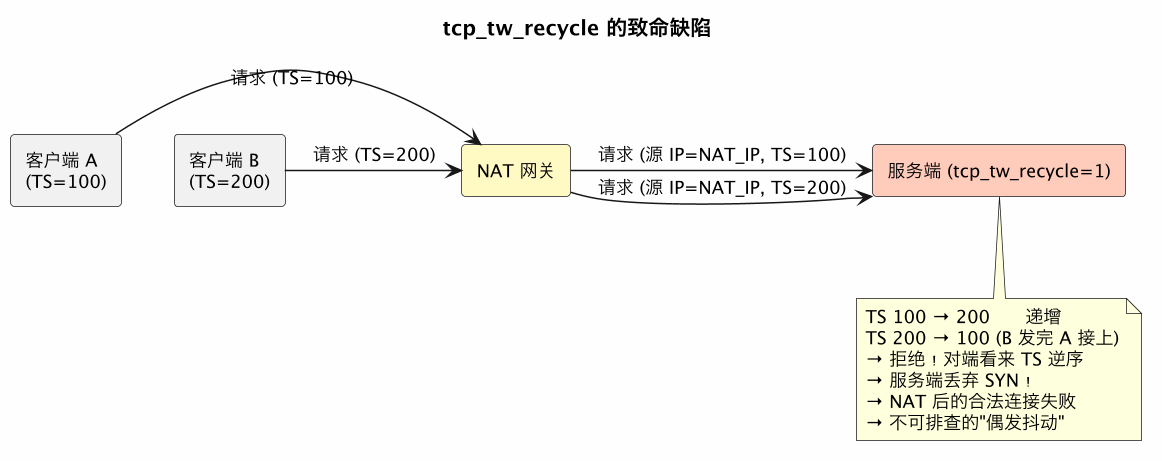
关键问题:4.12 内核已从代码中移除该参数。如果看到旧文章建议开 tcp_tw_recycle,那篇文章已经过时了。
4.5 手段五:SO_LINGER——危险的"快速关闭"
struct linger ling = {1, 0};     // l_onoff=1, l_linger=0
setsockopt(fd, SOL_SOCKET, SO_LINGER, &ling, sizeof(ling));
close(fd); // 立即发送 RST,不经过四次挥手,不进入 TIME_WAIT| 方式 | 状态机 | TIME_WAIT | 代价 |
|---|---|---|---|
| 正常 close() | FIN → FIN-ACK → FIN → ACK | ✅ 有(60s) | 占用端口 |
SO_LINGER(l_onoff=1, l_linger=0) | RST | ❌ 无 | 内核发送缓冲区中的未确认数据全部丢弃! |
为什么危险:
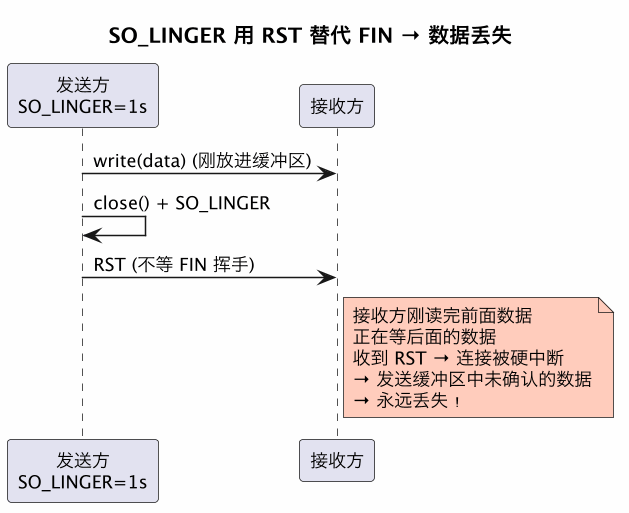
唯一安全的使用场景:确定发送缓冲区已空(SO_LINGER 配合非零 l_linger 等待排空),且能接受对端收到 RST 而非正常 FIN。web 应用几乎永远不要用 SO_LINGER, l_linger=0。
4.6 手段六:调整 tcp_max_tw_buckets(治标)
sysctl net.ipv4.tcp_max_tw_buckets=262144 # 默认值,TIME_WAIT 条目上限超过上限时内核直接销毁超出的 TIME_WAIT 条目并打印 kernel log。这会让个别连接的 TIME_WAIT 保护失效,但能防止全系统被 TIME_WAIT 撑爆。
把这个调大只是"允许更多 TIME_WAIT",不等于"解决 TIME_WAIT"。真正解决靠 4.3 的长连接。
4.7 手段七:SO_REUSEADDR——注意区分
很多新手把 SO_REUSEADDR 和 TIME_WAIT 混为一谈:
| socket 选项 | 作用 | 与 TIME_WAIT 的关系 |
|---|---|---|
SO_REUSEADDR | bind() 时允许复用处于 TIME_WAIT 的本地地址 | 服务端重启时有用,不影响 TIME_WAIT 的清理 |
SO_REUSEPORT | 多进程/线程各自 bind 同一端口(内核负载均衡) | 无关,不解决 TIME_WAIT 问题 |
tcp_tw_reuse | 出站连接复用 TIME_WAIT 端口 | 直接解决 TIME_WAIT 端口耗尽 |
五、观测手段
5.1 看 TIME_WAIT 数量
# 统计 TIME_WAIT 总数
ss -tan state time-wait | wc -l

# 按目标端口分组(看哪些 upstream 吃 TIME_WAIT 最多)
ss -tan state time-wait | awk '{print $4}' | awk -F: '{print $NF}' | sort | uniq -c | sort -rn | head -10

# ss -s 看总体连接摘要
ss -s
# 输出示例:
# Total: 3124
# TCP:   12043 (estab 2152, closed 0, orphaned 0, timewait 9847, synrecv 0)
5.2 看端口分配
# 查看当前临时端口范围
sysctl net.ipv4.ip_local_port_range

# /proc/net/sockstat 看全局 socket 统计
cat /proc/net/sockstat
5.3 验证 tcp_tw_reuse 是否生效
# 确认参数已开
sysctl net.ipv4.tcp_tw_reuse

# 确认时间戳已开(tcp_tw_reuse 的前置条件)
sysctl net.ipv4.tcp_timestamps
六、处理策略总结
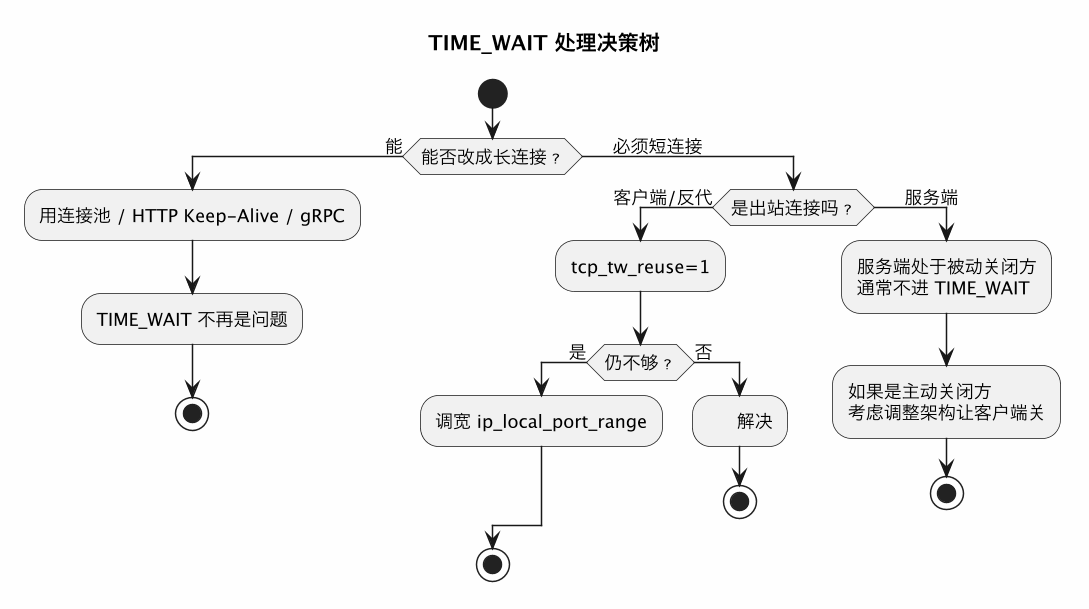
| 场景 | 方案 | 优先级 |
|---|---|---|
| 微服务间调用(短连接多) | 连接池 + tcp_tw_reuse=1 | P0 |
| 反代到 upstream(固定目标) | 连接池 + keepalive | P0 |
| 压测工具 / 批量客户端 | tcp_tw_reuse=1 + 调宽端口范围 | P1 |
| 服务端被动关闭 | 通常不需要处理(被动关不产生 TIME_WAIT) | — |
| 服务端主动关(特殊场景) | 重构让客户端主动关 | P2 |
| 临时救火:TIME_WAIT 太多已影响稳定性 | 调大 tcp_max_tw_buckets | 应急 |
tcp_tw_recycle | 永远不用 | |
SO_LINGER(l_linger=0) | web 应用不用 |
七、与同目录文档的关系
- kernel-tuning-net —— 第四节:TIME_WAIT 调参入口(
tcp_tw_reuse/ 端口范围 / 连接池) - tcp-flow-congestion-control —— TCP 状态机全貌、流量控制与拥塞控制
- tcp-nodelay —— TCP_NODELAY/TCP_CORK 对写行为的影响
- projects/echo/day-02/ —— 短连接 echo 实验中 TIME_WAIT 的观测与对压测的影响
一句话总结:TIME_WAIT 不是 bug,是 TCP 协议的两个硬需求——保证最后 ACK 可靠交付 + 隔离旧连接迷途包。主动关闭方 60s 内锁定四元组,代价是高并发短连接端口耗尽。
tcp_tw_reuse+ 时间戳保护可以在出站侧安全复用端口(治标),连接池/长连接从根上消除频繁关闭(治本)。tcp_tw_recycle已废弃,永远别开;SO_LINGER(l_linger=0)用 RST 跳掉 TIME_WAIT 会丢数据,web 应用不要用。